



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Специалисты компании FACCT обнаружили атаки шпионской группировки PhantomCore. С января 2024 года хакеры атакуют российские компании и используют в своих операциях уникальный, ранее неизвестный исследователям троян удаленного доступа PhantomRAT.
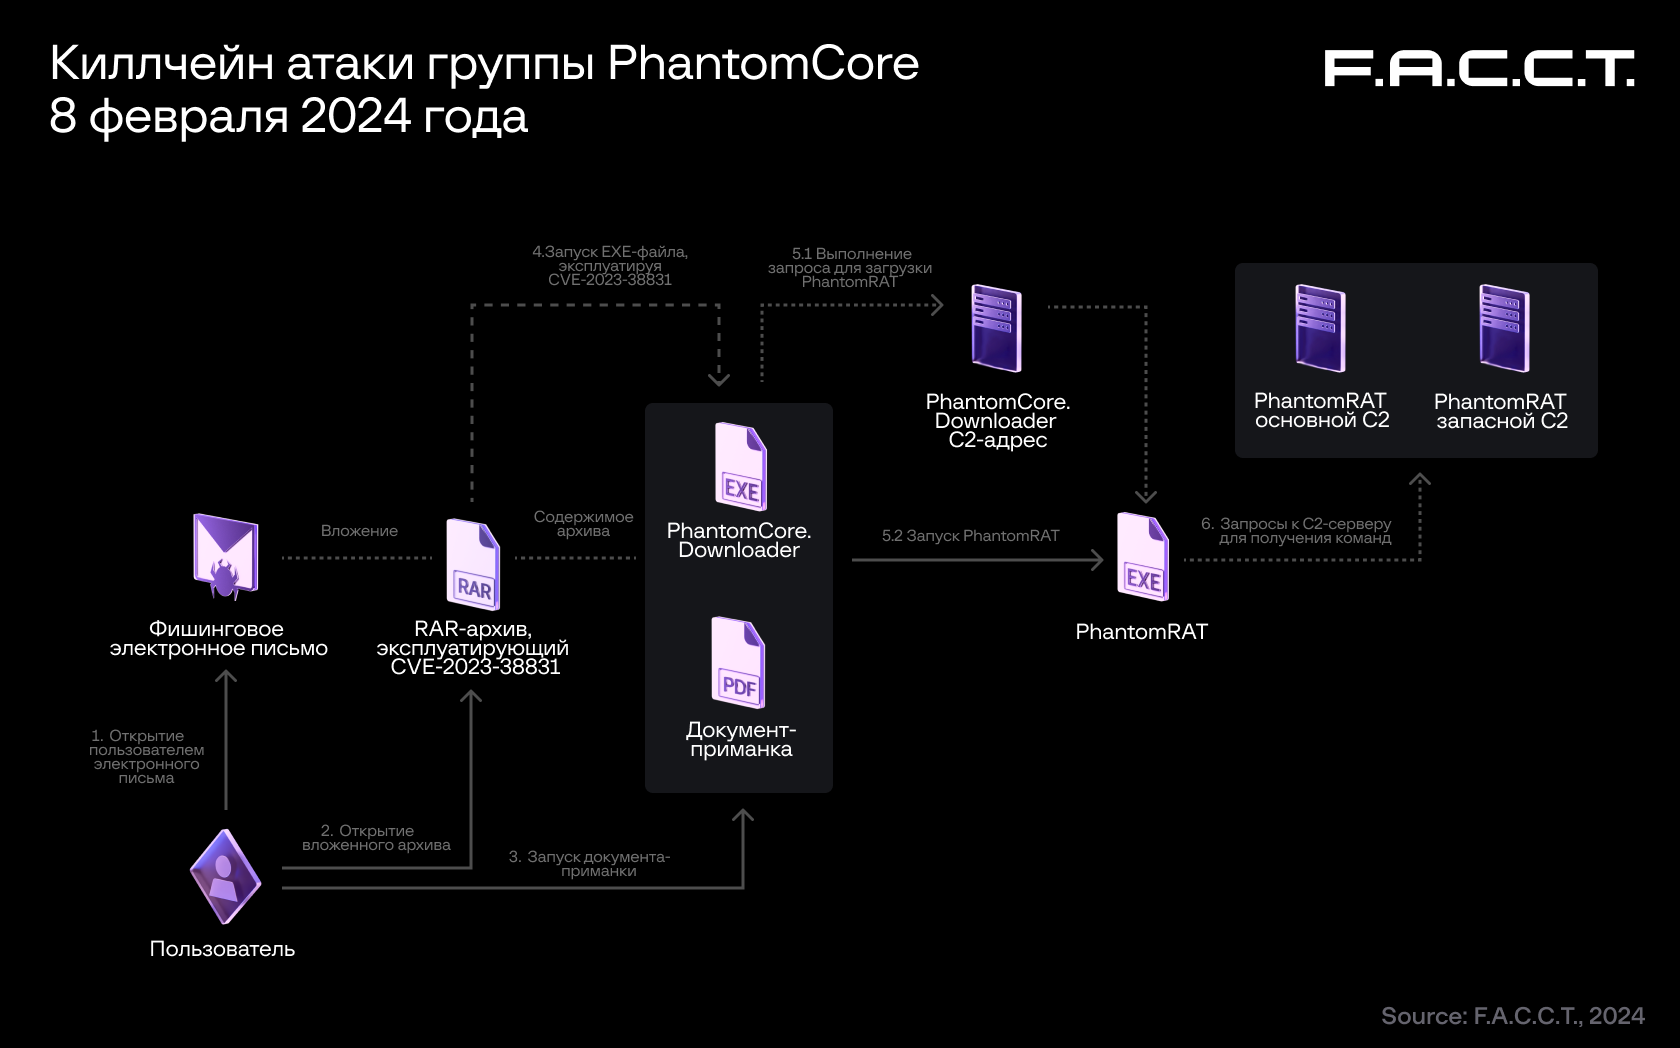
Атаки PhantomCore начинаются с фишинговых писем, которые содержат защищенные паролем RAR-архивы (сам пароль содержится в теле письма). При этом хакеры эксплуатируют в архивах ранее не описанную вариацию уязвимости WinRAR — CVE-2023-38831, где вместо ZIP-архивов используют RAR.
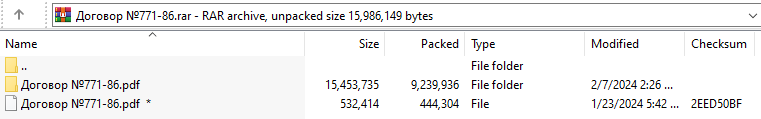
Сами архивы содержат PDF-документ и одноименную директорию, в которой располагается исполняемый файл. Таким образом, если пользователь с версией WinRAR старше 6.23 запустит PDF-файл, будет запущен исполняемый файл, содержащийся в одноименной директории архива. В случае если жертва использует версию WinRAR 6.23 и выше, пользователь увидит легитимный PDF-файл, содержащий «Акт сверки».
Финальной стадией атаки является троян удаленного доступа PhantomRAT. Кроме того, хакеры используют .NET-приложения, с опцией развертывания одним файлом (single-file deployment) для затруднения обнаружения на зараженной системе путем создания запланированной задачи.
Сам PhantomRAT представляет собой троян удаленного доступа, основанный на .NET. Вредонос обладает следующими возможностями: загрузка файлов с управляющего сервера, выгрузка файлов со скомпрометированного хоста на управляющий сервер, а также выполнение команд в интерпретаторе командной строки cmd.exe. Троян использует протокол RSocket для коммуникации.
Хотя на текущий момент мотивация проведенных атак окончательно не установлена, исходя из целей и формата рассылок, исследователи предполагают, что речь идет о кибершпионаже.
Также в отчете отмечается, что один из файлов, предназначавшийся для тестирования сборки PhantomRAT, был впервые загружен на VirusTotal в феврале 2024 года, из Киева. Два других тестовых образца малвари, которую использует PhantomCore, так же были загружены с территории Украины.

Атаки PhantomCore начинаются с фишинговых писем, которые содержат защищенные паролем RAR-архивы (сам пароль содержится в теле письма). При этом хакеры эксплуатируют в архивах ранее не описанную вариацию уязвимости WinRAR — CVE-2023-38831, где вместо ZIP-архивов используют RAR.

Сами архивы содержат PDF-документ и одноименную директорию, в которой располагается исполняемый файл. Таким образом, если пользователь с версией WinRAR старше 6.23 запустит PDF-файл, будет запущен исполняемый файл, содержащийся в одноименной директории архива. В случае если жертва использует версию WinRAR 6.23 и выше, пользователь увидит легитимный PDF-файл, содержащий «Акт сверки».
Финальной стадией атаки является троян удаленного доступа PhantomRAT. Кроме того, хакеры используют .NET-приложения, с опцией развертывания одним файлом (single-file deployment) для затруднения обнаружения на зараженной системе путем создания запланированной задачи.
Сам PhantomRAT представляет собой троян удаленного доступа, основанный на .NET. Вредонос обладает следующими возможностями: загрузка файлов с управляющего сервера, выгрузка файлов со скомпрометированного хоста на управляющий сервер, а также выполнение команд в интерпретаторе командной строки cmd.exe. Троян использует протокол RSocket для коммуникации.
Хотя на текущий момент мотивация проведенных атак окончательно не установлена, исходя из целей и формата рассылок, исследователи предполагают, что речь идет о кибершпионаже.
Также в отчете отмечается, что один из файлов, предназначавшийся для тестирования сборки PhantomRAT, был впервые загружен на VirusTotal в феврале 2024 года, из Киева. Два других тестовых образца малвари, которую использует PhantomCore, так же были загружены с территории Украины.

