



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Американские власти арестовали 19-летнего хакера, связанного с известной группировкой Scattered Spider. Подозреваемого связывают со взломом неназванного финансового учреждения, а также двух телекоммуникационных компаний.
По данным правоохранителей, задержанный Ремингтон Гой Оглтри (Remington Goy Ogletree), также известный в сети под ником remi, проник в сети трех неназванных компаний. Для этого он использовал учетные данные их сотрудников, украденные при помощи фишинговых атак (как текстовых, так и голосовых). К примеру, сообщается, что он выдавал себя за сотрудника технической поддержки, вынуждая жертв зайти на фишинговые сайты, где их просили ввести учетные данные.
В феврале текущего года, во время обыска в доме Оглтри, ФБР обнаружило на изъятом у него iPhone множество доказательств криминальной деятельности. В том числе: скриншоты фишинговых сообщений и фишинговых страниц, собирающих учетные данные, а также скриншоты криптокошельков, содержавших десятки тысяч долларов в криптовалюте.
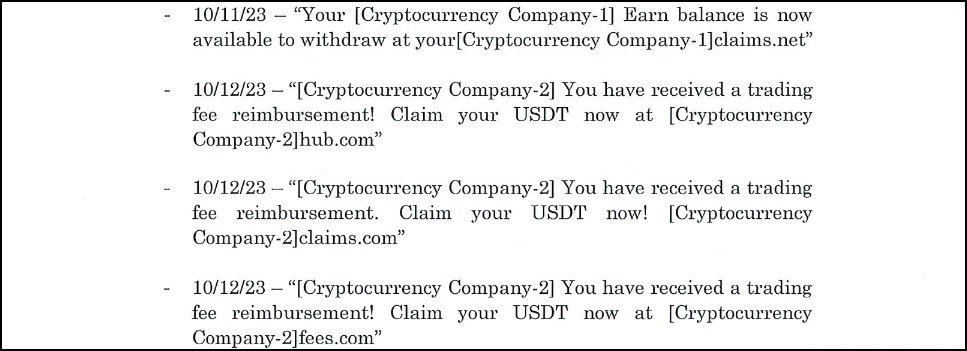 Содержимое некоторых фишинговых SMS
Взломанная remi финансовая организация уведомила ФБР, что фишинговым атакам подверглись примерно 149 ее сотрудников (в период с октября 2023 года по ноябрь 2023 года). В рамках атак людей пытались заманить на фишинговые страницы, которые маскировались под ресурсы самой компании.
В октябре 2023 года компания Trend Micro сообщала, что некоторые из этих атак были направлены на клиентов таких криптовалютных платформ, как Gemini и KuCoin, и злоумышленники использовали в атаках домены yourgeminiclaims[.]net и kucoinclaims[.]com.
Стоит отметить, что во время допроса Оглтри заявил ФБР, что знает «людей, которые совершают всевозможные преступления» и «ключевых участников Scattered Spider». Также он добавил, что хак-группа в основном атакует компании, занимающиеся аутсорсингом бизнес-процессов, потому что они защищены гораздо хуже, чем их клиенты.
Scattered Spider известна и под другими именами: Starfraud, Octo Tempest, Muddled Libra 0ktapus (Group-IB), UNC3944 (Mandiant) и Scatter Swine (Okta).
Считается, что группировка активна с 2022 года, а ее финансово мотивированные атаки в основном направлены на организации, работающие в сфере управления отношениями с клиентами (CRM), аутсорсинга бизнес-процессов, телекоммуникаций и технологий.
Как правило, группа использует сложные схемы с применением социальной инженерии, которые часто связаны с подменой SIM-карт (SIM swap). В частности Scattered Spider известна своими атаками с использованием вымогательского ПО BlackCat (Alphv), Qilin и RansomHub, в том числе против MGM Resorts и сети казино Caesars Entertainment.
Осенью прошлого года специалисты Mandiant предупреждали, что Scattered Spider взломали как минимум 100 организаций, в основном расположенных в США и Канаде. При этом еще тогда ИБ-специалисты пришли к выводу, что основной состав Scattered Spider — это англоговорящие подростки в возрасте от 16 до 22 лет.
По данным правоохранителей, задержанный Ремингтон Гой Оглтри (Remington Goy Ogletree), также известный в сети под ником remi, проник в сети трех неназванных компаний. Для этого он использовал учетные данные их сотрудников, украденные при помощи фишинговых атак (как текстовых, так и голосовых). К примеру, сообщается, что он выдавал себя за сотрудника технической поддержки, вынуждая жертв зайти на фишинговые сайты, где их просили ввести учетные данные.
В феврале текущего года, во время обыска в доме Оглтри, ФБР обнаружило на изъятом у него iPhone множество доказательств криминальной деятельности. В том числе: скриншоты фишинговых сообщений и фишинговых страниц, собирающих учетные данные, а также скриншоты криптокошельков, содержавших десятки тысяч долларов в криптовалюте.
 Содержимое некоторых фишинговых SMS
Взломанная remi финансовая организация уведомила ФБР, что фишинговым атакам подверглись примерно 149 ее сотрудников (в период с октября 2023 года по ноябрь 2023 года). В рамках атак людей пытались заманить на фишинговые страницы, которые маскировались под ресурсы самой компании.
Более того, по данным следствия, в период с октября 2023 года по май 2024 года Оглтри использовал полученный доступ к системам неназванных телекоммуникационных компаний для рассылки более 8,6 млн фишинговых текстовых сообщений, адресованных пользователям на всей территории США. Целью этой масштабной кампании была кражи криптовалюты.«Анализ скриншотов фишинговых сообщений выявил заявления, направленные на то, чтобы ввести сотрудников в заблуждение и заставить их предоставить свои учетные данные. Включая мошеннические сообщения о том, что „пакет льгот для сотрудников был обновлен“, а также о том, что „график работы был изменен“, — гласят судебные документы. — В других фишинговых сообщениях сотрудникам заявляли, что в их отношении поступил "запрос от отдела кадров" или "обновился профиль VPN"».
В октябре 2023 года компания Trend Micro сообщала, что некоторые из этих атак были направлены на клиентов таких криптовалютных платформ, как Gemini и KuCoin, и злоумышленники использовали в атаках домены yourgeminiclaims[.]net и kucoinclaims[.]com.
Стоит отметить, что во время допроса Оглтри заявил ФБР, что знает «людей, которые совершают всевозможные преступления» и «ключевых участников Scattered Spider». Также он добавил, что хак-группа в основном атакует компании, занимающиеся аутсорсингом бизнес-процессов, потому что они защищены гораздо хуже, чем их клиенты.
Scattered Spider известна и под другими именами: Starfraud, Octo Tempest, Muddled Libra 0ktapus (Group-IB), UNC3944 (Mandiant) и Scatter Swine (Okta).
Считается, что группировка активна с 2022 года, а ее финансово мотивированные атаки в основном направлены на организации, работающие в сфере управления отношениями с клиентами (CRM), аутсорсинга бизнес-процессов, телекоммуникаций и технологий.
Как правило, группа использует сложные схемы с применением социальной инженерии, которые часто связаны с подменой SIM-карт (SIM swap). В частности Scattered Spider известна своими атаками с использованием вымогательского ПО BlackCat (Alphv), Qilin и RansomHub, в том числе против MGM Resorts и сети казино Caesars Entertainment.
Осенью прошлого года специалисты Mandiant предупреждали, что Scattered Spider взломали как минимум 100 организаций, в основном расположенных в США и Канаде. При этом еще тогда ИБ-специалисты пришли к выводу, что основной состав Scattered Spider — это англоговорящие подростки в возрасте от 16 до 22 лет.

