



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Злоумышленники всё чаще рассылают фишинговые ссылки по каналам, отличным от электронной почты, таким как социальные сети, мессенджеры и вредоносная реклама в поисковых системах. В этой статье мы рассмотрим, почему фишинговые атаки всё реже осуществляются исключительно через электронную почту, и что это означает для служб безопасности.
Фишинг вышел за пределы почтового ящика
Из-за изменений в рабочих процессах сотрудники стали более уязвимы для внешних злоумышленников, чем когда-либо. Когда-то электронная почта была основным каналом связи с внешним миром, а работа велась локально — на вашем устройстве и в вашей закрытой сетевой среде. Это сделало электронную почту и конечные точки важнейшими приоритетами с точки зрения безопасности.
Однако теперь, когда современная работа ведется в сети децентрализованных интернет-приложений и существуют более разнообразные каналы связи за пределами электронной почты, становится все сложнее удерживать пользователей от взаимодействия с вредоносным контентом.
Злоумышленники могут распространять ссылки через мессенджеры, социальные сети, SMS, вредоносную рекламу и использовать встроенные функции мессенджеров, а также отправлять электронные письма напрямую из SaaS-сервисов, чтобы обойти проверки электронной почты. Аналогично, теперь на каждую компанию приходится сотни приложений, доступных для атак, с различными уровнями защиты учётных записей.
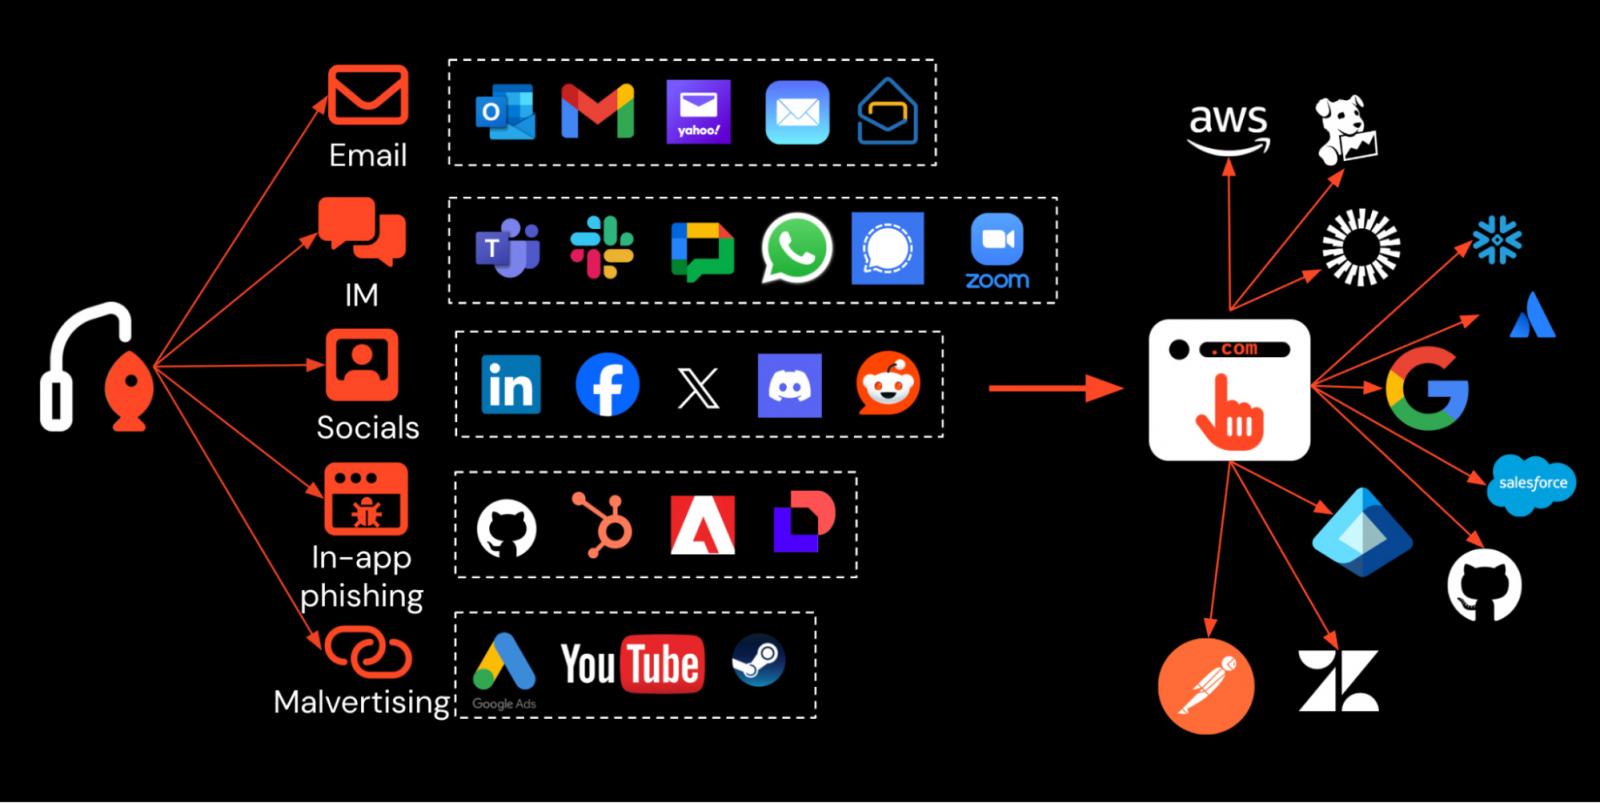
Почему я больше об этом не слышу?
Фишинговые атаки, осуществляемые вне электронной почты, обычно остаются незамеченными. Этого следовало ожидать, учитывая, что большая часть данных о фишинговых атаках в отрасли поступает от поставщиков и инструментов безопасности электронной почты.
Если фишинг обходит уровень электронной почты, большинству организаций остаётся полагаться на сообщения об атаках, поступившие от пользователей. Некоторые организации могут дополнить это веб-прокси, но современные фишинговые наборы, использующие целый ряд методов обфускации и уклонения от обнаружения, всё чаще оказываются бессильны перед ними.
Сегодня для служб безопасности наиболее ценной информацией является веб-страница, загружаемая через сетевой трафик: как выглядит HTML-код? Что, скорее всего, видит пользователь на странице? Для этого необходимо собрать воедино и реконструировать действия браузера, анализируя сетевые данные. За исключением самых простых веб-сайтов, это происходит с помощью JavaScript на стороне клиента.
Это и так достаточно сложно, даже при анализе типичного SaaS-приложения. Но последнее поколение полностью настраиваемых фишинговых наборов «Атакующий посередине» (AitM) делает всё возможное, чтобы максимально усложнить задачу, используя такие методы, как обфускация DOM , обфускация страниц и обфускация кода , так что всё, что вы видите на сетевом уровне, — это искажённый, запутанный JS-код.
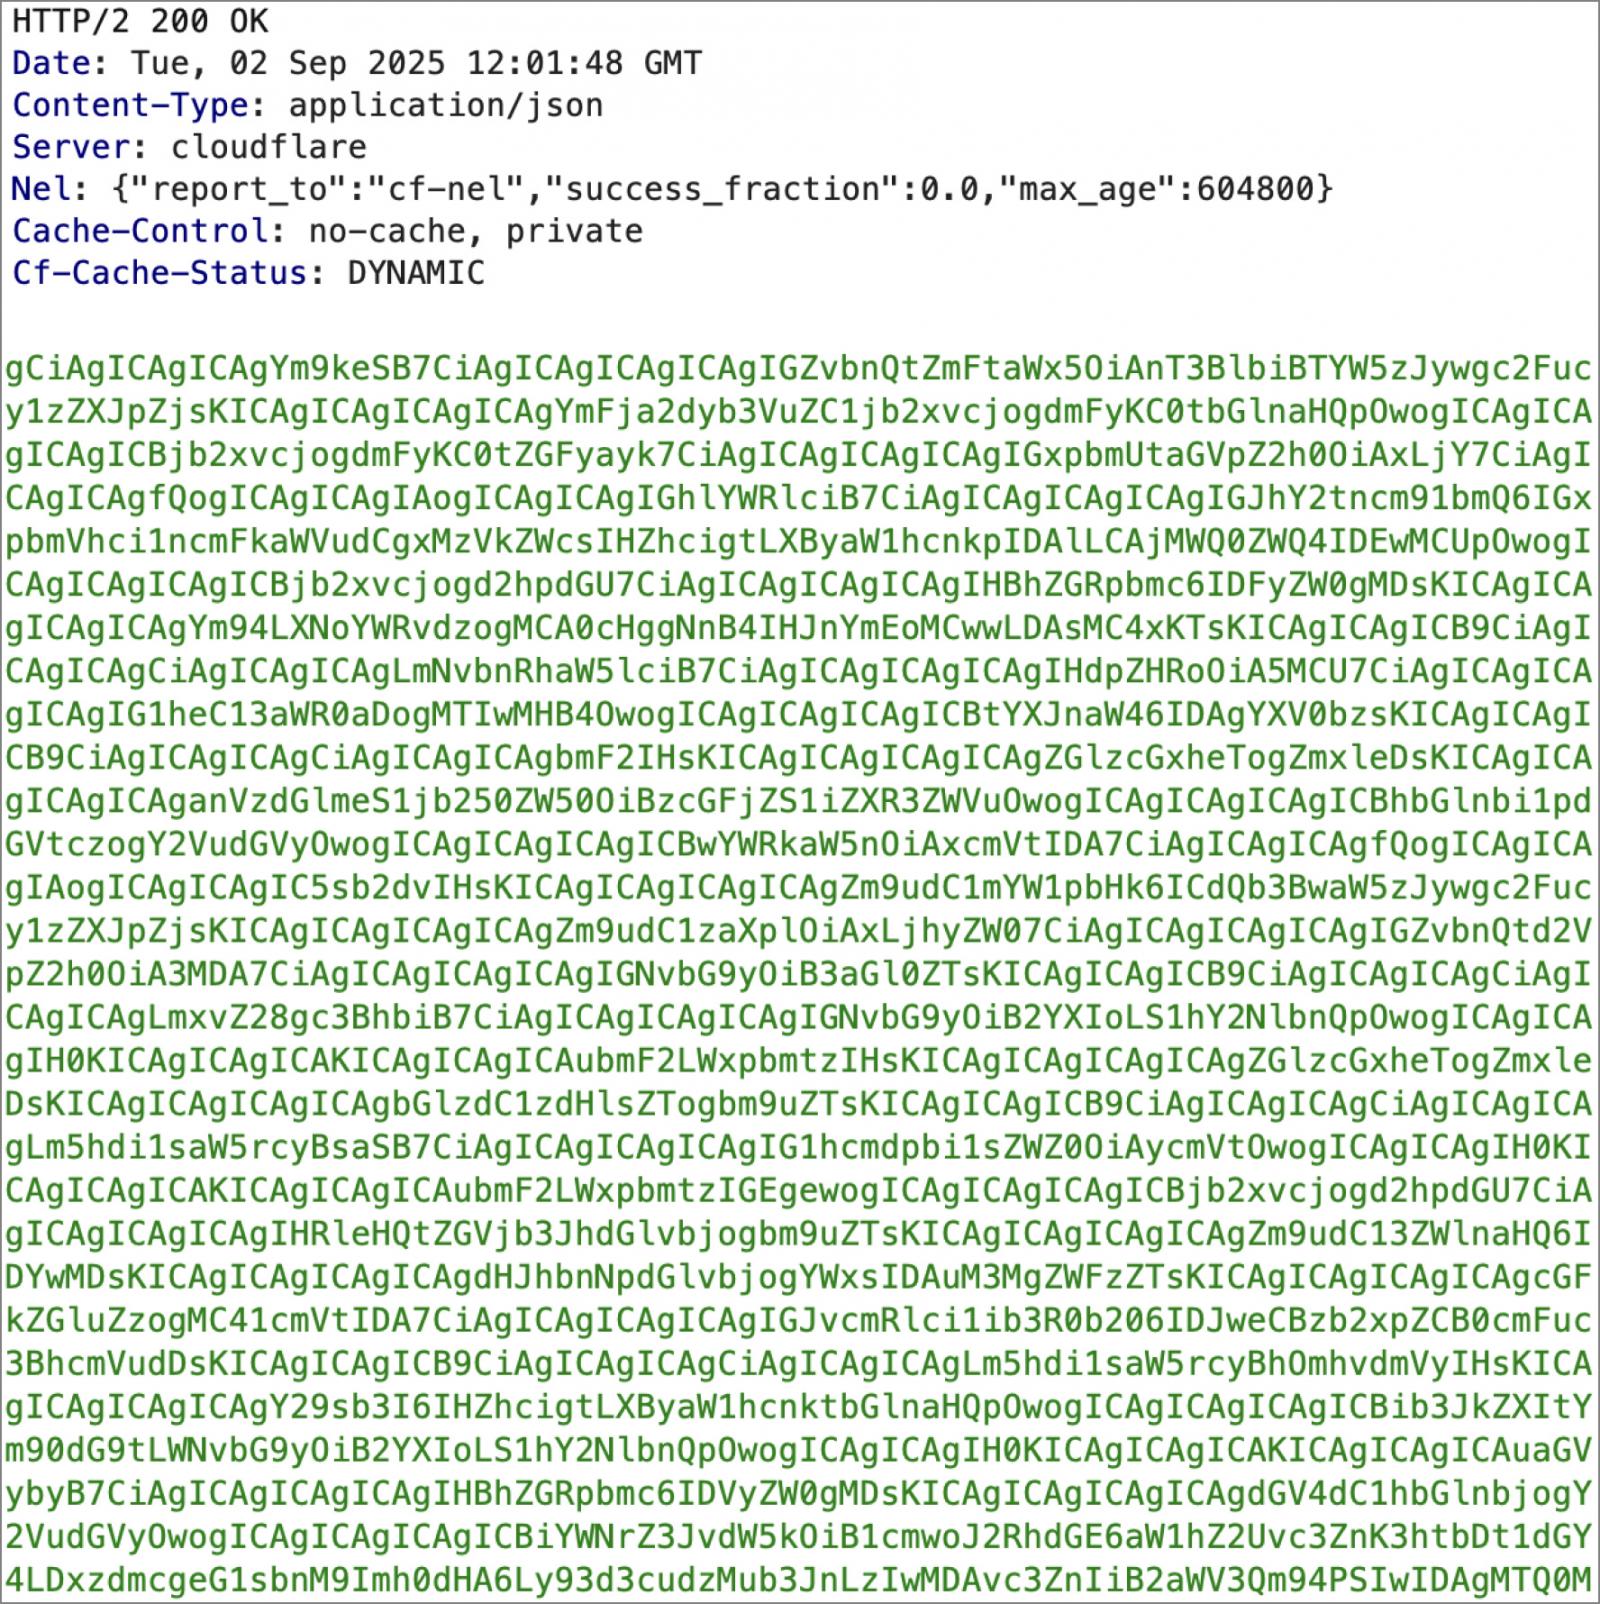
Что видит веб-прокси при анализе сетевого запроса на современной фишинговой странице
Итак, фишинг, не связанный с электронной почтой, по большей части остаётся незамеченным техническими средствами контроля. И даже если пользователь его обнаруживает и сообщает о нём, что можно реально с этим сделать?
Возьмём, к примеру, фишинг в социальных сетях. Вы не видите, какие ещё аккаунты в вашей базе пользователей подверглись атаке или были атакованы. В отличие от электронной почты, невозможно отозвать или отправить в карантин одно и то же сообщение, отправленное нескольким пользователям. Нет правил, которые можно изменить, или отправителей, которых можно заблокировать. Вы можете пожаловаться на аккаунт, и, возможно, что-то произойдёт, когда владелец сайта доберётся до него, — но к тому времени злоумышленник, вероятно, уже получил то, что ему было нужно, и двинулся дальше.
Большинство организаций просто блокируют соответствующие URL-адреса. Но это не особо помогает, когда злоумышленники быстро меняют свои фишинговые домены: пока вы блокируете один сайт, его место уже занимают три других.
Но разве это не просто личные рассказы?
Современные фишинговые атаки стирают грань между корпоративным и личным. Дело в том, что ваши сотрудники регулярно заходят в личные сообщения и приложения социальных сетей на своих корпоративных устройствах.
Пользователи входят в такие приложения, как LinkedIn, X, WhatsApp, Signal и даже в форумы вроде Reddit, на своих рабочих ноутбуках и/или мобильных устройствах. А поскольку вредоносные ссылки обнаруживаются в поисковых системах (т.е. в виде вредоносной рекламы), они могут наткнуться на них даже при обычном просмотре веб-страниц.
Короче говоря: любое место, где с вашими пользователями может связаться кто-то за пределами вашей организации, представляет собой возможность для фишинга. Более того, в большинстве таких случаев пользователи ожидают, что с ними свяжутся незнакомые им люди.
Также существует миф о том, что на этих платформах кампании нельзя таргетировать так же, что они более случайны и, следовательно, менее опасны. Например, аккаунты в социальных сетях — один из самых простых способов для массового создания и захвата злоумышленниками.
Согласно последним данным Verizon DBIR , более 60% учётных записей, обнаруженных в журналах инфокрадов, были связаны с сайтами социальных сетей. Они также, вероятно, используют однофакторную аутентификацию. Если злоумышленник может захватить один аккаунт и использовать его для доверительного общения с одним из ваших сотрудников, вероятность успеха гораздо выше, чем при отправке среднестатистических нежелательных писем.
Вредоносная реклама также может быть таргетированной. Например, объявления Google Ads можно таргетировать на поисковые запросы из определённых географических регионов, на определённые совпадения доменов электронной почты или на определённые типы устройств (например, настольные компьютеры, мобильные устройства и т. д.).
Если вы знаете, где находится ваша целевая организация, вы можете адаптировать рекламу к этому местоположению. Фишинговые сайты также часто используют параметры условной загрузки , чтобы вредоносная информация доставлялась только при определённых условиях — например, только если посетитель перешёл по ссылке определённой email-рассылки, или только если он находится в определённой организации, использует определённый браузер, имеет определённый диапазон IP-адресов и т. д.
И даже если злоумышленнику удастся добраться до вашего сотрудника только с его личного устройства, эти данные всё равно можно отмыть, чтобы получить доступ к корпоративному аккаунту. Вспомните взлом Okta в 2023 году , когда злоумышленник воспользовался тем, что сотрудник Okta вошёл в личный профиль Google на своём рабочем устройстве.
Это означало, что все учётные данные, сохранённые в их браузере, были синхронизированы с их личным устройством, включая учётную запись службы поддержки клиентов, предоставляющую доступ к 134 клиентам-арендаторам. Когда их личное устройство было взломано, все их рабочие учётные данные были взломаны.
Таким образом, существует множество возможностей для фишинга, не связанного с электронной почтой, привести к целевым фишинговым кампаниям. Более того, злоумышленнику, пожалуй, проще запустить эти кампании, не связанные с электронной почтой, чем проделать необходимую работу по созданию и укреплению репутации отправителя электронных писем!
Пример: фишинг в LinkedIn
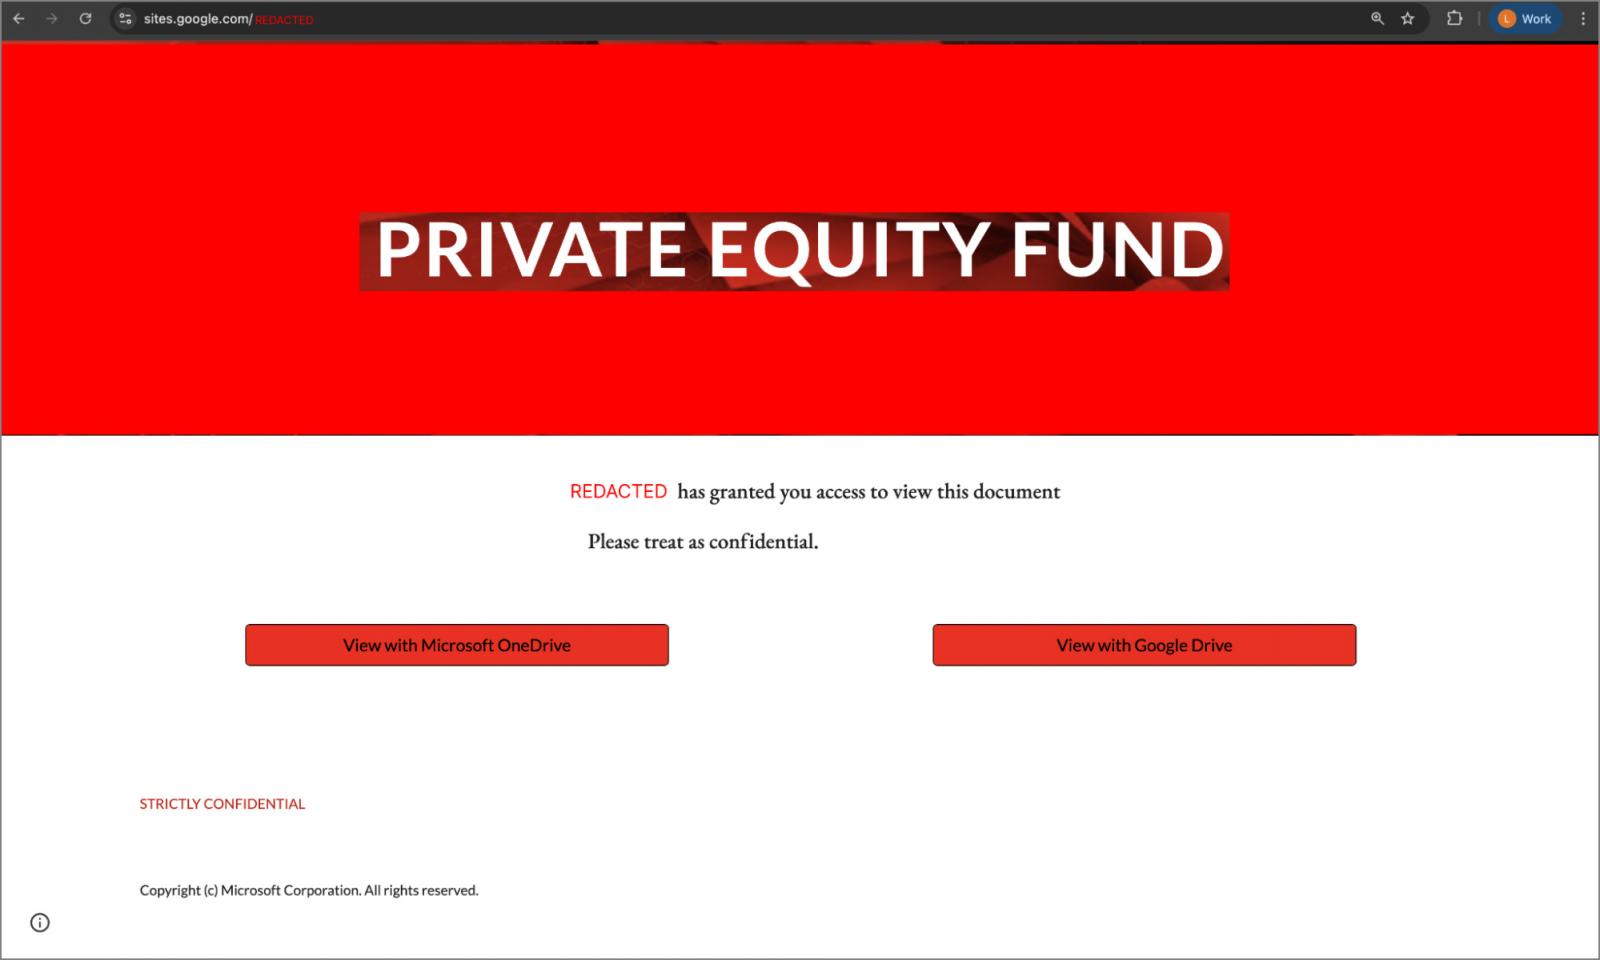
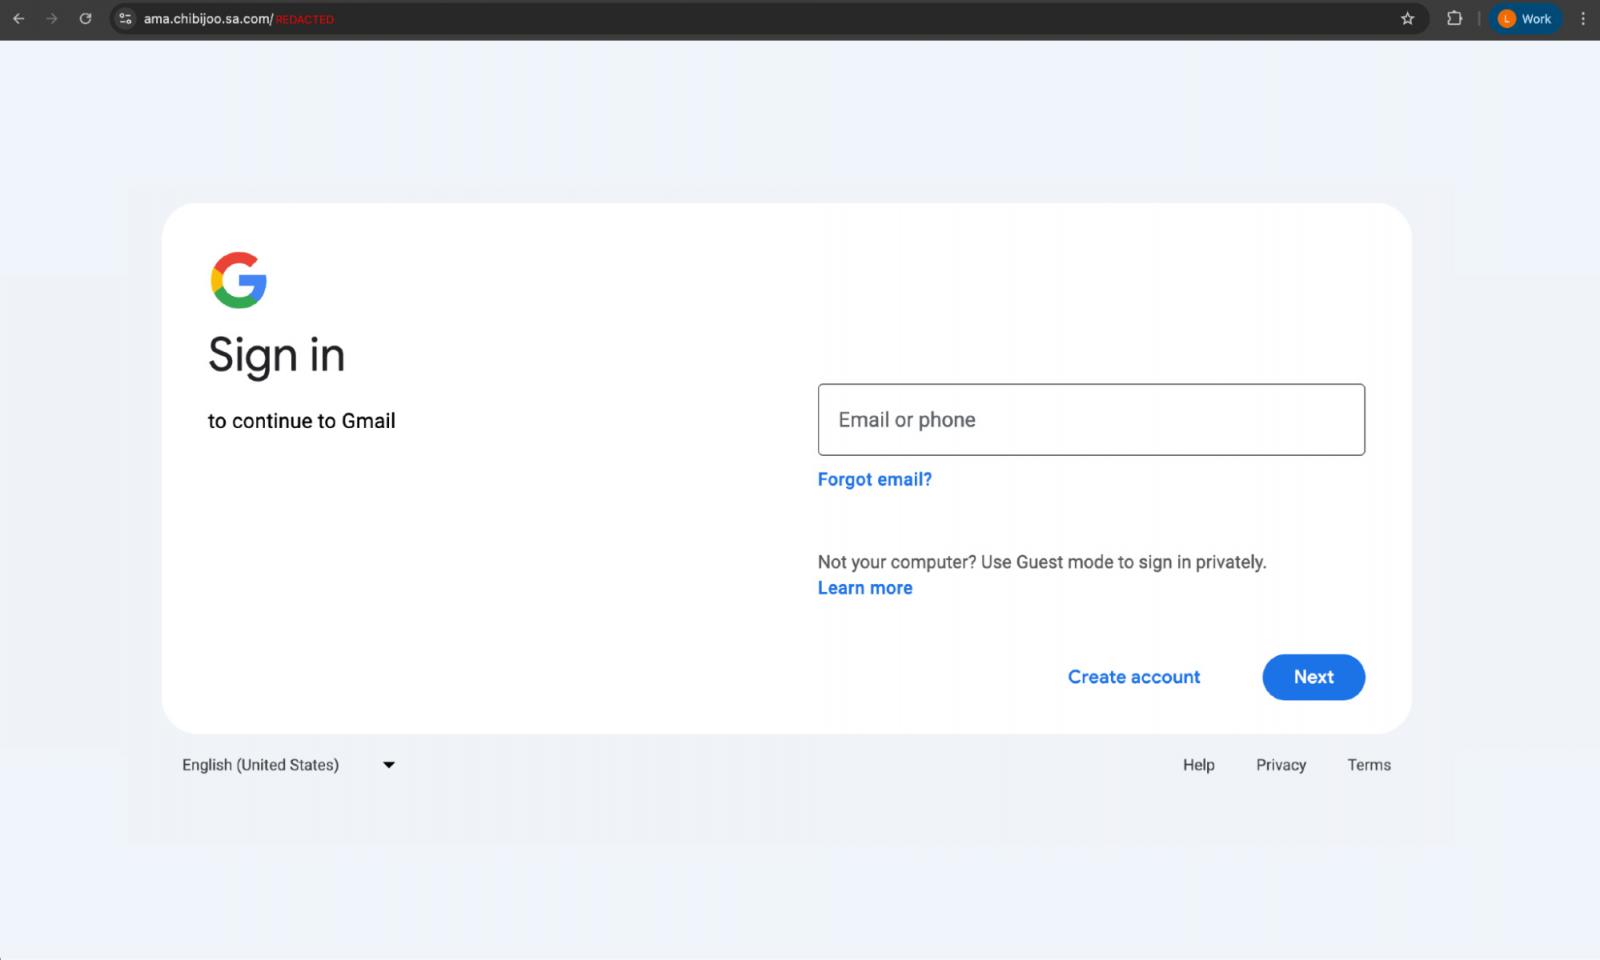
Недавно злоумышленники провели фишинговую кампанию в LinkedIn, нацеленную на руководителей технологических компаний. Жертвы атаковали пользователей через личные сообщения в LinkedIn от другого руководителя, предлагавшего фейковую инвестиционную возможность. Аккаунт отправителя был взломан и использовался для привлечения высокопоставленных лиц.
Атака вела жертву через цепочку пользовательских страниц, размещенных на легитимных сайтах (широко известный метод уклонения от обнаружения ), таких как Google Sites, Google Search и Microsoft Dynamics, прежде чем предоставить фишинговую страницу «Атакующий-посередине», имитирующую Google Workspace, после чего предоставить фишинговую страницу AitM для кражи сеанса.
Пример: вредоносная реклама в поиске Google
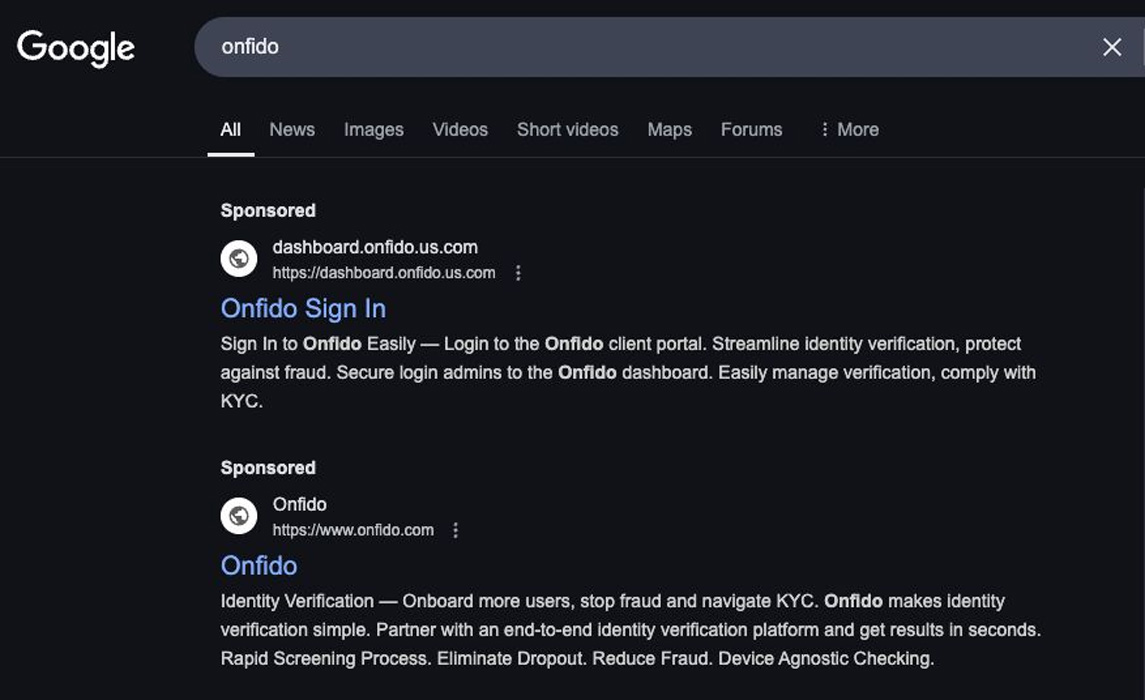
Компания получила таргетированную рекламу Google , которая выглядела очень убедительно и была размещена над официальной рекламой. Это было сделано с учётом того, что многие пользователи ищут страницы входа, а не заходят на сайт через закладки.
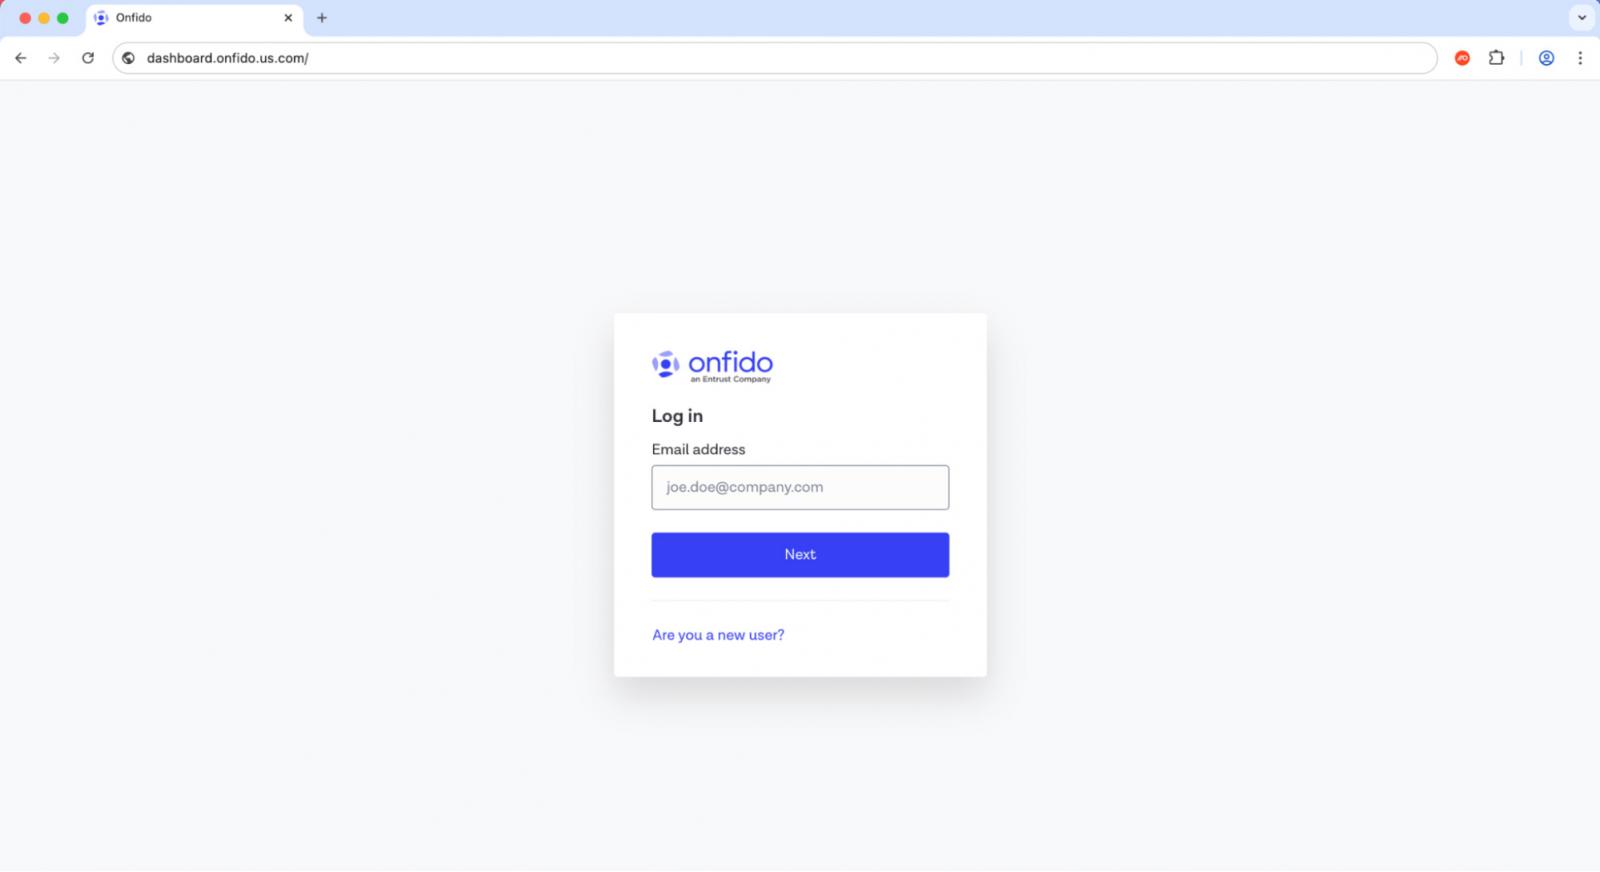
В этом случае злоумышленник использовал арендуемый поддомен (us[.]com), чтобы создать видимость подлинности ссылки, внеся лишь небольшие изменения в реальный URL-адрес, которые легко было не заметить.
Вместо настоящего входа в систему ссылка перенаправляла жертву на страницу AITM, похищающую сеанс.
Позже выяснилось, что это было связано с кампанией Scattered Spider .
Что может сделать злоумышленник со взломанной учетной записью?
Когда речь идет о современных фишинговых атаках, важно думать о более общей картине.
Большинство фишинговых атак направлены на основные корпоративные облачные платформы, такие как Microsoft и Google, или на специализированных поставщиков удостоверений, таких как Okta. Взлом одной из этих учётных записей не только предоставляет доступ к основным приложениям и данным в соответствующем приложении, но и позволяет злоумышленнику использовать систему единого входа (SSO) для входа в любое подключенное приложение, в которое сотрудник входит под своей учётной записью.
Это даёт злоумышленнику доступ практически ко всем основным бизнес-функциям и наборам данных вашей организации. С этого момента становится гораздо проще атаковать других пользователей этих внутренних приложений — используя внутренние мессенджеры, такие как Slack или Teams , или такие методы, как SAMLjacking , чтобы превратить приложение в место, где другие пользователи пытаются войти в систему.
Взлом одной учетной записи может быстро перерасти в многомиллионную утечку данных по всему предприятию.
Что могут сделать организации против фишинга, не связанного с электронной почтой?
Очевидно, что традиционный набор инструментов для борьбы с фишингом не поспевает за инновациями в этой области.
Для борьбы с современными фишинговыми атаками организациям необходимо решение, которое обнаруживает и блокирует фишинг во всех приложениях и векторах доставки.
Push Security не обнаруживает уловки с перенаправлением и не использует устаревшие каналы TI для доменов. Независимо от используемого канала доставки или метода маскировки, Push обнаруживает и блокирует атаки, идентифицируя их в режиме реального времени, пока пользователь загружает страницу и взаимодействует с ней в своем браузере.
Браузерная платформа безопасности Push обеспечивает комплексное обнаружение атак на идентификационные данные и возможности реагирования на такие методы, как фишинг AiTM, подмена учетных данных, ClickFixing, вредоносные расширения браузера и перехват сеанса с использованием украденных токенов сеанса.

