



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
LastPass предупреждает о новой фишинговой кампании, замаскированной под уведомление о техническом обслуживании, в котором пользователям предлагается создать резервные копии своих хранилищ в течение следующих 24 часов.
В вредоносных электронных письмах содержится ссылка, которая якобы ведет пользователей на сайт, где они могут создать зашифрованную резервную копию, где злоумышленник, вероятно, попытается взломать учетные записи или украсть главные пароли хранилища.
«Обращаем ваше внимание на то, что LastPass НЕ просит клиентов создавать резервные копии своих хранилищ в течение следующих 24 часов; это попытка злоумышленника вызвать у получателя чувство срочности, что является распространенной тактикой социальной инженерии и фишинговых писем», — предупреждает LastPass .
Команда LastPass Threat Intelligence, Mitigation, and Escalation (TIME) считает, что кампания началась 19 января, и зафиксировала фишинговые сообщения, отправленные с адресов электронной почты типа 'support@lastpass[.]server8' и 'support@sr22vegas[.]com' со следующими темами:
- Обновление инфраструктуры LastPass: защитите свое хранилище прямо сейчас!
- Ваши данные, ваша защита: создавайте резервные копии перед техническим обслуживанием.
- Не упустите возможность: сделайте резервную копию своего хранилища перед техническим обслуживанием.
- Важно: Техническое обслуживание LastPass и безопасность вашего хранилища
- Защитите свои пароли: создайте резервную копию хранилища (в течение 24 часов).
«Хотя ваши данные всегда остаются полностью защищенными, создание локальной резервной копии гарантирует вам бесперебойный доступ к вашим учетным данным во время технического обслуживания», — говорится в фишинговом электронном письме.
«В маловероятном случае возникновения непредвиденных технических неполадок или расхождений в данных наличие актуальной резервной копии гарантирует сохранность и возможность восстановления вашей информации».
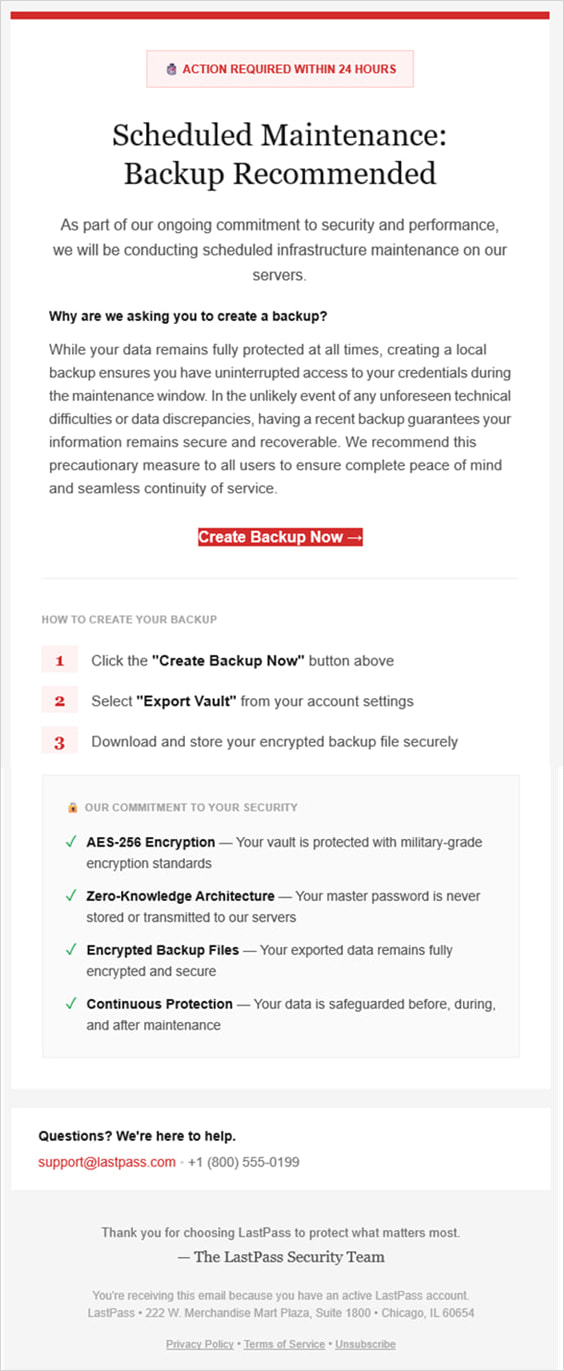
Фишинговое письмо
Источник: LastPass
Пользователи, нажимающие на кнопку «Создать резервную копию сейчас», встроенную в электронное письмо, перенаправляются на фишинговый сайт по адресу «mail-lastpass[.]com», который, судя по всему, недоступен на момент написания статьи.
В LastPass отмечают, что злоумышленники решили начать эту кампанию в праздничные выходные в США, чтобы застать компанию врасплох из-за нехватки персонала и недостаточной готовности к оперативному реагированию.
Компания, занимающаяся управлением паролями, напоминает пользователям, что никогда не будет запрашивать у них их мастер-пароли, и призывает сообщать о подобных инцидентах по адресу '[email protected]'.
Пользователи LastPass часто становятся жертвами фишинговых атак, в которых используются различные темы и приманки, чтобы обманом заставить их раскрыть свои пароли.
В октябре 2025 года фишинговая кампания использовала фальшивые заявления о смерти , чтобы запустить процесс наследования по завещанию.
Неделей ранее другая кампания использовала ложные оповещения о нарушениях безопасности , чтобы побудить пользователей загрузить более безопасную настольную версию клиентского приложения.

