



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Новая версия вредоносного ПО Banshee для кражи информации для macOS в течение последних двух месяцев ускользала от обнаружения благодаря использованию строкового шифрования из XProtect от Apple.
Banshee — это похититель информации, ориентированный на системы MacOS. Он появился в середине 2024 года как услуга «вор как услуга», доступная киберпреступникам за 3000 долларов.
Его исходный код просочился на форумы XSS в ноябре 2024 года, что привело к закрытию проекта для общественности и дало возможность другим разработчикам вредоносного ПО улучшить его.
По данным компании Check Point Research , которая обнаружила один из новых вариантов, метод шифрования, присутствующий в Banshee, позволяет ему сливаться с обычными операциями и выглядеть легитимным при сборе конфиденциальной информации с зараженных хостов.
Еще одно изменение заключается в том, что он больше не игнорирует системы, принадлежащие российским пользователям.
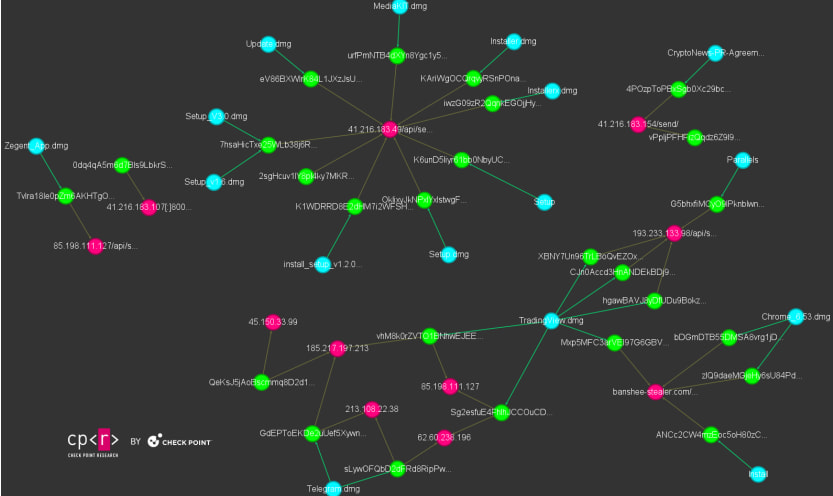
Источник: Check Point
XProtect шифрование
XProtect от Apple — это технология обнаружения вредоносного ПО, встроенная в macOS. Он использует набор правил, похожих на антивирусные сигнатуры, для идентификации и блокировки известных вредоносных программ.Последняя версия Banshee Stealer использует алгоритм шифрования строк, который XProtect использует для защиты своих данных.
Зашифровывая свои строки и расшифровывая их только во время выполнения, Banshee может обойти стандартные методы статического обнаружения.
Также возможно, что macOS и сторонние инструменты защиты от вредоносных программ относятся к конкретному методу шифрования с меньшим подозрением, что позволяет Banshee работать незамеченным в течение более длительных периодов времени.
Кража конфиденциальных данных
Последний вариант Banshee Steer в основном распространяется через мошеннические репозитории GitHub, нацеленные на пользователей macOS посредством выдачи себя за программное обеспечение. Те же операторы нацелены и на пользователей Windows, но с помощью Lumma Stealer.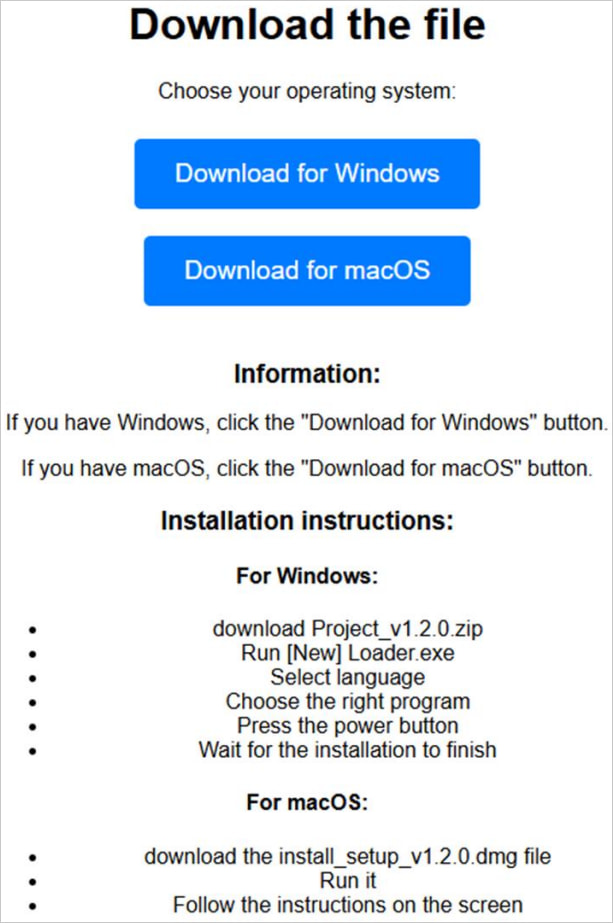
Источник: Check Point
Check Point сообщает, что, хотя с ноября работа по предложению вредоносного ПО как услуги Banshee прекратилась, многочисленные фишинговые кампании продолжали распространять вредоносное ПО после утечки исходного кода.
Информационный вор нацелен на данные, хранящиеся в популярных браузерах (например, Chrome, Brave, Edge и Vivaldi), включая пароли, расширения двухфакторной аутентификации и расширения криптовалютных кошельков.
Он также собирает базовую системную и сетевую информацию об хосте и предоставляет жертвам обманные запросы на вход в систему для кражи их паролей macOS.

