



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Полиция Нидерландов арестовала 21-летнего мужчину из Дордрехта по подозрению в продаже доступа к инструменту автоматизации фишинга JokerOTP, который может перехватывать одноразовые пароли (OTP) для взлома учетных записей.
Этот подозреваемый стал третьим арестованным после трехлетнего расследования, которое привело к ликвидации фишинговой платформы JokerOTP (PhaaS) в апреле 2025 года.
В то время власти арестовали разработчика платформы, а в августе – соразработчика, использовавшего псевдонимы «spit» и «defone123».
По имеющимся данным, за два года вредоносный сервис JokerOTP причинил ущерб на сумму не менее 10 миллионов долларов в результате более чем 28 000 атак на пользователей в 13 странах.
Продавец, имя которого не разглашается, использовал аккаунт в Telegram для рекламы доступа к фишинговой платформе с помощью лицензионных ключей.
Киберпреступники, подписавшиеся на услугу, могли настроить инструмент для автоматизации звонков жертвам и перехвата временных кодов или других конфиденциальных данных (PIN-кодов, данных карт, номеров социального страхования).
Бот JokerOTP может быть нацелен на пользователей PayPal, Venmo, Coinbase, Amazon и Apple.
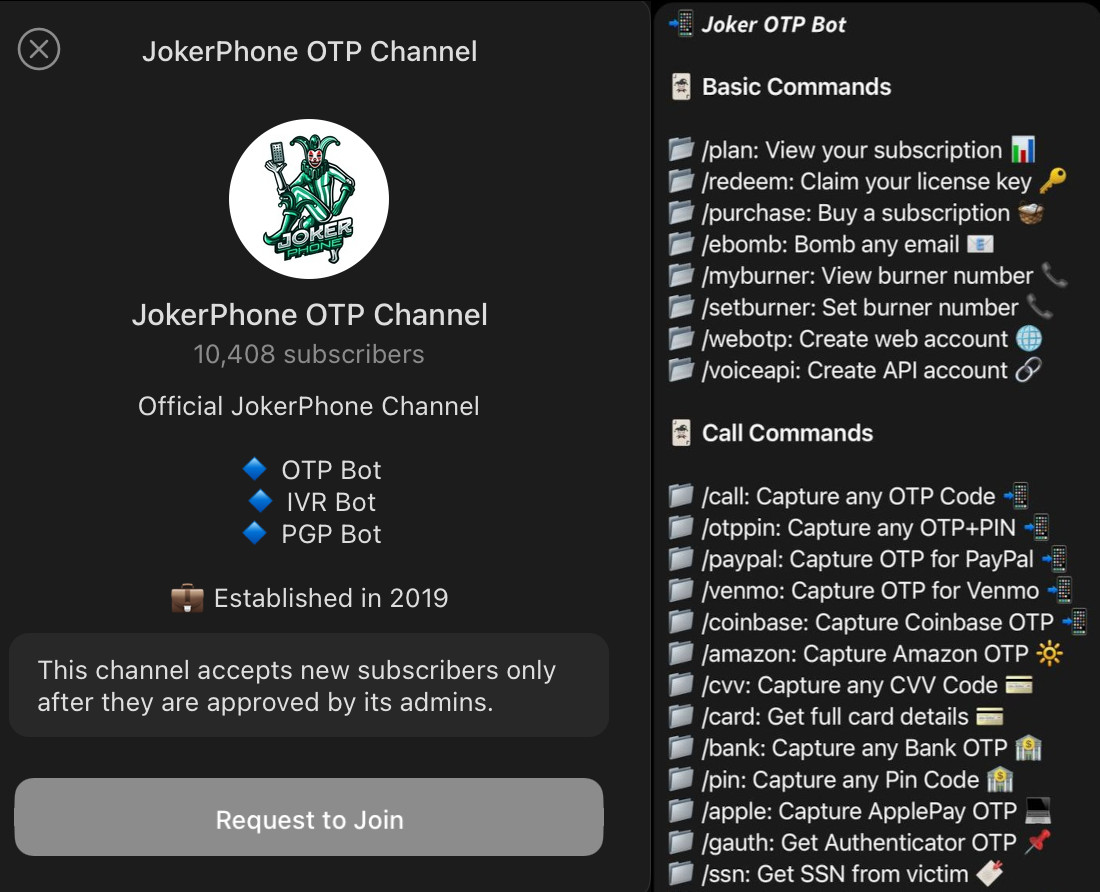
Команды для бота JokerOTP
источник: vxdb
OTP — это временные коды, служащие дополнительным уровнем безопасности при аутентификации учетной записи. Они могут отправляться по SMS или электронной почте, либо генерироваться специализированным приложением, когда пользователи пытаются войти в свою учетную запись.
Эти коды имеют короткий срок действия и предназначены для обеспечения того, чтобы доступ к учетной записи был зарезервирован только для законного владельца, блокируя мошеннические попытки со стороны лиц, которые могли украсть или подобрать (методом грубой силы) учетные данные.
Как правило, киберпреступники используют украденные учетные данные, полученные либо в результате заражения вредоносным ПО, либо приобретенные в даркнете, и пытаются войти в целевую учетную запись. Законный владелец получает одноразовый пароль (OTP), необходимый для завершения процесса входа.
Одновременно с этим JokerOTP автоматически звонил жертвам, выдавая себя за представителей легитимного сервиса, к которому злоумышленники пытались получить доступ, и запрашивал одноразовый пароль (OTP).
Поскольку звонки совпали с доставкой кода аутентификации, многие пользователи не распознали мошенничество.
«Бот автоматически звонил жертвам и сообщал им, что преступники пытаются получить доступ к их аккаунту», — пояснила Анук Бонекамп , руководитель группы по борьбе с киберпреступностью в Восточном Брабанте.
«Затем бот попросил их ввести одноразовый пароль. Жертвы, таким образом, считают, что, сотрудничая и предоставляя информацию, они защищают себя».
В зависимости от типа взломанной учетной записи, злоумышленники могут использовать свой доступ для совершения несанкционированных покупок, перевода средств на контролируемые ими банковские счета или захвата учетной записи.
Полиция заявляет, что расследование все еще продолжается, и десятки покупателей ботов JokerOTP в Нидерландах уже идентифицированы и будут привлечены к ответственности в установленный срок.
Бонекамп также отметил, что жертвам подобных мошеннических схем не следует стыдиться того, что они попались в эту изощренную ловушку, и им следует быть бдительными в отношении признаков мошенничества, таких как создание ощущения срочности и просьбы раскрыть конфиденциальную информацию, например, ПИН-коды и пароли.
Полиция также рекомендует пользователям проверять наличие утечек данных, затрагивающих их интересы, на сервисах Have I Been Pwned полиции Нидерландов и CheckJack , поскольку утечка электронных писем и других конфиденциальных данных значительно увеличивает риск стать жертвой таких инструментов, как JokerOTP.

