



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Правоохранительные органы девяти стран заблокировали более 1000 серверов, использовавшихся для взлома ботнета Rhadamanthys, похитителя инфы VenomRAT и сети Elysium, в ходе последнего этапа операции «Эндшпиль» — международной операции по борьбе с киберпреступностью.
Совместную акцию, координируемую Европолом и Евроюстом, также поддержали многочисленные частные партнеры, включая Cryptolaemus, Shadowserver , Spycloud, Cymru, Proofpoint , CrowdStrike, Lumen, Abuse.ch, HaveIBeenPwned , Spamhaus, DIVD и Bitdefender.
В период с 10 по 14 ноября 2025 года сотрудники полиции провели обыски в 11 местах в Германии, Греции и Нидерландах, конфисковали 20 доменов и отключили 1025 серверов, использовавшихся для целевых вредоносных операций.
Этот этап операции «Эндшпиль» также привел к аресту 3 ноября 2025 года в Греции ключевого подозреваемого, связанного с трояном удаленного доступа VenomRAT.
«Демонтированная вредоносная инфраструктура состояла из сотен тысяч зараженных компьютеров, содержащих несколько миллионов украденных учетных данных», — Европола , опубликованном в четверг. говорится в пресс-релизе
«Многие жертвы не знали о заражении своих систем. Главный подозреваемый, стоящий за кражей информации, имел доступ к более чем 100 000 криптовалютных кошельков этих жертв, потенциально стоимость которых составляет миллионы евро».
Европол также посоветовал использовать сайты politie.nl/checkyourhack и haveibeenpwend.com для проверки компьютеров на предмет заражения этими штаммами вредоносного ПО.
 Баннер о конфискации на сайте Tor Радамантиса (BleepingComputer)
Black Lotus Labs компании Lumen, которая помогала правоохранительным органам в борьбе с наркотиками, утверждает, что деятельность Rhadamanthys стабильно росла с 2023 года, а заметный всплеск роста пришелся на октябрь и ноябрь 2025 года.
«Мы отслеживали ежедневно в среднем триста активных серверов с пиковым значением в 535 в октябре 2025 года. В США, Германии, Великобритании и Нидерландах находилось более 60% всех C2-серверов, используемых Rhadamanthys», — сказал Люмен .
Примечательно, что более 60% Rhadamanthys C2 остаются необнаруженными на VirusTotal. Эти возможности способствовали недавнему всплеску числа жертв: в октябре 2025 года вредоносное ПО ежедневно поражало в среднем более 4000 уникальных IP-адресов.
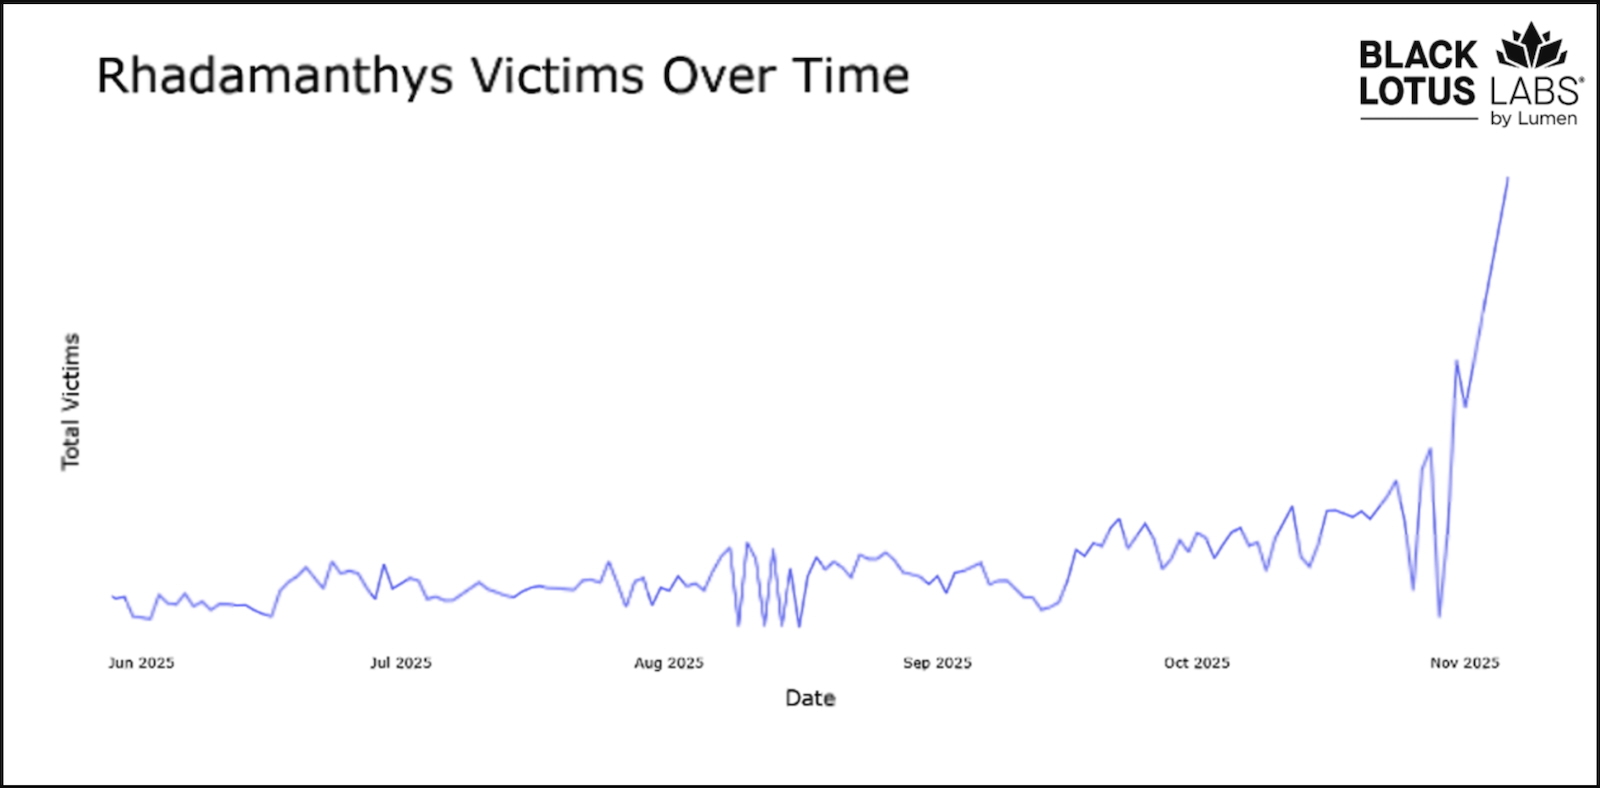 Изображение: Black Lotus Labs
Сегодняшнее заявление подтверждает сообщение BleepingComputer от вторника о том, что работа похитителя информации Rhadamanthys была прервана , а клиенты вредоносного ПО как услуги заявили, что у них больше нет доступа к своим серверам.
Разработчик Rhadamanthys также сообщил в сообщении в Telegram, что, по его мнению, за сбоями стоят правоохранительные органы Германии, поскольку веб-панели, размещенные в центрах обработки данных ЕС, регистрировали немецкие IP-адреса, подключавшиеся до того, как киберпреступники потеряли доступ.
Операция «Endgame» стала причиной многочисленных сбоев, в ходе которых было арестовано более 100 серверов, использовавшихся различными вредоносными программами, включая IcedID, Bumblebee, Pikabot, Trickbot и SystemBC.
Совместные действия также направлены против инфраструктуры программ-вымогателей , сайта AVCheck , клиентов и серверов ботнета Smokeloader , а также других крупных вредоносных операций, таких как DanaBot , IcedID, Pikabot, Trickbot, Smokeloader, Bumblebee и SystemBC .
В апреле 2024 года украинская киберполиция также арестовала в Киеве россиянина за сотрудничество с программами-вымогателями Conti и LockBit, направленное на то, чтобы сделать их вредоносное ПО необнаружимым для антивирусного программного обеспечения.
Совместную акцию, координируемую Европолом и Евроюстом, также поддержали многочисленные частные партнеры, включая Cryptolaemus, Shadowserver , Spycloud, Cymru, Proofpoint , CrowdStrike, Lumen, Abuse.ch, HaveIBeenPwned , Spamhaus, DIVD и Bitdefender.
В период с 10 по 14 ноября 2025 года сотрудники полиции провели обыски в 11 местах в Германии, Греции и Нидерландах, конфисковали 20 доменов и отключили 1025 серверов, использовавшихся для целевых вредоносных операций.
Этот этап операции «Эндшпиль» также привел к аресту 3 ноября 2025 года в Греции ключевого подозреваемого, связанного с трояном удаленного доступа VenomRAT.
«Демонтированная вредоносная инфраструктура состояла из сотен тысяч зараженных компьютеров, содержащих несколько миллионов украденных учетных данных», — Европола , опубликованном в четверг. говорится в пресс-релизе
«Многие жертвы не знали о заражении своих систем. Главный подозреваемый, стоящий за кражей информации, имел доступ к более чем 100 000 криптовалютных кошельков этих жертв, потенциально стоимость которых составляет миллионы евро».
Европол также посоветовал использовать сайты politie.nl/checkyourhack и haveibeenpwend.com для проверки компьютеров на предмет заражения этими штаммами вредоносного ПО.
Black Lotus Labs компании Lumen, которая помогала правоохранительным органам в борьбе с наркотиками, утверждает, что деятельность Rhadamanthys стабильно росла с 2023 года, а заметный всплеск роста пришелся на октябрь и ноябрь 2025 года.
«Мы отслеживали ежедневно в среднем триста активных серверов с пиковым значением в 535 в октябре 2025 года. В США, Германии, Великобритании и Нидерландах находилось более 60% всех C2-серверов, используемых Rhadamanthys», — сказал Люмен .
Примечательно, что более 60% Rhadamanthys C2 остаются необнаруженными на VirusTotal. Эти возможности способствовали недавнему всплеску числа жертв: в октябре 2025 года вредоносное ПО ежедневно поражало в среднем более 4000 уникальных IP-адресов.
Сегодняшнее заявление подтверждает сообщение BleepingComputer от вторника о том, что работа похитителя информации Rhadamanthys была прервана , а клиенты вредоносного ПО как услуги заявили, что у них больше нет доступа к своим серверам.
Разработчик Rhadamanthys также сообщил в сообщении в Telegram, что, по его мнению, за сбоями стоят правоохранительные органы Германии, поскольку веб-панели, размещенные в центрах обработки данных ЕС, регистрировали немецкие IP-адреса, подключавшиеся до того, как киберпреступники потеряли доступ.
Операция «Endgame» стала причиной многочисленных сбоев, в ходе которых было арестовано более 100 серверов, использовавшихся различными вредоносными программами, включая IcedID, Bumblebee, Pikabot, Trickbot и SystemBC.
Совместные действия также направлены против инфраструктуры программ-вымогателей , сайта AVCheck , клиентов и серверов ботнета Smokeloader , а также других крупных вредоносных операций, таких как DanaBot , IcedID, Pikabot, Trickbot, Smokeloader, Bumblebee и SystemBC .
В апреле 2024 года украинская киберполиция также арестовала в Киеве россиянина за сотрудничество с программами-вымогателями Conti и LockBit, направленное на то, чтобы сделать их вредоносное ПО необнаружимым для антивирусного программного обеспечения.

