



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Наблюдается резкий рост числа заражений LummaStealer, вызванный кампаниями социальной инженерии с использованием метода ClickFix для распространения вредоносного ПО CastleLoader.
LummaStealer, также известный как LummaC2, — это операция по краже информации, работающая как платформа «вредоносное ПО как услуга» (MaaS), которая была пресечена в мае 2025 года, когда несколько технологических компаний и правоохранительных органов изъяли 2300 доменов и центральную структуру управления, поддерживающую этот вредоносный сервис.
Вредоносные программы, занимающиеся кражей информации, нацелены на различные конфиденциальные данные, которые могут варьироваться от учетных данных и файлов cookie, хранящихся в веб-браузерах, сведений о криптовалютных кошельках и документах до сессионных файлов cookie, токенов аутентификации, конфигураций VPN и данных учетных записей.
Несмотря на то, что операция правоохранительных органов серьезно подорвала деятельность LummaStealer, операция MaaS начала возобновляться в июле 2025 года .
В новом отчете компании Bitdefender, специализирующейся на кибербезопасности, содержится предупреждение о том, что масштабы деятельности LummaStealer значительно увеличились в период с декабря 2025 года по январь 2026 года. Теперь вредоносное ПО распространяется через загрузчик CastleLoader и все чаще использует методы ClickFix.
«В основе многих из этих кампаний лежит CastleLoader, который играет центральную роль в распространении LummaStealer через цепочки доставки. Его модульная модель выполнения в оперативной памяти, обширная обфускация и гибкая связь между командами и управлением делают его хорошо подходящим для распространения вредоносного ПО такого масштаба», — говорят исследователи Bitdefender .
В начале 2025 года появился CastleLoader, который распространяет множество семейств программ для кражи информации и троянов удаленного доступа (Stealc, RedLine, Rhadamanthys, MonsterV2, CastleRAT, SectopRAT, NetSupport RAT, WarmCookie) различными способами, включая ClickFix.
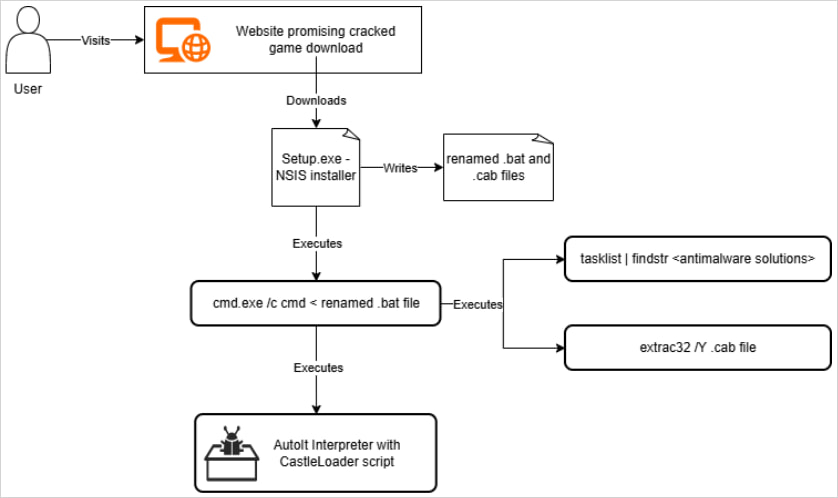
Загрузчик вредоносного ПО представляет собой сильно обфусцированный скриптовый загрузчик (на основе AutoIT или Python), который расшифровывает, загружает и выполняет полезную нагрузку LummaStealer полностью в оперативной памяти.
В нем используются многочисленные уровни обфускации, включая переименование переменных и функций на основе словарей, декодирование закодированных строк во время выполнения, большое количество ненужного кода и мертвых ветвей, а также арифметические и логические операции, которые приводят к тривиальным результатам.
Источник: Bitdefender
Перед запуском LummaStealer, CastleLoader выполняет проверку среды и песочницы, чтобы определить, анализируется ли он, и корректирует пути к файлам и места хранения данных в зависимости от того, какие продукты безопасности обнаружены на хосте.
Для обеспечения постоянного присутствия в системе вредоносный скрипт AutoIT копируется в путь для сохранения активности, интерпретатор копируется в отдельное место, а при запуске системы создается ярлык в интернете, который запускает интерпретатор со скриптом в качестве аргумента.
Компания Bitdefender обнаружила, что CastleLoader намеренно инициирует неудачный поиск DNS для несуществующего домена, что приводит к сбою DNS. По данным компании, следы такого поведения в сети могут быть использованы для обнаружения активности CastleLoader.
В ноябрьском отчете исследователи из Insikt Group компании Recorded Future отметили , что домен в инфраструктуре CastleLoader действовал как сервер управления и контроля (C2) для LummaStealer, что указывает на раннюю связь между двумя операциями.
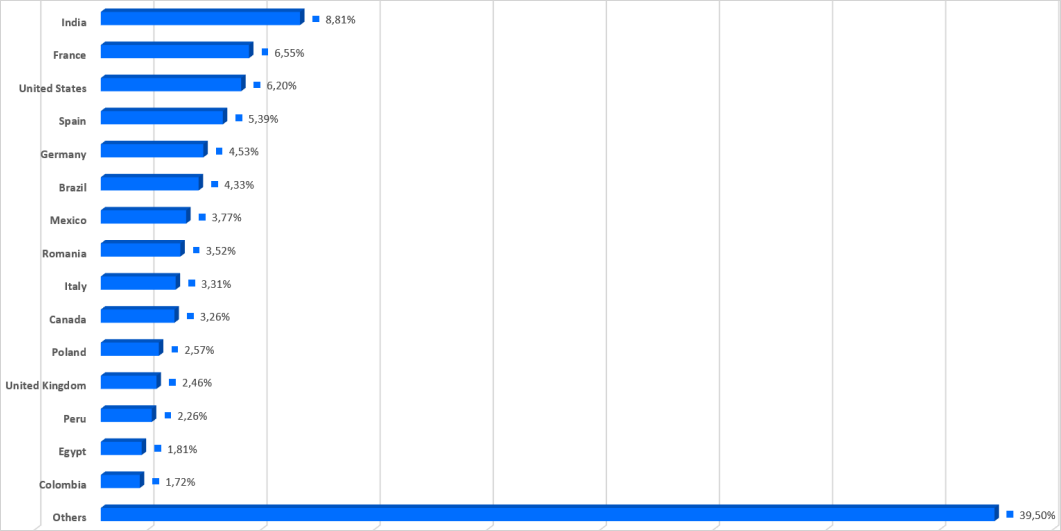
В настоящее время LummaStealer распространяется по нескольким каналам, включая троянизированные установщики программного обеспечения, пиратское ПО, загружаемое с поддельных сайтов или торрентов, а также поддельные медиафайлы или игровые архивы в рамках кампаний, нацеленных на страны по всему миру.
Источник: Bitdefender
По словам исследователей, ClickFix является «высокоэффективным вектором заражения в кампаниях LummaStealer». Пользователям показываются поддельные страницы CAPTCHA или подтверждения с подробными инструкциями по выполнению вредоносной команды PowerShell, которая уже была добавлена в буфер обмена.
В конечном итоге команда извлекает вредоносный скрипт с сервера злоумышленника и выполняет его на локальном компьютере. В качестве полезной нагрузки использовался CastleLoader, который в некоторых случаях загружал и запускал вредоносное ПО LummaStealer, занимающееся кражей информации.
Для защиты от этой угрозы исследователи Bitdefender рекомендуют пользователям избегать загрузки и запуска программного обеспечения или медиафайлов (особенно если файл имеет расширение .EXE) из ненадежных или неофициальных источников.
Кроме того, выполнение команд, которые вы не понимаете, в PowerShell или утилитах командной строки в рамках процесса проверки веб-сайта является тревожным сигналом, указывающим на вредоносную деятельность.
Общая рекомендация — избегать пиратского программного обеспечения (например, взломанных версий, «разблокированных» инструментов) и скрывать рекламные результаты в поиске Google с помощью блокировщика рекламы.

