



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Новая кампания по распространению вредоносного ПО для Android использует платформу Hugging Face в качестве хранилища для тысяч вариантов APK-файла, который собирает учетные данные для популярных финансовых и платежных сервисов.
Hugging Face — популярная платформа, которая размещает и распространяет модели, наборы данных и приложения в области искусственного интеллекта (ИИ), обработки естественного языка (NLP) и машинного обучения (ML).
Считается, что это надежная платформа, которая вряд ли вызовет предупреждения о безопасности, однако в прошлом злоумышленники использовали ее для размещения вредоносных моделей искусственного интеллекта .
Недавно обнаруженная исследователями румынской компании Bitdefender кампания использует эту платформу для распространения вредоносного ПО для Android.
Атака начинается с того, что жертв заманивают установить вредоносное приложение TrustBastion, которое использует рекламу в стиле «пугающего ПО», утверждая, что устройство жертвы заражено. Вредоносное приложение маскируется под инструмент безопасности, заявляя о способности обнаруживать такие угрозы, как мошенничество, поддельные SMS-сообщения, попытки фишинга и вредоносное ПО.
Сразу после установки TrustBastion отображает предупреждение о обязательном обновлении с визуальными элементами, имитирующими Google Play.
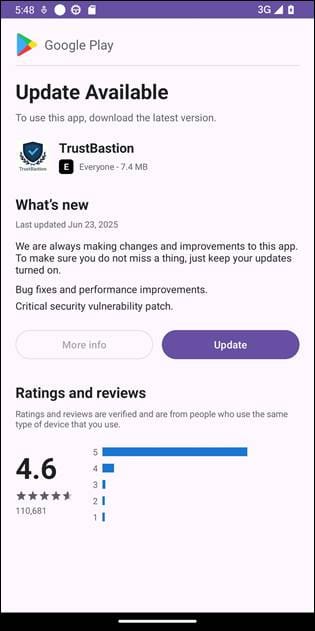
Поддельная страница Google Play
Источник: Bitdefender
Вместо прямой доставки вредоносного ПО, загрузчик обращается к серверу, связанному с trustbastion[.]com , который возвращает перенаправление на репозиторий данных Hugging Face, где размещен вредоносный APK-файл. Финальная полезная нагрузка загружается из инфраструктуры Hugging Face и доставляется через его сеть распространения контента (CDN).
, чтобы избежать обнаружения, злоумышленник использует полиморфизм на стороне сервера, который генерирует новые варианты полезной нагрузки каждые 15 минут По данным Bitdefender .
«На момент расследования репозиторию было приблизительно 29 дней, и в нем накопилось более 6000 коммитов».
В ходе анализа было установлено, что репозиторий, распространявший вредоносный код, был закрыт, но операция возобновилась под новым названием «Premium Club», при этом использовались новые значки, а вредоносный код остался прежним.
Основной вредоносный код, не имеющий названия, представляет собой инструмент удаленного доступа, который активно использует уязвимости служб специальных возможностей Android, представляя запрос как необходимый в целях безопасности.
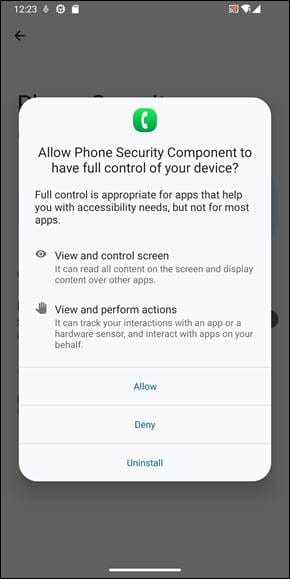
Запрос на предоставление услуг для людей с ограниченными возможностями
Источник: Bitdefender
Это позволяет вредоносной программе отображать наложения на экран, захватывать экран пользователя, выполнять жесты смахивания, блокировать попытки удаления и многое другое.
В данном случае, по данным Bitdefender, вредоносная программа отслеживает активность пользователей и делает скриншоты, передавая всю информацию своим операторам. Вредоносная программа также отображает поддельные интерфейсы входа в систему, имитирующие финансовые сервисы, такие как Alipay и WeChat, для кражи учетных данных, а также пытается украсть код блокировки экрана.
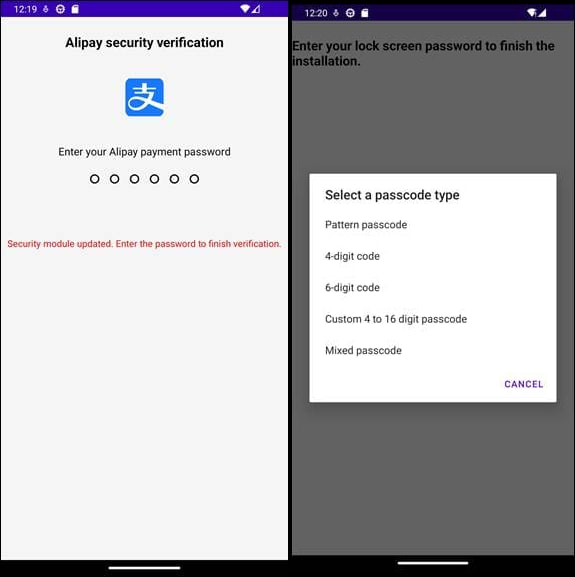
Фишинговые наложения для PIN-кода Alipay (слева) и PIN-кода экрана разблокировки (справа)
Источник: Bitdefender
Вредоносная программа постоянно подключена к серверу управления и контроля (C2), который получает украденные данные, отправляет инструкции по выполнению команд, обновления конфигурации, а также распространяет поддельный контент внутри приложений, чтобы TrustBastion выглядел легитимным.
Компания Bitdefender сообщила Hugging Face о репозитории злоумышленника, и сервис удалил наборы данных, содержащие вредоносное ПО. Исследователи также опубликовали набор индикаторов компрометации для загрузчика, сети и вредоносных пакетов.
Пользователям Android следует избегать загрузки приложений из сторонних магазинов приложений или их ручной установки. Также им следует проверять запрашиваемые приложением разрешения и убедиться, что все они необходимы для корректной работы приложения.

