



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Инструмент для распространения рекламного ПО с цифровой подписью развернул вредоносные программы, работающие с правами SYSTEM, которые отключили антивирусную защиту на тысячах конечных устройств, в том числе в образовательном, коммунальном, государственном и медицинском секторах.
За один день исследователи зафиксировали более 23 500 зараженных устройств в 124 странах, пытавшихся подключиться к инфраструктуре оператора, при этом сотни зараженных конечных точек присутствовали в сетях с высокой стоимостью услуг.
Это больше, чем просто рекламное ПО.
Специалисты по безопасности из компании Huntress, занимающейся управляемой безопасностью, обнаружили эту кампанию 22 марта, когда подписанные исполняемые файлы, расцененные как потенциально нежелательные программы (PUP), вызвали оповещения в нескольких управляемых средах.
PUP, или рекламное ПО, рассматриваются скорее как помеха, чем как вредоносное ПО, поскольку их роль обычно заключается в получении дохода для разработчика путем показа всплывающих рекламных окон, баннеров или перенаправлений в браузере.
Исследователи Huntress утверждают, что программное обеспечение было подписано компанией Dragon Boss Solutions LLC, занимающейся исследованиями в области монетизации поисковых систем и продвижением различных инструментов (например, браузеров Chromstera, Chromnius, WorldWideWeb, Web Genius, Artificius Browser), которые маркируются как браузеры, но обнаруживаются как потенциально нежелательные программы (PUP) несколькими системами безопасности.
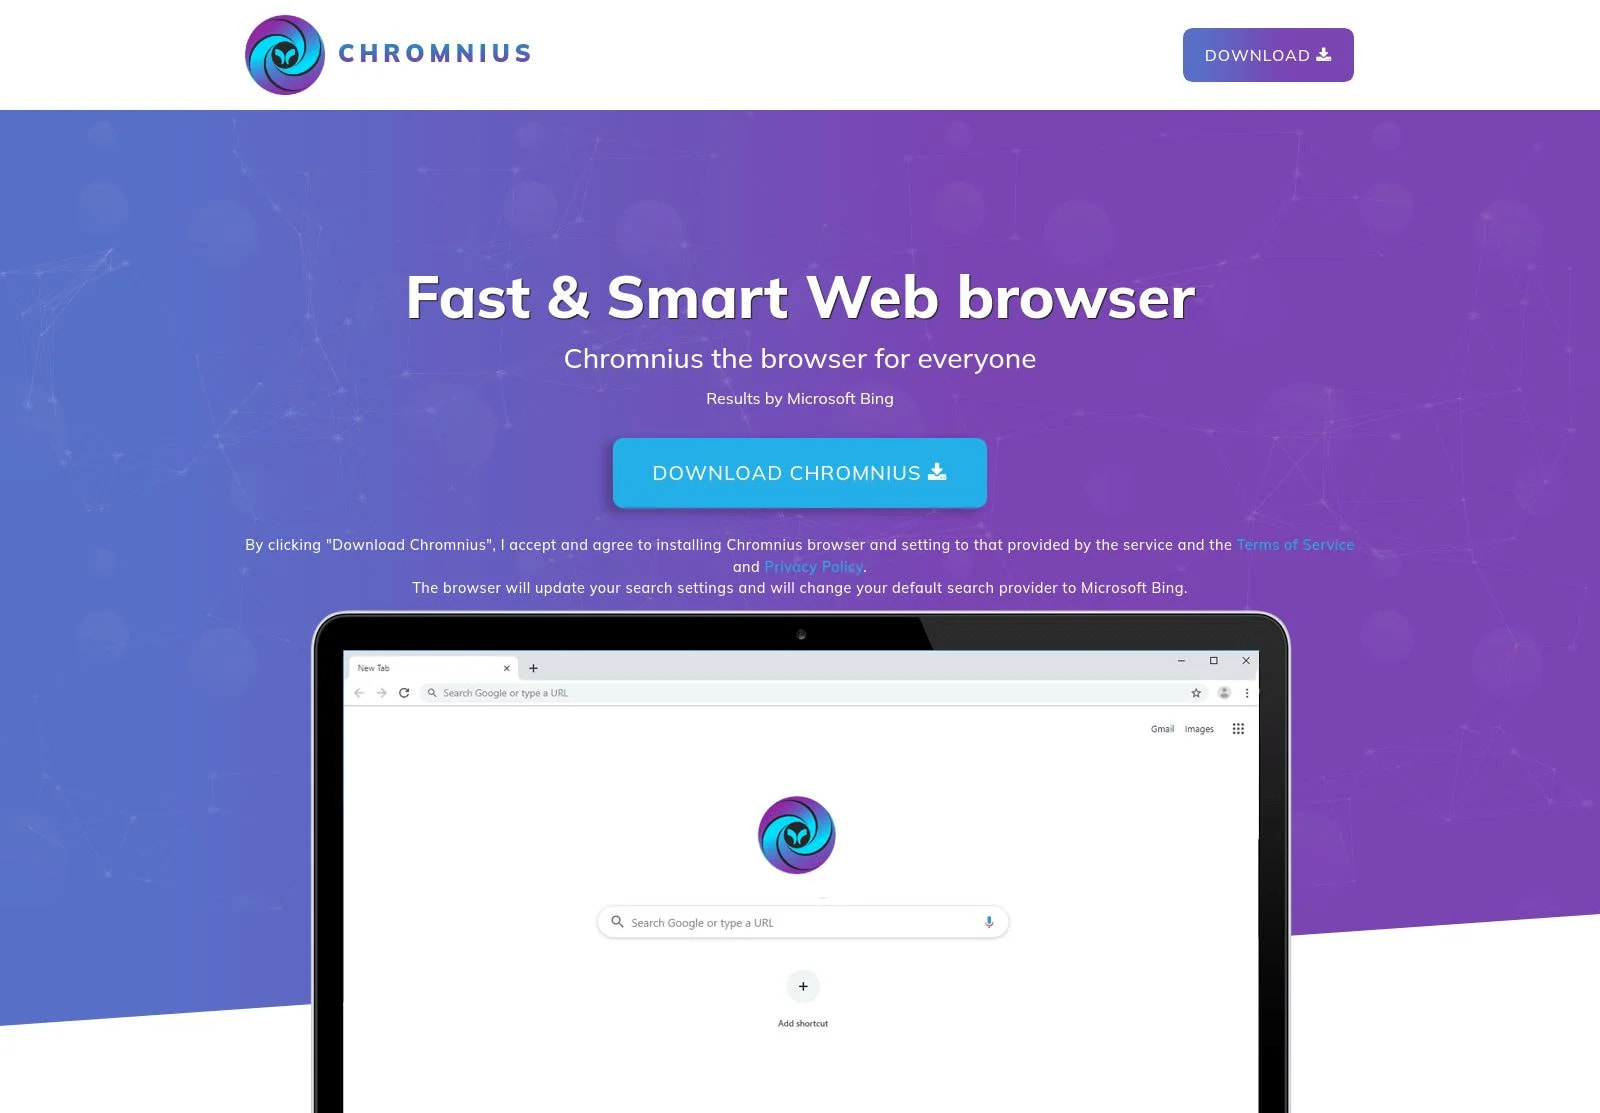
Источник: Охотница
Помимо надоедливых пользователей рекламы и перенаправлений, исследователи Huntress утверждают, что браузеры от Dragon Boss Solutions также оснащены усовершенствованным механизмом обновления, который активирует средство для уничтожения антивирусных программ.
Отключение безопасности
Исследователи Huntress обнаружили, что операция использовала механизм обновления из коммерческого инструмента разработки Advanced Installer для развертывания полезных нагрузок MSI и PowerShell.
Анализ конфигурационного файла процесса обновления выявил несколько флагов, которые делали операцию полностью бесшумной и не требующей участия пользователя. Кроме того, она устанавливала полезные нагрузки с повышенными привилегиями (SYSTEM), не позволяла пользователям отключать автоматические обновления и часто проверяла наличие новых обновлений.
По словам исследователей, в процессе обновления загружается MSI-файл (Setup.msi), замаскированный под GIF-изображение, который в настоящее время помечен как вредоносный на VirusTotal только пятью поставщиками решений в области безопасности.
В состав MSI-пакета входят несколько легитимных DLL-файлов, которые Advanced Installer использует для выполнения определенных задач, таких как выполнение сценариев PowerShell, поиск определенного программного обеспечения в системе или другие пользовательские действия, определенные в отдельном файле с именем ' !_StringData ', содержащем инструкции для установщика.
По словам Huntress, перед развертыванием основной полезной нагрузки установщик MSI проводит разведку, проверяя состояние администратора, обнаруживая виртуальные машины, проверяя подключение к интернету и запрашивая реестр на наличие установленных антивирусных программ от Malwarebytes, Kaspersky, McAfee и ESET.
Продукты безопасности отключаются с помощью скрипта PowerShell под названием ClockRemoval.ps1, который размещается в двух местах. Исследователи говорят, что целью также являются установщики браузеров Opera, Chrome, Firefox и Edge, вероятно, чтобы избежать потенциального вмешательства в процесс перехвата браузера рекламным ПО.
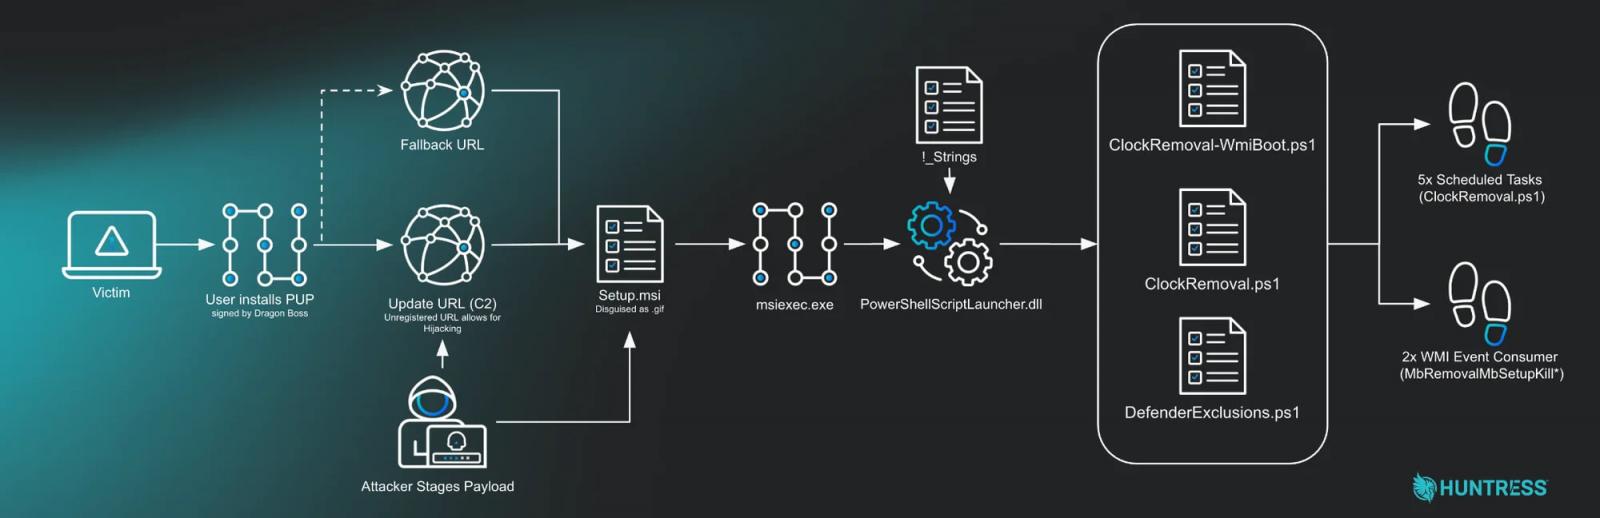
Источник: Охотница
Скрипт ClockRemoval.ps1 также выполняет процедуру при загрузке системы, при входе в систему и каждые 30 минут, чтобы убедиться, что антивирусные продукты больше не присутствуют в системе, останавливая службы, завершая процессы, удаляя каталоги установки и записи реестра, незаметно запуская деинсталляторы от поставщиков и принудительно удаляя файлы, если деинсталляторы не срабатывают.
Это также гарантирует невозможность переустановки или обновления продуктов безопасности путем блокировки доменов поставщика посредством изменения файла hosts и перенаправления их на 0.0.0.0.
В ходе анализа Huntress обнаружила, что оператор не зарегистрировал основной домен обновления ( chromsterabrowser[.]com ) или резервный ( worldwidewebframework3[.]com ), используемые в кампании, что давало ему возможность перехватывать соединения со всех зараженных хостов.
Таким образом, они зарегистрировали основной домен обновления и наблюдали, как «десятки тысяч скомпрометированных конечных точек обращались к ним в поисках инструкций, которые в чужих руках могли бы оказаться чем угодно».
На основе IP-адресов исследователи выявили 324 зараженных хоста в сетях с высокой плотностью пользователей:
- 221 академическое учреждение в Северной Америке, Европе и Азии
- 41 сеть операционных технологий в энергетическом и транспортном секторах, а также у поставщиков критически важной инфраструктуры.
- 35 муниципальных органов власти, государственных учреждений и предприятий коммунального хозяйства
- 24 начальных и средних учебных заведения
- 3 организации здравоохранения (больничные системы и поставщики медицинских услуг)
- сети множества компаний из списка Fortune 500
Huntress предупреждает, что, хотя в настоящее время вредоносный инструмент использует средство для уничтожения антивирусных программ, механизм для внедрения гораздо более опасных вредоносных программ в зараженные системы уже существует и может быть использован в любой момент для эскалации атак.
Кроме того, поскольку основной домен обновлений не был зарегистрирован, любой мог заявить на него права и распространять произвольные вредоносные программы на тысячи уже зараженных машин, не имеющих защиты от угроз, используя уже существующую инфраструктуру.
Хантресс рекомендует системным администраторам искать подписки на события WMI, содержащие «MbRemoval» или «MbSetup», запланированные задачи, ссылающиеся на «WMILoad» или «ClockRemoval», а также процессы, подписанные Dragon Boss Solutions LLC.
Кроме того, проверьте файл hosts на наличие записей, блокирующих домены поставщиков антивирусного ПО, и проверьте исключения Microsoft Defender на наличие подозрительных путей, таких как «DGoogle», «EMicrosoft» или «DDapps».


