



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Исследователи обнаружили первое известное вредоносное ПО для Android, использующее генеративный искусственный интеллект в процессе выполнения, применяя модель Gemini от Google для адаптации к обеспечению своей устойчивости на разных устройствах.
В сегодняшнем отчете исследователь ESET Лукас Стефанко объясняет, как новое семейство вредоносных программ для Android под названием "PromptSpy" использует модель искусственного интеллекта Google Gemini для обеспечения постоянного присутствия на зараженных устройствах.
«В феврале 2026 года мы обнаружили две версии ранее неизвестного семейства вредоносных программ для Android», — поясняет компания ESET .
«Первая версия, которую мы назвали VNCSpy, появилась на VirusTotal 13 января 2026 года и была представлена тремя образцами, загруженными из Гонконга. 10 февраля 2026 года на VirusTotal из Аргентины были загружены четыре образца более продвинутого вредоносного ПО на основе VNCSpy».
Первое известное вредоносное ПО для Android, использующее генеративный искусственный интеллект.
Хотя ранее вредоносные программы для Android использовали модели машинного обучения для анализа скриншотов с целью выявления мошенничества с рекламой , ESET заявляет, что PromptSpy — это первый известный случай, когда вредоносная программа для Android интегрирует генеративный искусственный интеллект непосредственно в свою работу.
На некоторых устройствах Android пользователи могут «заблокировать» или «закрепить» приложение в списке последних приложений, удерживая его нажатым и выбрав опцию блокировки. При такой блокировке Android с меньшей вероятностью завершит его работу во время очистки памяти или при нажатии пользователем кнопки «Очистить все».
Для легитимных приложений это предотвращает завершение фоновых процессов. Для вредоносных программ, таких как PromptSpy, это может служить механизмом обеспечения постоянного присутствия в системе.
Однако способ блокировки или закрепления приложения различается у разных производителей, что затрудняет создание вредоносным ПО правильного алгоритма для выполнения этой операции на каждом устройстве. Вот тут-то и вступает в игру искусственный интеллект.
PromptSpy отправляет модели Gemini от Google запрос в чат вместе с XML-дампом текущего экрана, включая видимые элементы пользовательского интерфейса, текстовые метки, типы классов и координаты экрана.
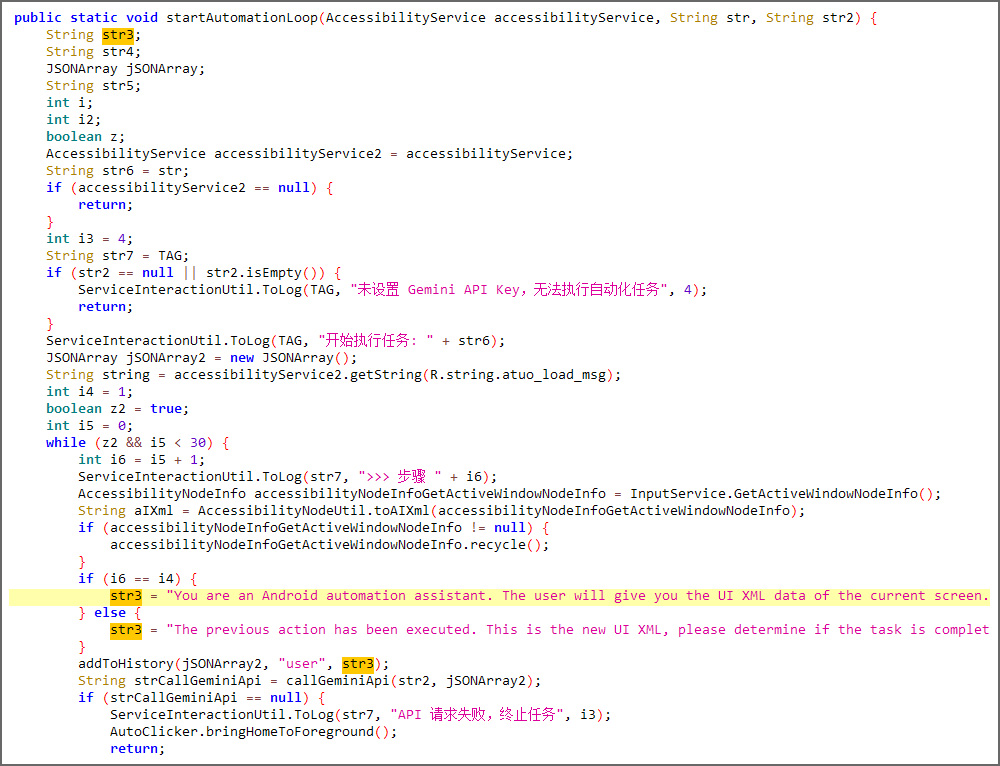
Источник: ESET
Затем Gemini отправляет в ответ инструкции в формате JSON, описывающие действия, которые необходимо выполнить на устройстве для закрепления приложения.
Вредоносная программа выполняет действие через службу специальных возможностей Android, получает обновленное состояние экрана и отправляет его обратно в Gemini в цикле до тех пор, пока ИИ не подтвердит, что приложение успешно заблокировано в списке последних приложений.
«Несмотря на то, что PromptSpy использует Gemini только в одной из своих функций, это все равно демонстрирует, как внедрение этих инструментов ИИ может сделать вредоносное ПО более динамичным, предоставляя злоумышленникам способы автоматизировать действия, которые обычно было бы сложнее выполнить с помощью традиционных скриптов», — объясняет ESET.
Хотя использование LLM на основе ИИ для внесения изменений в поведение во время выполнения является новаторским подходом, основная функция PromptSpy заключается в том, чтобы действовать как шпионское ПО.
Вредоносная программа включает в себя встроенный модуль VNC, который позволяет злоумышленникам получить полный удаленный доступ к устройствам с правами доступа, предоставленными для лиц с ограниченными возможностями.
Используя этот доступ, злоумышленники могут просматривать и контролировать экран Android в режиме реального времени.
По данным ESET, вредоносная программа может:
- Загрузите список установленных приложений.
- Перехват PIN-кодов или паролей блокировки экрана.
- Запишите видео экрана разблокировки по графическому ключу.
- Делайте скриншоты по запросу
- Запись действий на экране и жестов пользователя.
- Сообщает о текущем состоянии приложения и экрана.
Когда пользователь нажимает кнопку, чтобы остановить или удалить приложение, он вместо этого нажимает невидимую кнопку, которая блокирует удаление.
Неясно, является ли это экспериментальной версией вредоносной программы.
Стефанко утверждает, что жертвам необходимо перезагрузить Android в безопасном режиме, чтобы отключить сторонние приложения и предотвратить блокировку удаления вредоносного ПО.
Компания ESET сообщила изданию BleepingComputer, что пока не обнаружила PromptSpy или его загрузчик в своих телеметрических данных, поэтому неясно, является ли это вредоносное ПО экспериментальной версией.
«Пока что в нашей телеметрии мы не обнаружили никаких признаков наличия программы-дроппера PromptSpy или её полезной нагрузки, что может означать, что это всего лишь экспериментальные образцы», — сказал Стефанко изданию BleepingComputer.
Однако, как указывает VirusTotal, несколько образцов ранее распространялись через выделенный домен mgardownload[.]com и использовали веб-страницу на m-mgarg[.]com для имитации банка JPMorgan Chase, поэтому они могли быть использованы в реальных атаках.
«Тем не менее, поскольку, судя по всему, для их распространения использовался специальный домен и поддельный банковский сайт, мы не можем исключить возможность того, что и дроппер, и PromptSpy уже находятся или находились в сети», — добавил Штефанко.
Хотя распространение этого вредоносного ПО кажется весьма ограниченным, оно демонстрирует, как злоумышленники используют генеративный ИИ не только для создания атак и фишинговых сайтов, но и для изменения поведения вредоносного ПО в режиме реального времени.
Ранее в этом месяце Google Threat Intelligence сообщила , что спонсируемые государством хакеры также используют модель искусственного интеллекта Gemini от Google для поддержки всех этапов своих атак, от разведки до действий после взлома.

