



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Сервис-вымогатель RansomHouse, предоставляющий услуги по схеме «вымогатель как услуга» (RaaS), недавно обновил свой шифратор, перейдя от относительно простой однофазной линейной техники к более сложному многоуровневому методу.
На практике обновления обеспечивают более надежное шифрование, более высокую скорость и лучшую стабильность в современных целевых средах, предоставляя злоумышленникам более сильные рычаги влияния во время переговоров после шифрования.
RansomHouse была запущена в декабре 2021 года как киберпреступная организация, занимающаяся вымогательством данных , позже она стала использовать шифровальные средства в своих атаках и разработала автоматизированный инструмент под названием MrAgent для одновременной блокировки нескольких гипервизоров VMware ESXi.
Недавно сообщалось, что злоумышленники использовали несколько семейств программ-вымогателей против японского гиганта электронной коммерции Askul Corporation.
Новый отчет исследователей из подразделения 42 компании Palo Alto Networks проливает свет на набор инструментов RansomHouse, включая его последнюю версию шифратора, получившую название «Mario».
Новый шифратор «Марио»
Новейший вариант шифратора от RansomHouse переходит от однопроходного преобразования данных файла к двухэтапному преобразованию с использованием двух ключей: 32-байтового основного и 8-байтового дополнительного.
Такой подход увеличивает энтропию шифрования и затрудняет частичное восстановление данных.
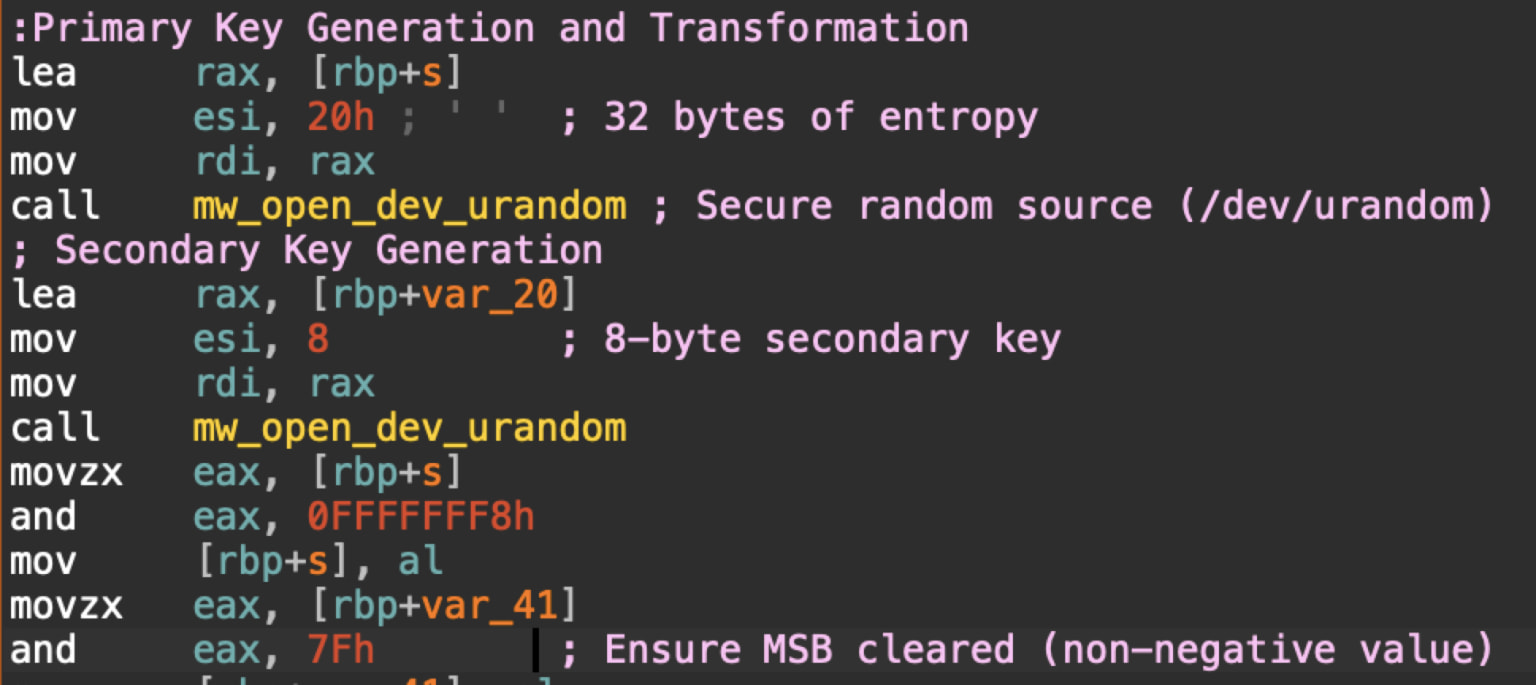
Источник: Отдел 42
Второе важное обновление — это внедрение новой стратегии обработки файлов, использующей динамическое определение размера фрагментов с пороговым значением в 8 ГБ и прерывистым шифрованием.
В подразделении 42 говорится, что это затрудняет статический анализ из-за его нелинейности, использования сложных математических вычислений для определения порядка обработки и применения различных подходов к каждому файлу в зависимости от его размера.
Еще одним заметным улучшением в игре «Марио» является улучшенная организация памяти и буферов, а также более высокая сложность, поскольку теперь для каждого этапа или роли шифрования используется несколько выделенных буферов.
Наконец, обновленная версия шифратора теперь выводит более подробную информацию об обработке файлов по сравнению со старыми вариантами, которые сообщали только о завершении задачи.
Более новая версия по-прежнему нацелена на файлы виртуальных машин и переименовывает зашифрованные файлы, добавляя к ним расширение '.emario', а также оставляет сообщение с требованием выкупа (How To Restore Your Files.txt) во всех затронутых каталогах.
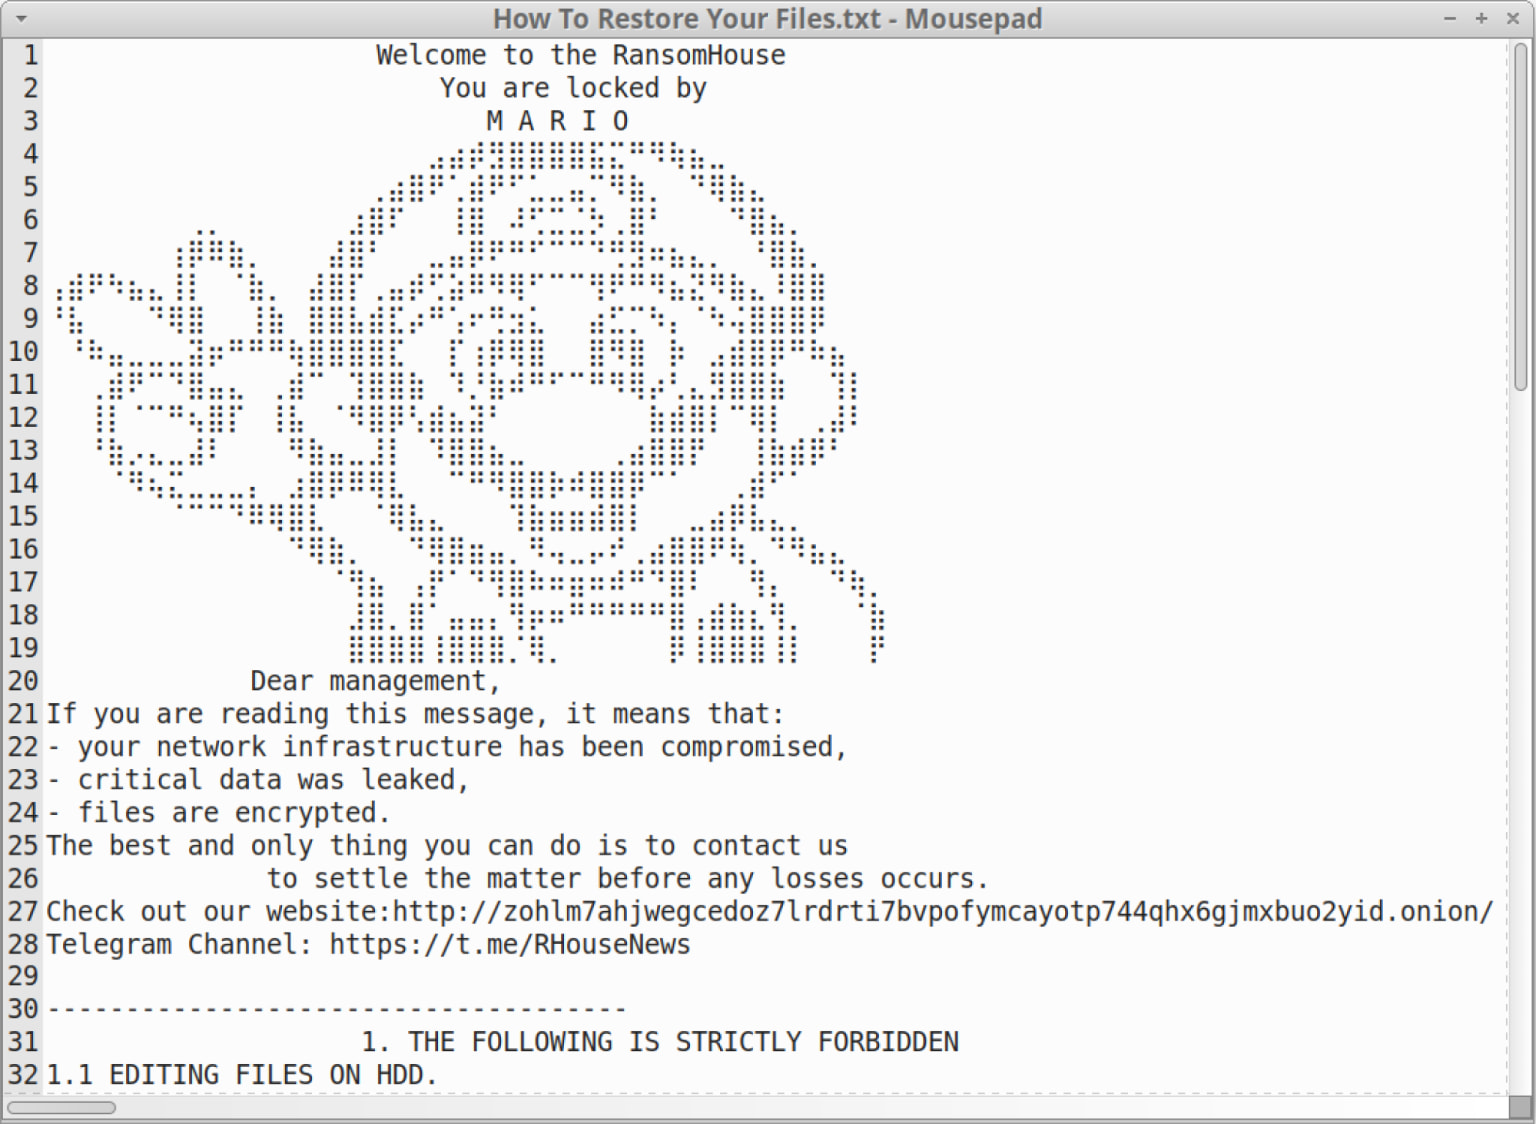
Источник: Отдел 42
Подразделение 42 приходит к выводу, что обновление системы шифрования RansomHouse вызывает тревогу, сигнализируя о «тревожной тенденции в развитии программ-вымогателей», увеличивая сложность расшифровки и затрудняя статический анализ и обратное проектирование.
RansomHouse — одна из старейших компаний, предоставляющих RaaS-услуги, но по объему атак она остается в среднем сегменте. Постоянное развитие передовых инструментов свидетельствует о продуманной стратегии, ориентированной на эффективность и обход защиты, а не на масштабируемость.

