



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Российская хакерская группа Secret Blizzard разработала свой давно существующий бэкдор Kazuar и превратила его в модульный ботнет для одноранговых сетей (P2P), предназначенный для длительного сохранения активности, скрытного доступа и сбора данных.
Группа Secret Blizzard, деятельность которой пересекается с деятельностью группировок Turla, Uroburos и Venomous Bear, связана с российской спецслужбой (ФСБ) и известна своими атаками на правительственные и дипломатические организации, оборонные структуры и критически важные системы в Европе, Азии и Украине.
Вредоносная программа Kazuar известна с 2017 года , и исследователи обнаружили, что её происхождение восходит к 2005 году. Её деятельность связывают со шпионской группой Turla, работающей на ФСБ.
В 2020 году исследователи выявили его применение в атаках на европейские правительственные организации . Три года спустя его использование было зафиксировано в атаках против Украины .
«Ведущий» Казуар
Исследователи Microsoft проанализировали недавний вариант Kazuar и обнаружили, что теперь вредоносная программа работает с использованием трех различных модулей: ядра, моста и рабочего модуля.
Модуль ядра является центральным координатором, который управляет задачами, контролирует другие модули, выбирает лидера и координирует обмен данными и коммуникацию в ботнете.
Лидером, по сути, является одна зараженная система в скомпрометированной среде или сегменте сети, которая взаимодействует с сервером управления и контроля (C2), получает задачи и пересылает их внутри сети другим зараженным системам.
Системы, не входящие в состав лидера, переходят в «бесшумный» режим и не взаимодействуют напрямую с системой управления и контроля. Это обеспечивает лучшую скрытность и уменьшает площадь обнаружения.
«Лидер ядра — это избранный модуль ядра, который взаимодействует с модулем моста от имени других модулей ядра, снижая прозрачность за счет избегания больших объемов внешнего трафика от множества зараженных хостов», — поясняет Microsoft .
Процесс выбора лидера является внутренним и автономным, основанным на подсчете времени безотказной работы, перезагрузок и прерываний.
Модуль Bridge выступает в качестве внешнего коммуникационного прокси, передающего трафик между выбранным лидером ядра и удаленной инфраструктурой управления и контроля (C2) с использованием таких протоколов, как HTTP, WebSockets или Exchange Web Services (EWS).
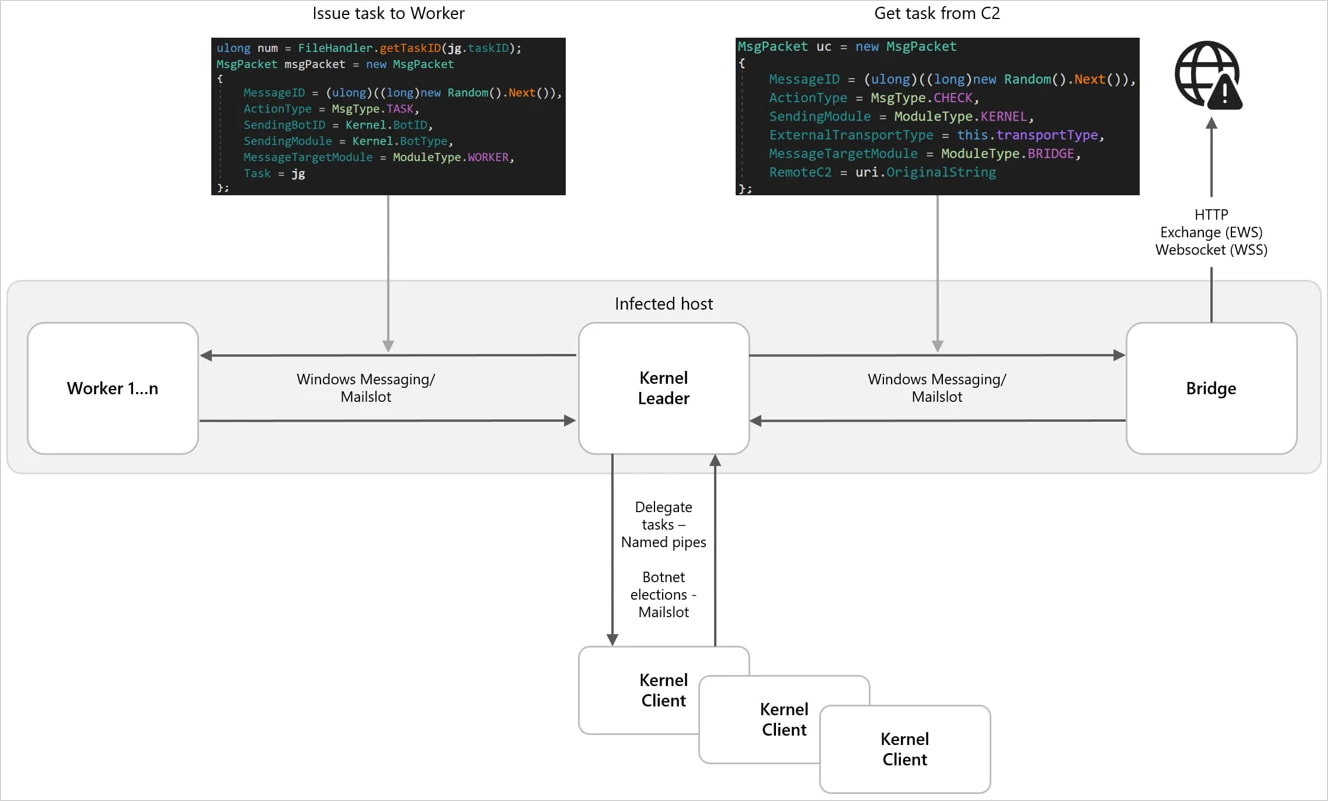
Источник: Microsoft
Внутренние коммуникации основаны на межпроцессном взаимодействии (IPC), включая системы обмена сообщениями Windows, почтовые ящики и именованные каналы, что хорошо сочетается с обычным рабочим шумом. Сообщения шифруются с помощью AES и сериализуются с использованием протоколов Google Protocol Buffers (Protobuf).
Модуль «Рабочий» выполняет фактические операции по шпионажу, такие как:
- запись нажатия клавиши
- создание скриншотов
- сбор данных из файловой системы
- проведение разведки систем и сетей
- сбор данных электронной почты/MAPI (включая загрузки из Outlook)
- окна мониторинга
- кража последних файлов
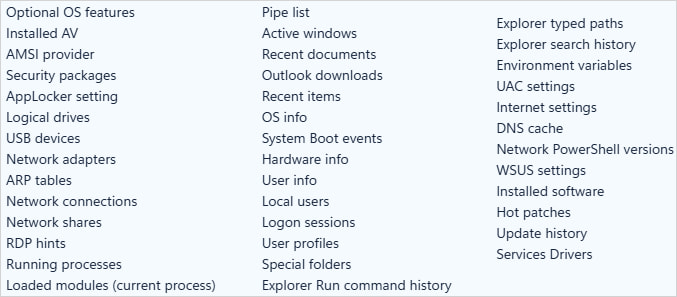
Типы системной информации, которую собирает Kazuar
Источник: Microsoft
Microsoft подчеркивает универсальность Kazuar, который теперь поддерживает 150 параметров конфигурации, позволяющих операторам включать/отключать определенные обходы безопасности, планировать задачи, устанавливать время кражи данных и размер фрагментов эксфильтрации, внедрять процессы, управлять задачами и выполнением команд и многое другое.
Что касается вариантов обхода системы безопасности, Kazuar теперь предлагает обход интерфейса сканирования вредоносных программ (AMSI), обход трассировки событий для Windows (ETW) и обход политики блокировки Windows (WLDP).
Как правило, компания Secret Blizzard стремится к длительному присутствию в целевых системах для сбора разведывательной информации. Злоумышленник похищает документы и содержимое электронной почты, имеющие политическое значение.
Microsoft рекомендует компаниям сосредоточить свои усилия на поведенческом обнаружении, а не на статических сигнатурах, поскольку модульная и легко настраиваемая природа Kazuar делает эту угрозу особенно трудноуловимой.

