



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Злоумышленник, известный как Zestix, предлагает к продаже корпоративные данные, украденные у десятков компаний, предположительно после взлома их учетных записей ShareFile, Nextcloud и OwnCloud.
По данным компании Hudson Rock, занимающейся анализом киберпреступлений, первоначальный доступ мог быть получен с помощью учетных данных, собранных вредоносным ПО, таким как RedLine, Lumma и Vidar, установленным на устройствах сотрудников.
Эти три типа вредоносных программ обычно распространяются через рекламные кампании с использованием вредоносного ПО или атаки ClickFix. Этот тип вредоносного ПО чаще всего нацелен на данные, хранящиеся в веб-браузерах (учетные данные, кредитные карты, личная информация), мессенджерах и криптовалютных кошельках.
Злоумышленник, имеющий действительные учетные данные, может получить несанкционированный доступ к сервису, например, к платформе для обмена файлами, если отсутствует многофакторная аутентификация (MFA).
В сегодняшнем отчете компания Hudson Rock отмечает, что некоторые из проанализированных украденных учетных данных годами находились в криминальных базах данных, что указывает на неспособность их обновлять или аннулировать активные сессии даже после длительного периода времени.
Объявлено о многочисленных нарушениях.
Хадсон Рок утверждает, что Zestix работает в качестве брокера первичного доступа (IAB) на подпольных форумах, продавая доступ к высокодоходным корпоративным облачным платформам.
Компания, специализирующаяся на кибербезопасности, предполагает, что злоумышленники взломали среды ShareFile, Nextcloud и ownCloud, используемые организациями из различных секторов, включая авиацию, оборону, здравоохранение, коммунальные услуги, общественный транспорт, телекоммуникации, юридические услуги, недвижимость и государственное управление.
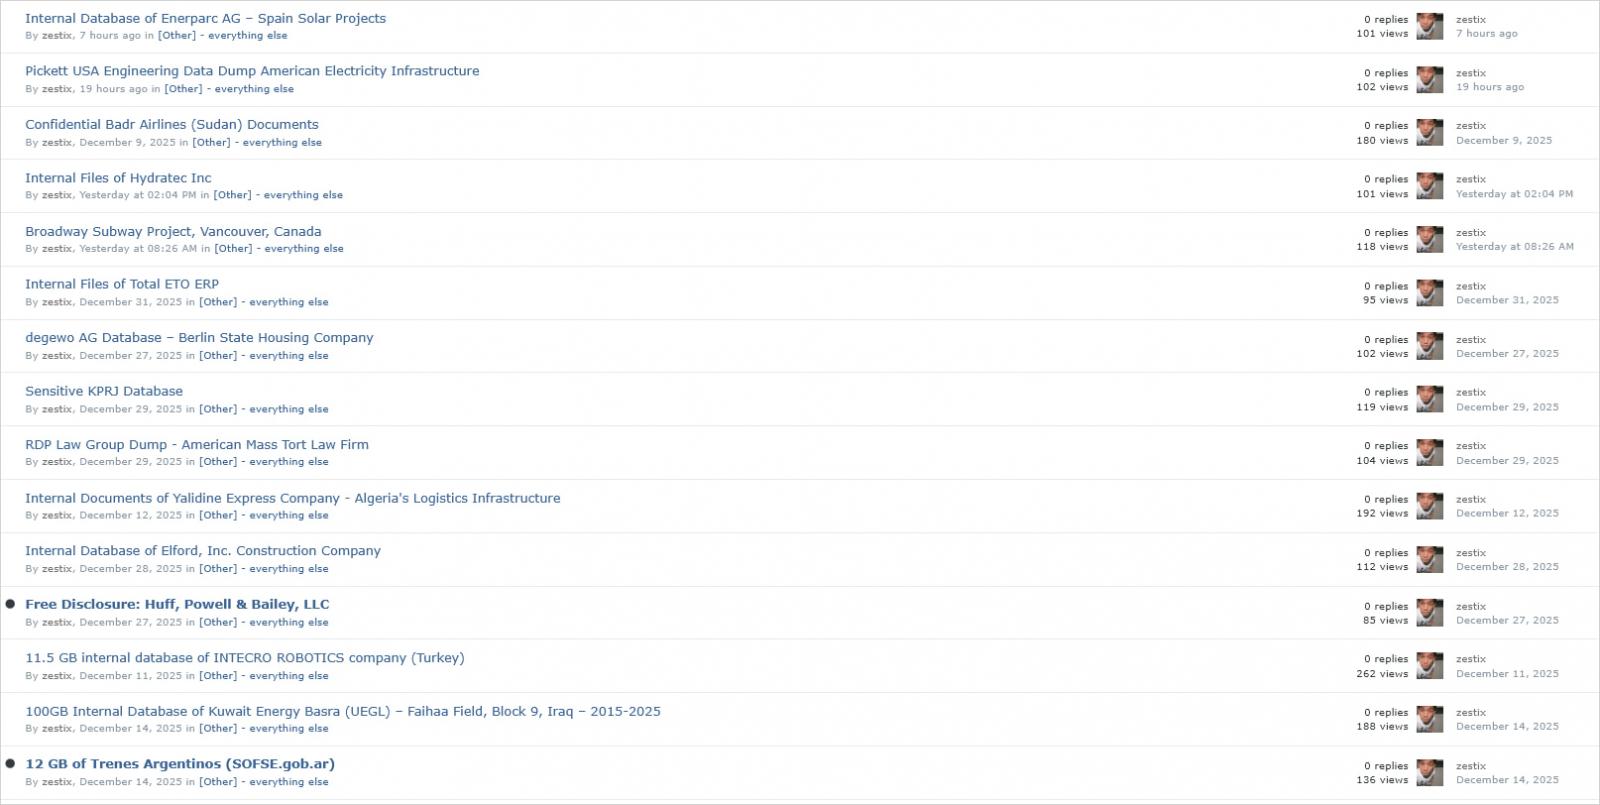
Источник: Hudson Rock
После анализа логов злоумышленника, "специально ищущего URL-адреса корпоративных облачных сервисов (ShareFile, Nextcloud)", он входит в файловые сервисы, используя действительное имя пользователя и пароль, при этом многофакторная аутентификация не активирована.
Компания Hudson Rock заявляет, что определила вероятные точки взлома, сопоставив данные, полученные злоумышленниками с ее платформы, с общедоступными изображениями, метаданными и информацией из открытых источников.
По меньшей мере в 15 из проанализированных случаев компания, занимающаяся кибербезопасностью, обнаружила, что учетные данные сотрудников для облачных сервисов обмена файлами были получены злоумышленниками, занимающимися кражей информации.
Важно отметить, что эта проверка носит односторонний характер, и со стороны компаний, акции которых котируются на бирже, нет публичного подтверждения факта нарушения безопасности. Исключением может быть компания Iberia , хотя ее недавнее разоблачение не обязательно связано с выводами Hudson Rock.
Компания Zestix предложила продать украденные массивы данных объемом от десятков гигабайт до нескольких терабайт, утверждая, что они включают в себя руководства по техническому обслуживанию самолетов и данные о флоте, файлы оборонных и инженерных разработок, базы данных клиентов, медицинские карты, схемы общественного транспорта, карты LiDAR, конфигурации сетей интернет-провайдеров, данные спутниковых проектов, исходный код ERP-систем, государственные контракты и юридические документы.
Многие из предположительно украденных файлов могут представлять для организаций угрозу безопасности, конфиденциальности и промышленного шпионажа, а раскрытые государственные контракты могут вызвать опасения по поводу национальной безопасности.
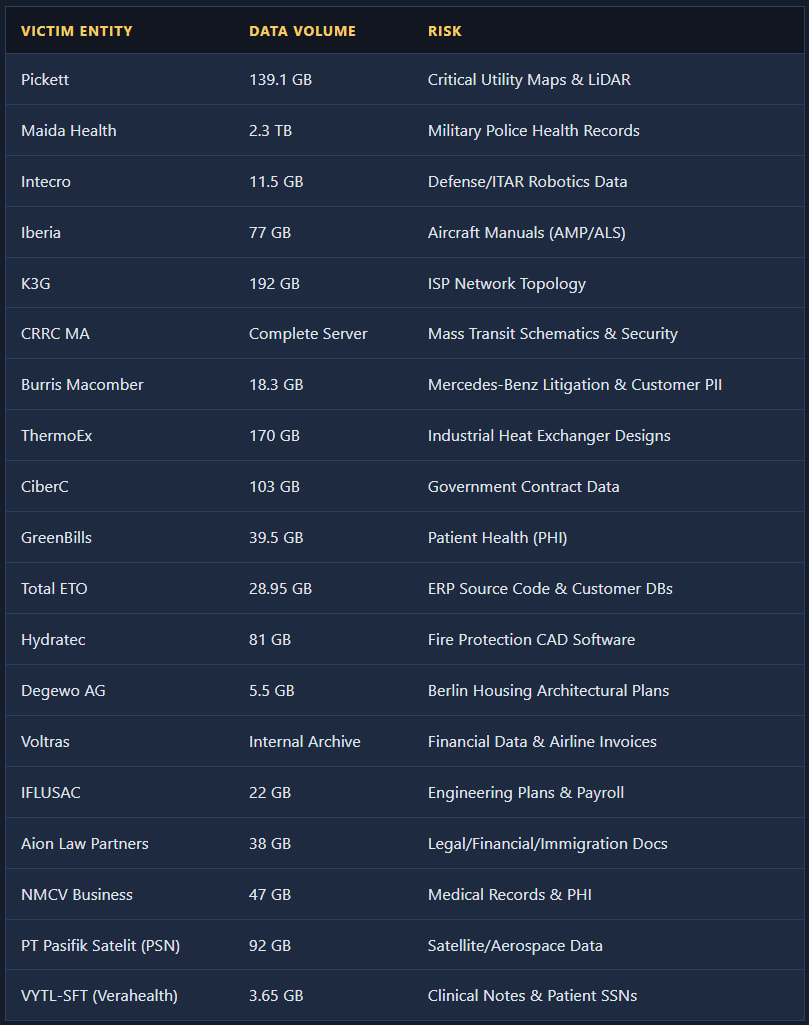
Источник: Hudson Rock
Компания Hudson Rock обнаружила еще 30 жертв, которых компания Zestix продает под псевдонимом «Sentap», но исследователи не подтвердили эти данные тем же способом.
Исследователи сообщают, что, помимо перечисленных жертв, данные анализа угроз указывают на то, что уязвимость облачных сервисов представляет собой более широкую, системную проблему, возникающую из-за несоблюдения организациями надлежащих мер безопасности.
Они сообщают об обнаружении тысяч зараженных компьютеров, в том числе в компаниях Deloitte, KPMG, Samsung, Honeywell и Walmart.
Компания Hudson Rock сообщила изданию BleepingComputer, что уведомила ShareFile и также сообщит Nextcloud и OwnCloud о подтвержденных случаях утечки данных, чтобы они могли принять соответствующие меры.

