



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
В ходе беспрецедентной разведывательной операции специалисты по безопасности раскрыли, как северокорейские вербовщики IT-специалистов выслеживают и заманивают разработчиков, заставляя их предоставлять свои личные данные для незаконного сбора средств.
Знаменитый Чхоллима (также известный как WageMole), входящий в спонсируемую северокорейским государством группу Lazarus, известен своими кампаниями социальной инженерии по проникновению в западные компании с целью шпионажа и получения доходов для режима.
Им удалось обмануть рекрутеров и получить работу в компаниях из списка Fortune 500, используя украденные идентификационные данные и множество возможностей искусственного интеллекта, включая фейковые видеоролики, а также избегая появления на камерах во время собеседований.
Другой метод — вербовка законопослушных инженеров и их убеждение выступить в качестве подставных лиц в операции агентов КНДР по получению удаленной работы в целевой компании.
Подставное лицо должно было бы быть лицом агентов при взаимодействии с компанией во время собеседований и получать процент от зарплаты в размере от 20% до 35% в течение всего срока действия контракта.
Чтобы получить большую сумму, скомпрометированному инженеру пришлось бы разрешить агентам КНДР пользоваться своим компьютером.
Это делается для того, чтобы скрыть местонахождение северокорейца и его следы, поскольку они могли бы использовать компьютер и инженера в качестве посредника для злонамеренных действий.
Мауро Элдрич , специалист по хакерам и анализу угроз в BCA LTD , утверждает, что скомпрометированный инженер берет на себя весь риск, поскольку он арендовал свои личные данные, и будет единственным, кто будет ответственен за любой нанесенный ущерб.
Спам в репозиториях GitHub
Элдрич знаком с тактикой вербовки Famous Chollima, поскольку руководит Quetzal Team — группой по исследованию угроз Web3 в компании цифровых финансовых услуг Bitso.
Он задокументировал несколько встреч с агентами КНДР, которые искали доверчивых инженеров или разработчиков, готовых быстро заработать деньги [ 1 , 2 , 3, 4 , 5 , 6 ].
Недавно он обнаружил несколько аккаунтов на GitHub, которые спамили репозитории объявлениями о наборе лиц, которые хотели бы пройти технические собеседования (.NET, Java, C#, Python, JavaScript, Ruby, Golang, Blockchain) под поддельной личностью.
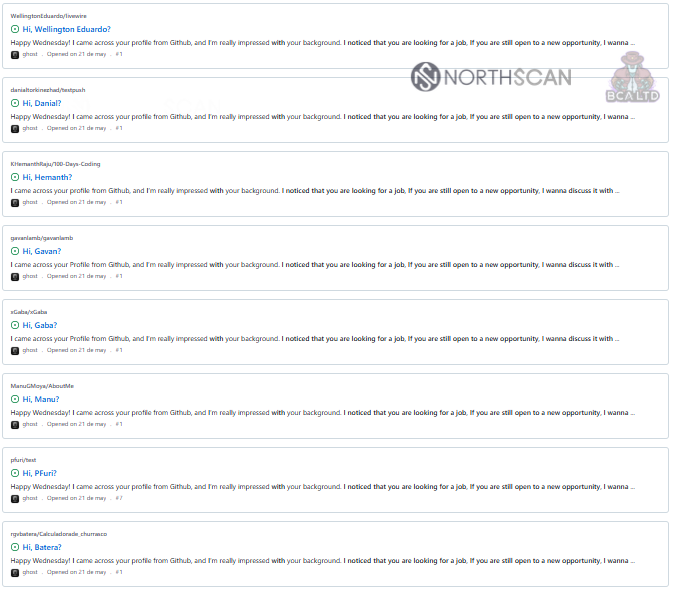
Источник: Мауро Элдрич и Хайнер Гарсия.
Кандидату не обязательно быть экспертом в технических областях, поскольку рекрутер поможет «эффективно отвечать интервьюерам».
Чтобы сделать предложение более привлекательным, агент КНДР установил финансовые ожидания на уровне «около 3000 долларов в месяц».
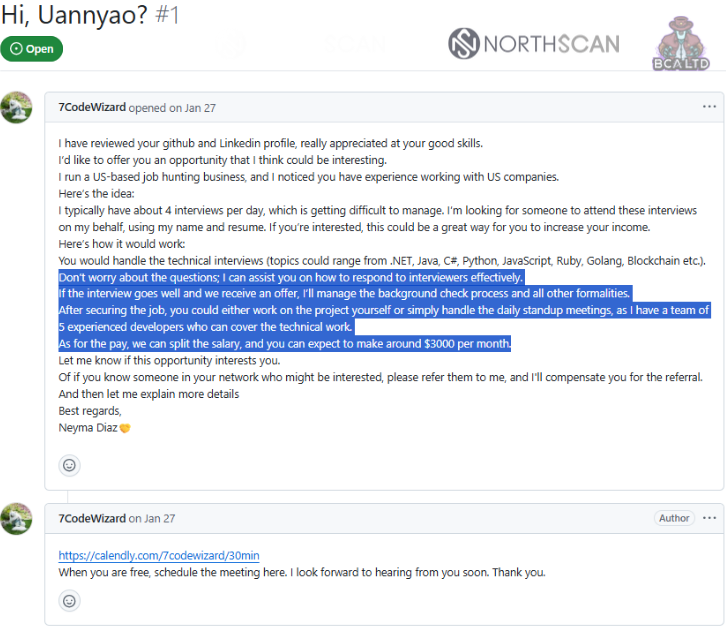
Источник: Мауро Элдрич и Хайнер Гарсия.
Элдрич принял вызов и совместно с Хайнером Гарсией из инициативы по анализу угроз NorthScan разработал план по раскрытию случаев проникновения северокорейских ИТ-специалистов.
Двое исследователей использовали сервисы-песочницы от ANY.RUN , компании, которая предоставляет решения для интерактивного анализа вредоносных программ и сбора информации об угрозах, чтобы создать имитацию фермы ноутбуков- ханипота, которая могла бы записывать активность в режиме реального времени для последующего анализа тактики и инструментов, используемых в операции.
Гарсия взял на себя роль инженера-новичка, откликнувшегося на предложение о работе. Он выдал себя за ранее с которым связался – разработчика по имени Энди Джонс, проживающего в США.
Исследователи создали новый профиль GitHub, который имитирует профиль Джонса, вплоть до публичных репозиториев и связанных с ними подробностей.
После многочисленных взаимодействий с агентом КНДР с целью получения информации об операции северокорейский вербовщик запросил круглосуточный удаленный доступ к ноутбуку Элдрича через AnyDesk для «удаленной работы».
Постепенно агент сообщил, что ему нужны данные удостоверения личности, полное имя, визовый статус и адрес, чтобы подать заявку на собеседование под именем Энди Джонса.
За подставное лицо во время интервью персонаж Элдрича получал 20% от зарплаты или «10% за использование моей информации и ноутбука только во время проведения интервью».
Агент КНДР также попросил номер социального страхования для проверки биографических данных и объяснил, что все учетные записи должны быть проверены на платформах, соответствующих принципу KYC.
Удаленное подключение через Astrill VPN
После настройки изолированной среды ANY.RUN, базирующейся в Германии, и туннелирования соединения через резидентный прокси-сервер, чтобы создать видимость нахождения в США, исследователи были готовы позволить «вербовщику» удаленно подключиться к своему «ноутбуку».
Исследователи имели полный контроль над средой и могли запретить злоумышленникам просматривать веб-страницы, сохраняя при этом удаленное соединение активным, а также по желанию вывести машину из строя, чтобы исключить вредоносную деятельность против третьих лиц.
Подключившись к машине исследователей удаленно, злоумышленник начал проверять аппаратное обеспечение системы, установил Google Chrome в качестве браузера по умолчанию и проверил местоположение станции.
Исследователи заметили, что удаленное подключение осуществлялось через Astrill VPN, популярный сервис среди северокорейских фальшивых IT-специалистов.
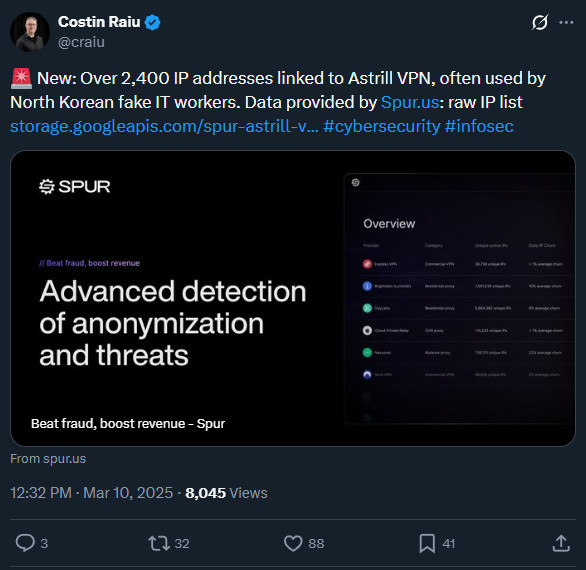
Северокорейские ИТ-специалисты предпочитают Astrill VPN
источник: Костин Раиу
Инструменты и приемы профессии
Двое исследователей пытались максимально затормозить деятельность северокорейца, испытывая его терпение до предела, вызывая сбой в работе компьютера и удаляя все данные о ходе работ или откладывая ответы на сообщения.
Они даже списали все технические «неполадки» на неправильную настройку сети или использование агентом VPN-подключения.
В одном случае исследователи заманили агента КНДР в ловушку из попыток входа в систему и ввода CAPTCHA, из которой он потратил почти час, пытаясь выбраться.
Однако все эти действия привели к получению дополнительной информации об операции, вовлеченных лицах, потенциальных партнерах из разных стран, а также использованных инструментах и приемах.
Исследователи обнаружили несколько расширений на базе ИИ, таких как AIApply, Simplify Copilot, Final Round AI и Saved Prompts, которые помогли злоумышленнику автоматически заполнять заявления о приеме на работу и создавать резюме, сохранять запросы ChatGPT LLM, а также получать ответы в режиме реального времени во время собеседований.
Помимо этого, злоумышленник также раскрыл расширения аутентификации OTP, использование Google Remote Desktop и рутинные тактики разведки системы.
В какой-то момент фальшивый рекрутер вошел в свою учетную запись Google и активировал опцию синхронизации, которая загрузила в браузер все настройки, связанные с профилем, и предоставила доступ к его почтовому ящику.
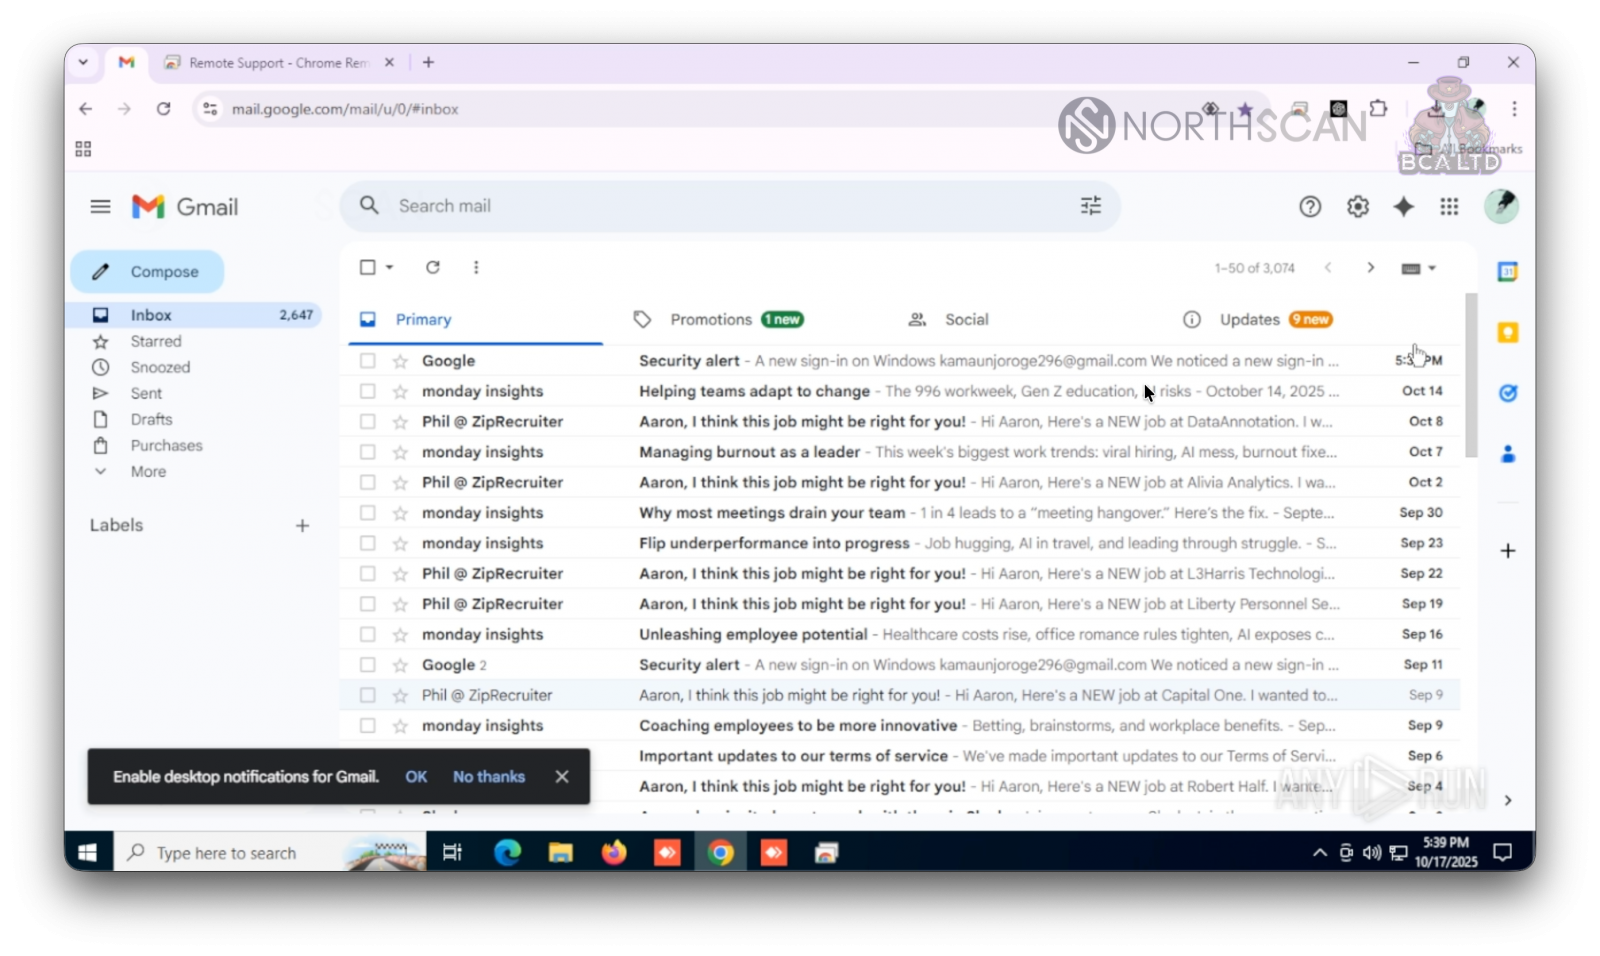
Источник: Мауро Элдрич и Хайнер Гарсия.
Гарсия и Элдрич могли видеть многочисленные подписки на платформы по поиску работы, установленные расширения браузера, а также рабочие пространства Slack и частичные чаты.
«Он регулярно общался с человеком по имени Зишан Джамшед, который в первом разговоре заявил, что не будет дома во время мусульманского праздника Курбан-байрам», — сообщают исследователи в отчете, предоставленном BleepingComputer.
Согласно отчету, команда Famous Chollima, участвовавшая в этой операции, состояла из шести человек, которые использовали имена Матео, Хулиан, Аарон, Хесус, Себастьян и Альфредо.
Однако следует отметить, что в операциях «Знаменитый Чхоллима» участвует несколько северокорейских команд, некоторые из которых состоят из десяти человек, и они конкурируют друг с другом, переманивая потенциальных жертв, как также отмечают Элдрич и Гарсия в своем отчете.
Информация, собранная в ходе взаимодействия с северокорейским субъектом угрозы, может послужить защитникам как малых, так и крупных предприятий ранним предупреждением о потенциальной попытке проникновения.
Эти данные могут помочь им предвидеть поведение группы, нарушить рабочие процессы и улучшить обнаружение, выходящее за рамки стандартного сопоставления IoC вредоносных программ.

