



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Северокорейские хакеры проводят целенаправленные кампании, используя видео, сгенерированное искусственным интеллектом, и технологию ClickFix для распространения вредоносного ПО для macOS и Windows среди жертв в криптовалютном секторе.
Цель злоумышленника – финансовая, о чем свидетельствует роль инструментов, использованных в атаке на финтех-компанию, расследованной исследователями из Mandiant, подразделением Google.
В ходе оперативного реагирования исследователи обнаружили семь различных семейств вредоносных программ для macOS и связали атаку с группой UNC1069, за которой они следят с 2018 года.
Цепочка заражения
В ходе атаки активно использовался метод социальной инженерии, поскольку с жертвой связались через мессенджер Telegram с взломанного аккаунта руководителя криптовалютной компании.
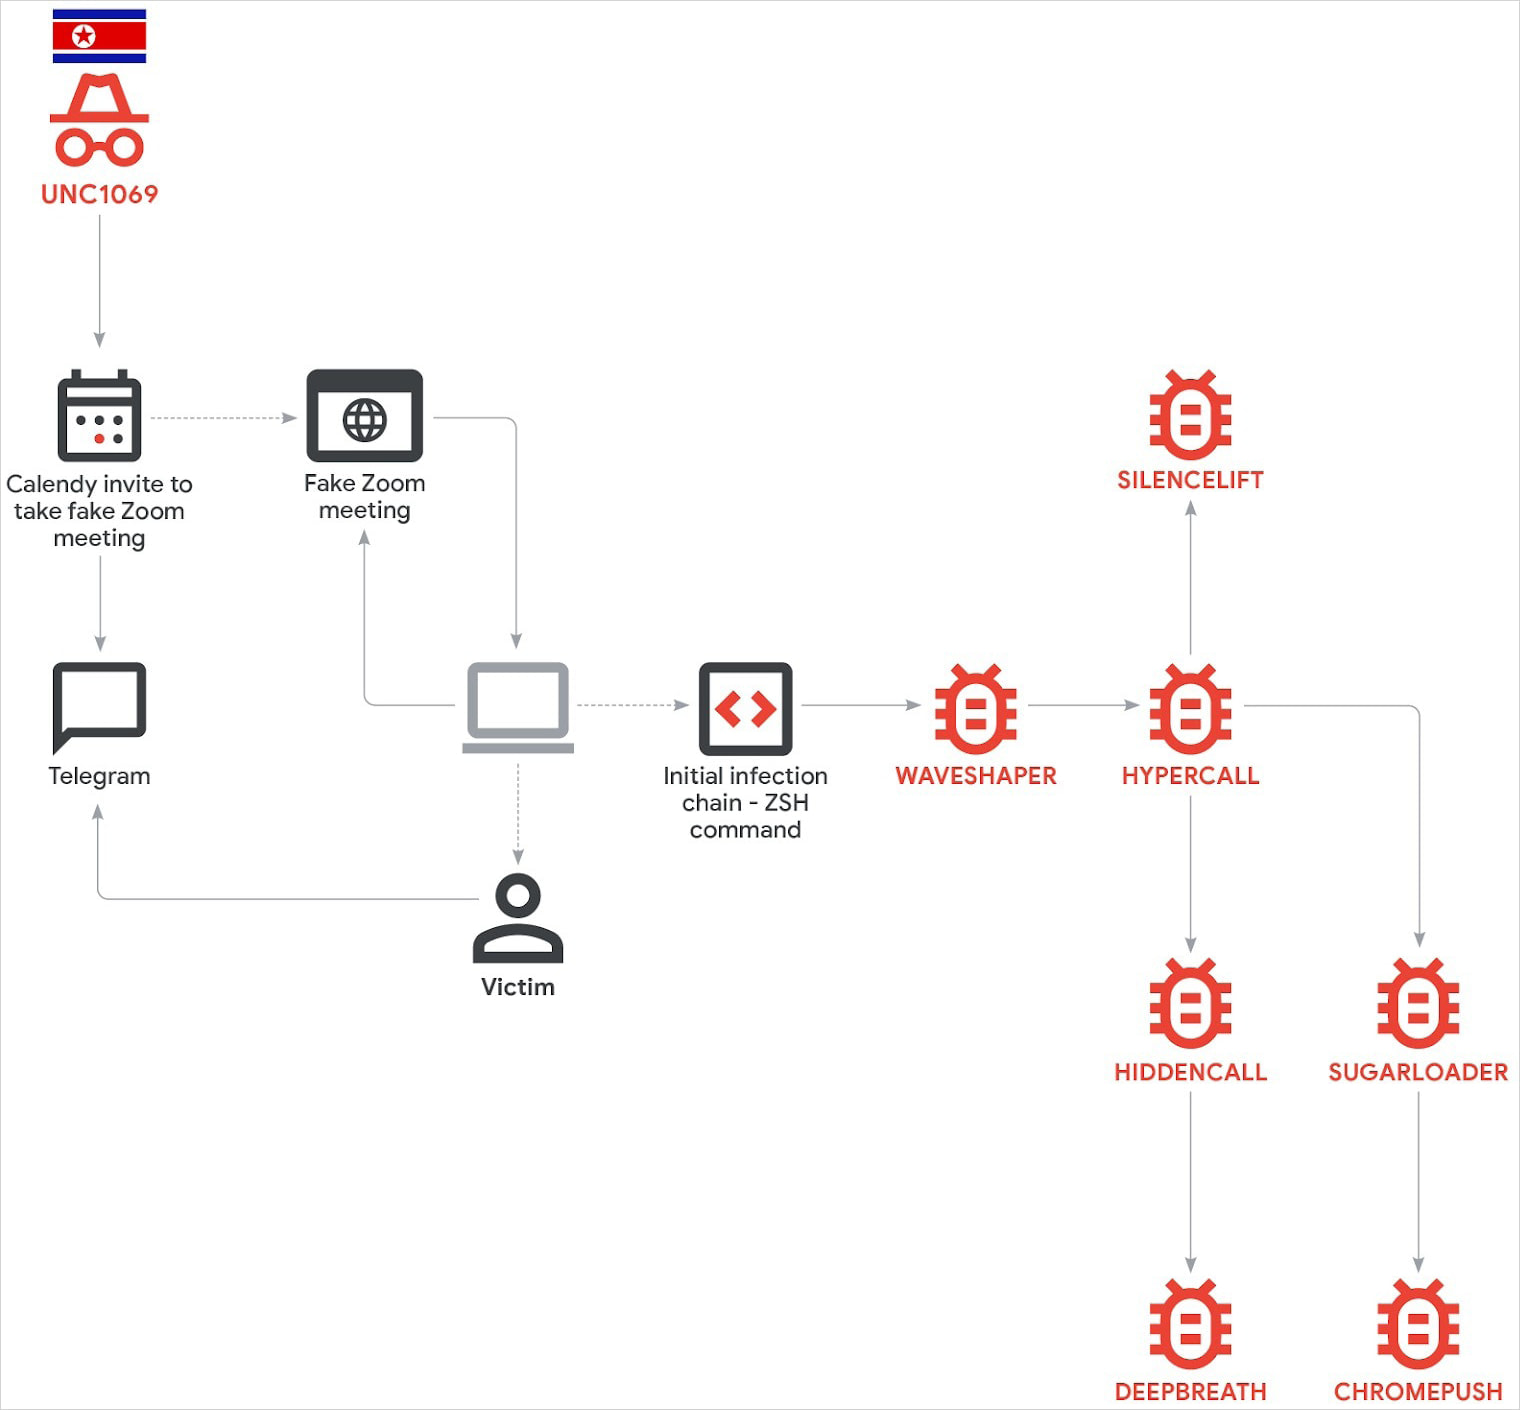
После установления контакта хакеры предоставили жертве ссылку на Calendly, которая вела на поддельную страницу видеоконференции Zoom, размещенную на инфраструктуре злоумышленников.
По словам жертвы, хакеры продемонстрировали видеоролик, созданный с помощью технологии дипфейк, с участием генерального директора другой криптовалютной компании.
«В ходе „совещания“ фальшивый видеозвонок позволил создать уловку, которая внушила пользователю ощущение проблем со звуком», — утверждают исследователи компании Mandiant .
Под этим предлогом злоумышленник дал жертве указание устранить неполадки, используя команды, размещенные на веб-странице. Компания Mandiant обнаружила на странице команды для Windows и macOS, которые запускали цепочку заражения.
Исследователи Huntress задокументировали аналогичный метод атаки в середине 2025 года и приписали его группе BlueNoroff, еще одному противнику из Северной Кореи, также известному как Sapphire Sleet и TA44, который атаковал системы macOS, используя другой набор полезных нагрузок.
вредоносное ПО для macOS
Исследователь компании Mandiant обнаружил следы выполнения AppleScript после начала цепочки заражения, но не смог восстановить содержимое полезной нагрузки, после чего развернул вредоносный исполняемый файл Mach-O. На следующем этапе злоумышленник запустил семь различных семейств вредоносных программ:
- WAVESHAPER – бэкдор на C++, работающий в фоновом режиме, собирает информацию о хост-системе, взаимодействует с C2 по HTTP/HTTPS с использованием curl, а также загружает и выполняет последующие полезные нагрузки.
- HYPERCALL – загрузчик на языке Golang, который считывает зашифрованный с помощью RC4 конфигурационный файл, подключается к C2 через WebSockets по протоколу TCP 443, загружает вредоносные динамические библиотеки и рефлексивно загружает их в память.
- HIDDENCALL – бэкдор на основе Golang, внедряемый с помощью HYPERCALL, который обеспечивает прямой доступ к клавиатуре, поддерживает выполнение команд и файловых операций, а также развертывает дополнительное вредоносное ПО.
- SILENCELIFT – Минималистичный бэкдор на C/C++, который передаёт информацию о хосте и состоянии экрана блокировки на жёстко закодированный C2-сервер и может прерывать общение в Telegram при выполнении с правами root.
- DEEPBREATH – это основанный на Swift инструмент для анализа данных, развернутый через HIDDENCALL, который обходит защиту macOS TCC, изменяя базу данных TCC для получения широкого доступа к файловой системе и похищая учетные данные связки ключей, данные браузера, данные Telegram и данные Apple Notes.
- SUGARLOADER – загрузчик на C++, использующий зашифрованную с помощью RC4 конфигурацию для получения полезных нагрузок следующего этапа, который был настроен на постоянное использование с помощью созданного вручную демона запуска.
- CHROMEPUSH – это браузерный сборщик данных на C++, развертываемый SUGARLOADER, который устанавливается как нативный мессенджер Chromium, маскирующийся под расширение Google Docs Offline, и собирает нажатия клавиш, учетные данные, cookie и, при необходимости, скриншоты.
Источник: Mandiant
Среди обнаруженных вредоносных программ наибольшее количество обнаружений на платформе сканирования VirusTotal получил SUGARLOADER, за ним следует WAVESHAPER, который отмечен всего двумя продуктами. Остальные отсутствуют в базе данных вредоносных программ платформы.
Компания Mandiant заявляет, что SILENCELIFT, DEEPBREATH и CHROMEPUSH представляют собой новый набор инструментов для злоумышленников.
Исследователи описывают как необычный объем вредоносного ПО, развернутого на хосте против одного и того же человека.
Это подтверждает целенаправленную атаку, сфокусированную на сборе как можно большего количества данных по двум причинам: «кража криптовалюты и подпитка будущих кампаний социальной инженерии за счет использования личных данных и информации жертв», — заявляет компания Mandiant.
С 2018 года UNC1069 демонстрирует свою способность к развитию, внедряя новые методы и инструменты. В 2023 году злоумышленник переключился на цели в индустрии Web3 (централизованные биржи, разработчики, фонды венчурного капитала).
В прошлом году злоумышленники сменили свою цель на финансовые услуги и криптовалютную индустрию в таких областях, как платежи, брокерские услуги и инфраструктура кошельков.

