


- Регистрация
- Мар 23, 2023
- Сообщения
- 57
- Реакции
- 12
Компания Salesforce предупреждает клиентов о том, что хакеры атакуют веб-сайты с неправильно настроенными платформами Experience Cloud, предоставляя гостевым пользователям доступ к большему объему данных, чем предполагалось. Однако группа вымогателей ShinyHunters утверждает, что активно использует новую уязвимость для кражи данных из этих экземпляров.
Компания Salesforce опубликовала рекомендации для своих клиентов по защите от хакеров, активно атакующих их системы. /s/sfsites/auraКонечная точка API на неправильно настроенных экземплярах Experience Cloud, которая предоставляет гостевым пользователям доступ к большему объему данных, чем предполагалось.
Компания заявляет, что злоумышленники используют модифицированную версию AuraInspector, инструмента аудита с открытым исходным кодом, разработанного компанией Mandiant , который может помочь администраторам выявлять ошибки в настройках контроля доступа в рамках платформы Salesforce Aura.
«Важно отметить, что Salesforce остается защищенной системой, и эта проблема не связана с какими-либо уязвимостями, присущими нашей платформе. Наше расследование на сегодняшний день подтверждает, что эта активность связана с настройкой гостевого пользователя, заданной клиентом, а не с недостатком безопасности платформы», — говорится в уведомлении Salesforce .
Компания поясняет, что общедоступный сайт Salesforce Experience принимает «гостевой профиль пользователя», предоставляя анонимным, неавторизованным посетителям доступ к данным, предназначенным для публичного доступа. Если профиль настроен неправильно и имеет избыточные права доступа, посетители могут «напрямую запрашивать объекты Salesforce CRM без входа в систему».
Компания Salesforce утверждает, что организация может улучшить свою защиту от подобных атак, проводя аудит разрешений гостевых пользователей и применяя принцип минимальных привилегий .
Поставщик утверждает, что наиболее эффективным изменением, которое клиенты могут внести для снижения риска, является отключение гостевого доступа к общедоступным API и удаление параметра «API включен» из профиля гостя.
Компания рекомендует клиентам незамедлительно предпринять следующие действия:
- Проведите аудит прав доступа гостевых пользователей и сократите их до минимально необходимого уровня.
- Установите для внешнего доступа в режиме «Частный» значение по умолчанию для всей организации.
- Отключите отображение пользователей портала и пользователей сайта, чтобы гостевые пользователи не могли перечислять внутренних пользователей.
- Отключите самостоятельную регистрацию, если в ней нет крайней необходимости, поскольку раскрытые данные гостей могут быть использованы для создания учетных записей на портале и расширения доступа.
ShinyHunters берет на себя ответственность
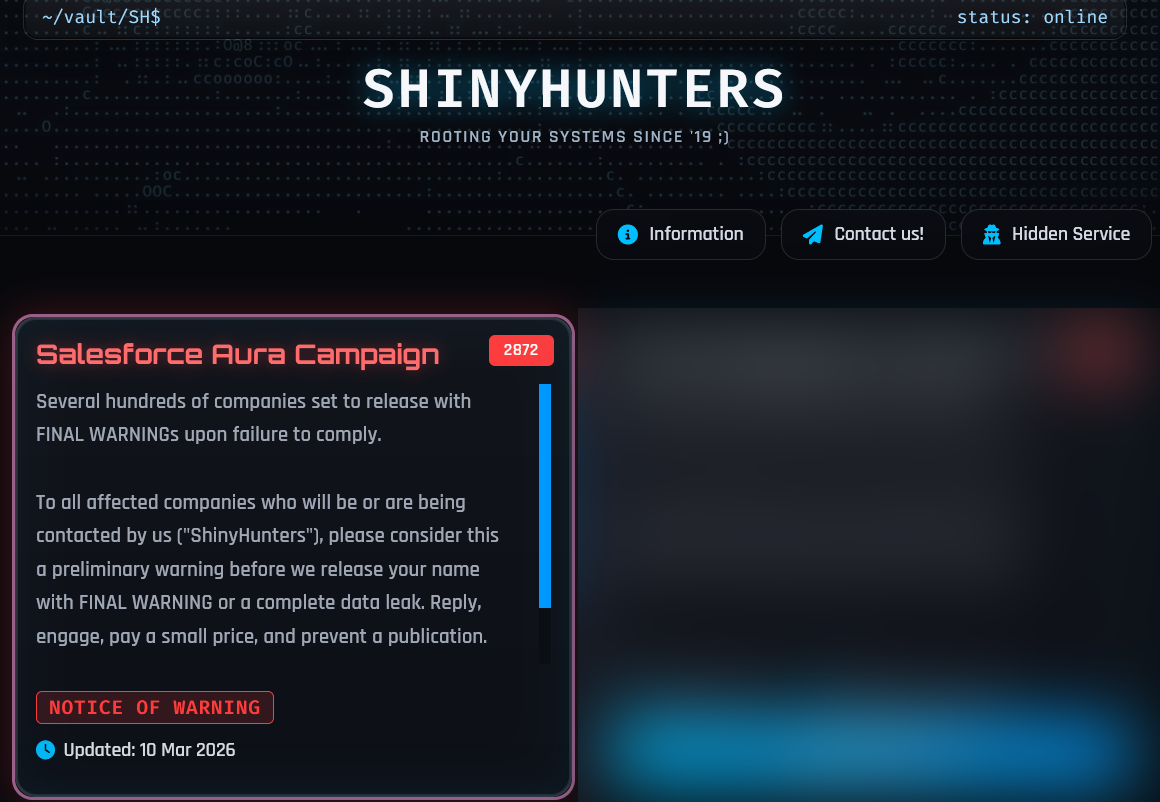
В сообщении на своем сайте, посвященном утечкам данных, группа злоумышленников ShinyHunters взяла на себя ответственность за атаки с целью кражи данных в Salesforce Aura/Experience Cloud.
Компания Mandiant Consulting подтвердила в заявлении для BleepingComputer, что хакеры используют AuraInspector для попыток взлома компаний.
«Нам известно о злоумышленнике, пытающемся осуществить вторжение, используя инструмент с открытым исходным кодом AuraInspector для автоматизации сканирования уязвимостей в средах Salesforce», — заявил Чарльз Кармакал, технический директор Mandiant.
«Мы тесно сотрудничаем с Salesforce и нашими клиентами, чтобы предоставить необходимые правила телеметрии и обнаружения для снижения потенциальных рисков. Важно отметить, что обнаружение активности сканирования в журналах организации не указывает на компрометацию», — сказал технический директор.
По данным ShinyHunters, им удалось взломать около 100 крупных компаний, многие из которых работают в сфере кибербезопасности. Общее число взломанных организаций составляет от 300 до 400, сообщили хакеры изданию BleepingComputer.
Источник: BleepingComputer
Хакеры рассказали BleepingComputer, что в сентябре 2025 года они начали взламывать компании с небезопасными конфигурациями контроля доступа Experience Cloud для гостевых пользователей. Они также выявляли экземпляры Aura, сканируя интернет в поисках угроз. /s/sfsites/конечная точка.
Злоумышленник заявил, что из-за ограничения Salesforce он мог запрашивать только 2000 записей за раз через API GraphQL компании , что замедлило процесс кражи данных. Однако хакер обнаружил параметр sortBy , который, по его словам, позволил обойти это ограничение.
Когда в январе был выпущен AuraInspector, призванный помочь администраторам находить неправильно настроенные экземпляры, ShinyHunters утверждает, что внесли изменения в код для проведения дополнительной разведки. В уведомлении Salesforce подтверждается, что вариант инструмента Mandiant, разработанный злоумышленниками, использовался «для массового сканирования общедоступных сайтов Experience Cloud».
Затем злоумышленники создали собственный инструмент для кражи данных, который, как выяснило издание BleepingComputer, использует следующую строку в качестве части пользовательского агента:
Anthropic/RapeForceV2.01.39 (AGENTIC)<br>
Этот инструмент имеет похожее название на инструмент "RapeFlake", использовавшийся во время атак SnowFlake, направленных на кражу данных .
ShinyHunters утверждает, что после того, как Salesforce исправила ошибку с функцией sortBy, ранее отмеченную Mandiant, они обнаружили новый способ обойти ограничение на 2000 записей в запросе, «и с тех пор незаметно его используют».
Злоумышленник утверждает, что компания Salesforce исправила метод обхода ограничения в 2000 записей в выходные дни перед выпуском предупреждения, но заявляет, что с тех пор обнаружила уязвимость, позволяющую красть данные из экземпляров Aura, даже если они правильно настроены.
BleepingComputer не смог независимо подтвердить эту информацию. Мы связались с Salesforce по поводу этой якобы новой атаки, но компания продолжает утверждать, что в её платформе нет уязвимостей.
Злоумышленник сообщил изданию BleepingComputer, что, по его мнению, отключение « публичного доступа » к экземпляру защитит клиентов Salesforce от этой новой атаки. Однако это также отключит гостевой доступ и превратит веб-сайт в частный портал.
Злоумышленник сообщил изданию BleepingComputer, что в новых атаках используется следующий пользовательский агент, который выглядит как обычный пользовательский агент браузера.
Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 Chrome/120.0.0.0 Safari/537.36
Удивительно, но злоумышленник сообщил BleepingComputer, что, по его мнению, клиенты Salesforce могут защититься от подобных атак, отключив « публичный доступ » к экземпляру системы.
Однако это также отключит гостевой доступ и превратит веб-сайт в частный портал.

