



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,233
- Реакции
- 214
- Награды
- 2

Сообщается, что в Иордании задержан предполагаемый член хакерской группы ShinyHunters, известный в сети как "Рей", и он сотрудничает с ФБР в поисках других членов этой группы, занимавшейся вымогательством.
По сообщению агентства Reuters, иорданские власти задержали Рея, опознанного как Саиф аль-Дин Хадер, на этой неделе; два источника сообщили, что он был взят под стражу во вторник.
Два источника, знакомые с обстоятельствами ареста, сообщили Reuters, что Хадер в настоящее время помогает ФБР и международным правоохранительным органам в поиске других членов группировки.
Один источник сообщил, что Хадер проводит инструктаж сотрудников правоохрательных органов по использованию своих электронных устройств и средств цифровой связи, чтобы помочь идентифицировать и найти своих предполагаемых сообщников.
«Его сотрудничество имеет решающее значение для продолжающихся усилий по аресту этих хакеров», — сообщил источник агентству Reuters .
Сообщения о задержании появились на фоне усиления мер ФБР по борьбе с группировкой ShinyHunters после кибератаки на бюро.
В сентябре компания ShinyHunters сообщила изданию BleepingComputer, что взломала системы ФБР, используя предполагаемую уязвимость нулевого дня в Oracle PeopleSoft, после чего распространила свою деятельность на управляемые ФБР системы AWS GovCloud.
Злоумышленники заявили, что украли от 2 до 3 ТБ данных, включая информацию о действующих и бывших сотрудниках ФБР, соискателях работы, медицинскую и психиатрическую информацию, а также записи из внутренних служб.
BleepingComputer не проводил независимой проверки предполагаемых уязвимостей нулевого дня, горизонтального перемещения или объема украденных данных. ФБР ранее подтвердило, что расследует заявления о несанкционированной деятельности, но не подтвердило факт кражи данных.
После утечки информации из ФБР, 15 сентября голландская полиция арестовала 24-летнего жителя Амстердама в рамках расследования деятельности ShinyHunters.
Подозреваемый был идентифицирован изданиями KrebsOnSecurity и DataBreaches как Пепейн ван дер Стап, ранее использовавший в сети псевдоним «Umbreon».
После ареста ФБР публично предупредило других членов ShinyHunters о необходимости сдаться, заявив, что следователи все еще устанавливают личности лиц, причастных к группе.
«Аресты часто меняют готовность людей говорить, а изъятая инфраструктура показывает, кто еще остался», — заявил на прошлой неделе помощник директора киберподразделения ФБР Бретт Летерман.
«Чем дольше вы будете оставаться в этой ситуации, тем больше мы будем о вас узнавать. Вы знаете, как нас найти, и мы знаем, как найти вас. Я предлагаю вам связаться с нами первыми, пока выбор еще за вами».
Главный представитель ShinyHunters продолжал общаться с BleepingComputer после ареста ван дер Стапа, указывая на то, что он не являлся пользователем этого мессенджера.
Во вторник, в тот же день, когда, по сообщениям, Хадер был задержан, в деятельности ShinyHunters начали появляться признаки сбоев.
Предполагаемый сообщник ShinyHunters, ранее связывавшийся с BleepingComputer и другими СМИ по поводу атаки ФБР и недавней утечки данных, совершенной группировкой вымогателей Clop, внезапно заблокировал свой аккаунт в онлайн-мессенджере.
Позже сайт ShinyHunters, занимавшийся утечкой данных, перестал работать, а главный представитель группы также перестал отвечать на вопросы СМИ, включая BleepingComputer и Reuters.
Неясно, связаны ли внезапное затишье и отключение инфраструктуры, связанной с ShinyHunters, с сообщениями о задержании Хадера.
Однако в четверг в сети появился новый сайт, содержащий утечки данных от ShinyHunters, что позволяет предположить, что другие участники продолжают заниматься вымогательством.
Издание BleepingComputer связалось с ShinyHunters по поводу сообщения о задержании Рей, но ответа пока не получило.
Банда ShinyHunters уже давно доставляет немало хлопот правоохранительным органам, совершая масштабные атаки с целью кражи данных и вымогательства у организаций по всему миру.
В последние годы эта группа вымогателей сосредоточила свои усилия на Salesforce и других облачных SaaS-платформах, проводя кампании, связанные с утечками данных в Google , Cisco и PornHub .
Преступная группировка, занимающаяся вымогательством, часто взламывает системы сторонних компаний, занимающихся интеграцией , и использует украденные токены аутентификации для доступа к подключенным средам SaaS и кражи данных клиентов.
Эта группа вымогателей также стояла за масштабной атакой по краже данных на платформу Instructure Canvas в мае, которая привела к значительным сбоям в работе платформы. В итоге компания достигла «соглашения» с злоумышленниками, чтобы предотвратить утечку в интернет данных, украденных в результате недавней утечки.
За прошедшие годы с названием ShinyHunters было связано множество арестов, в том числе подозреваемых, причастных к атакам по краже данных Snowflake , взломам PowerSchool и работе хакерского форума Breached v2 .
Кто такая Рей?
Злоумышленник, известный под псевдонимом Rey, за последние два года был замешан в многочисленных атаках, связанных с кражей данных и вымогательством.
В январе 2025 года Рей был одним из четырех злоумышленников, взявших на себя ответственность за взлом внутренней системы обработки заявок Jira компании Telefónica , в результате которого, предположительно, было украдено около 2,3 ГБ документов, заявок и других данных.
Ранее BleepingComputer сообщал, что Рей и двое других злоумышленников были членами тогда еще новой организации, занимавшейся распространением вируса-вымогателя HellCat.
Впоследствии выяснилось, что этот злоумышленник был причастен к более масштабной серии атак, направленных на серверы Jira в организациях по всему миру .
В феврале 2025 года компания Orange подтвердила, что ее румынские подразделения подверглись кибератаке после того, как Рей слил около 6,5 ГБ украденных данных . Тогда Рей заявил изданию BleepingComputer, что является членом HellCat, но совершил взлом Orange самостоятельно.
Позже Рей связали с группой вымогателей ShinyHunters, и его видели с административными привилегиями в каналах Telegram, которыми управляла группа "Scattered Lapsus$ Hunters".
Группа Scattered Lapsus$ Hunters впервые появилась в 2025 году и, как утверждалось, состояла из бывших членов киберпреступных группировок Lapsus$, Scattered Spider и ShinyHunters.
Группа взяла на себя ответственность за кибератаку на Jaguar Land Rover в сентябре 2025 года , которая вынудила автопроизводителя остановить производство на несколько недель и в конечном итоге обошлась компании более чем в 220 миллионов долларов .
Рей также был связан с утечкой данных в Jaguar Land Rover, произошедшей ранее в марте 2025 года, в результате которой злоумышленник слил гигабайты данных, включая задачи Jira, исходный код, информацию о сотрудниках и журналы разработки.
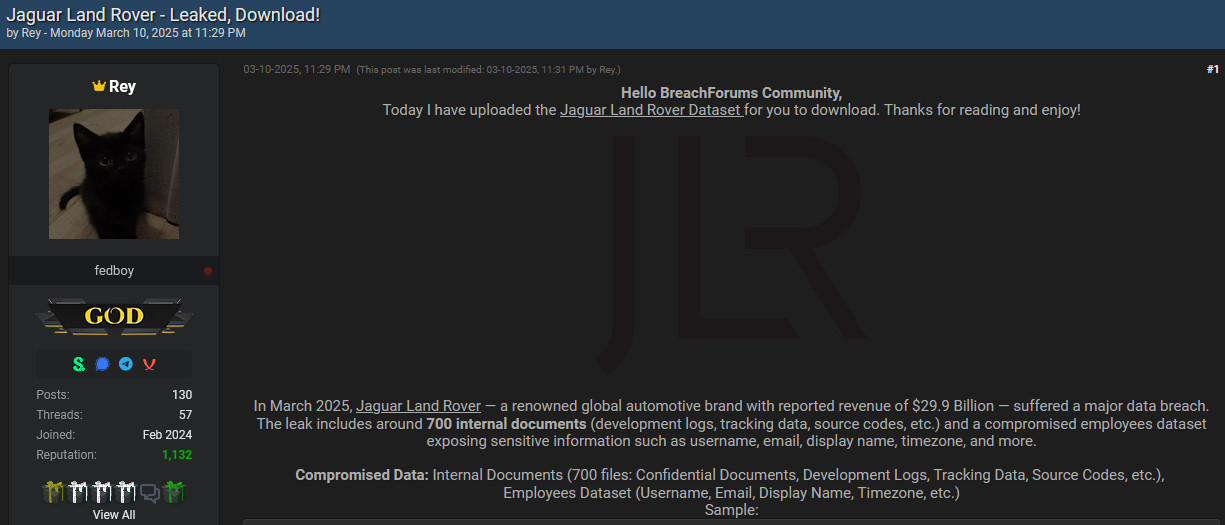
В ноябре 2025 года журналист, специализирующийся на вопросах безопасности, Брайан Кребс сообщил , что Рей — это Саиф ад-Дин Хадер, проанализировав информацию, полученную из логов программ-информаторов, и поговорив напрямую с Хадером через Signal.
Кребс сообщил, что Хадер заявил, что пытается дистанцироваться от группы Scattered Lapsus$ Hunters, и утверждал, что сотрудничает с правоохранительными органами как минимум с июня.
«Я уже сотрудничаю с правоохранительными органами», — якобы заявил Хадер Кребсу. «На самом деле, я разговариваю с ними как минимум с июня. Я рассказал им почти все. С сентября я не совершал ничего подобного взлому корпораций или вымогательству».
Кребс заявил, что не может подтвердить эти утверждения.
Источник

