



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
По всему миру в почтовые ящики обрушилась новая волна спама: пользователи сообщают, что их снова засыпают автоматическими письмами, генерируемыми через незащищенные системы поддержки Zendesk, используемые компаниями.
Некоторые получатели утверждают, что получают сотни сообщений со странными или тревожными заголовками.
Пользователей завалили поддельными электронными письмами с просьбой активировать аккаунт.
Начиная со вчерашнего дня, многие пользователи социальных сетей сообщают о том, что начали получать большое количество электронных писем с темами типа «Активируйте свой аккаунт» и аналогичными уведомлениями в стиле службы поддержки, которые, по всей видимости, приходят от разных компаний.
Получатели утверждают, что сообщения приходят одно за другим и выглядят как настоящие автоматические ответы от служб поддержки клиентов, несмотря на то, что они никогда не регистрировались и не отправляли заявку.
«Кто-нибудь еще получает множество писем с ошибками при регистрации аккаунта и обращении в службу поддержки?» — написал исследователь безопасности Джонатан Лейтшух в LinkedIn.
«Кто-то прямо сейчас атакует DDoS-атакой системы обработки заявок Zendesk и другие процессы создания учетных записей через интернет, используя мой электронный адрес. Кто-нибудь знает, чего хочет добиться злоумышленник?»

Почтовый ящик Лейтшуха был завален поддельными письмами с просьбой активировать аккаунт.
Несколько пользователей обратились в социальные сети [ 1 , 2 , 3 ], чтобы сообщить о переполненных почтовых ящиках подобными сообщениями:
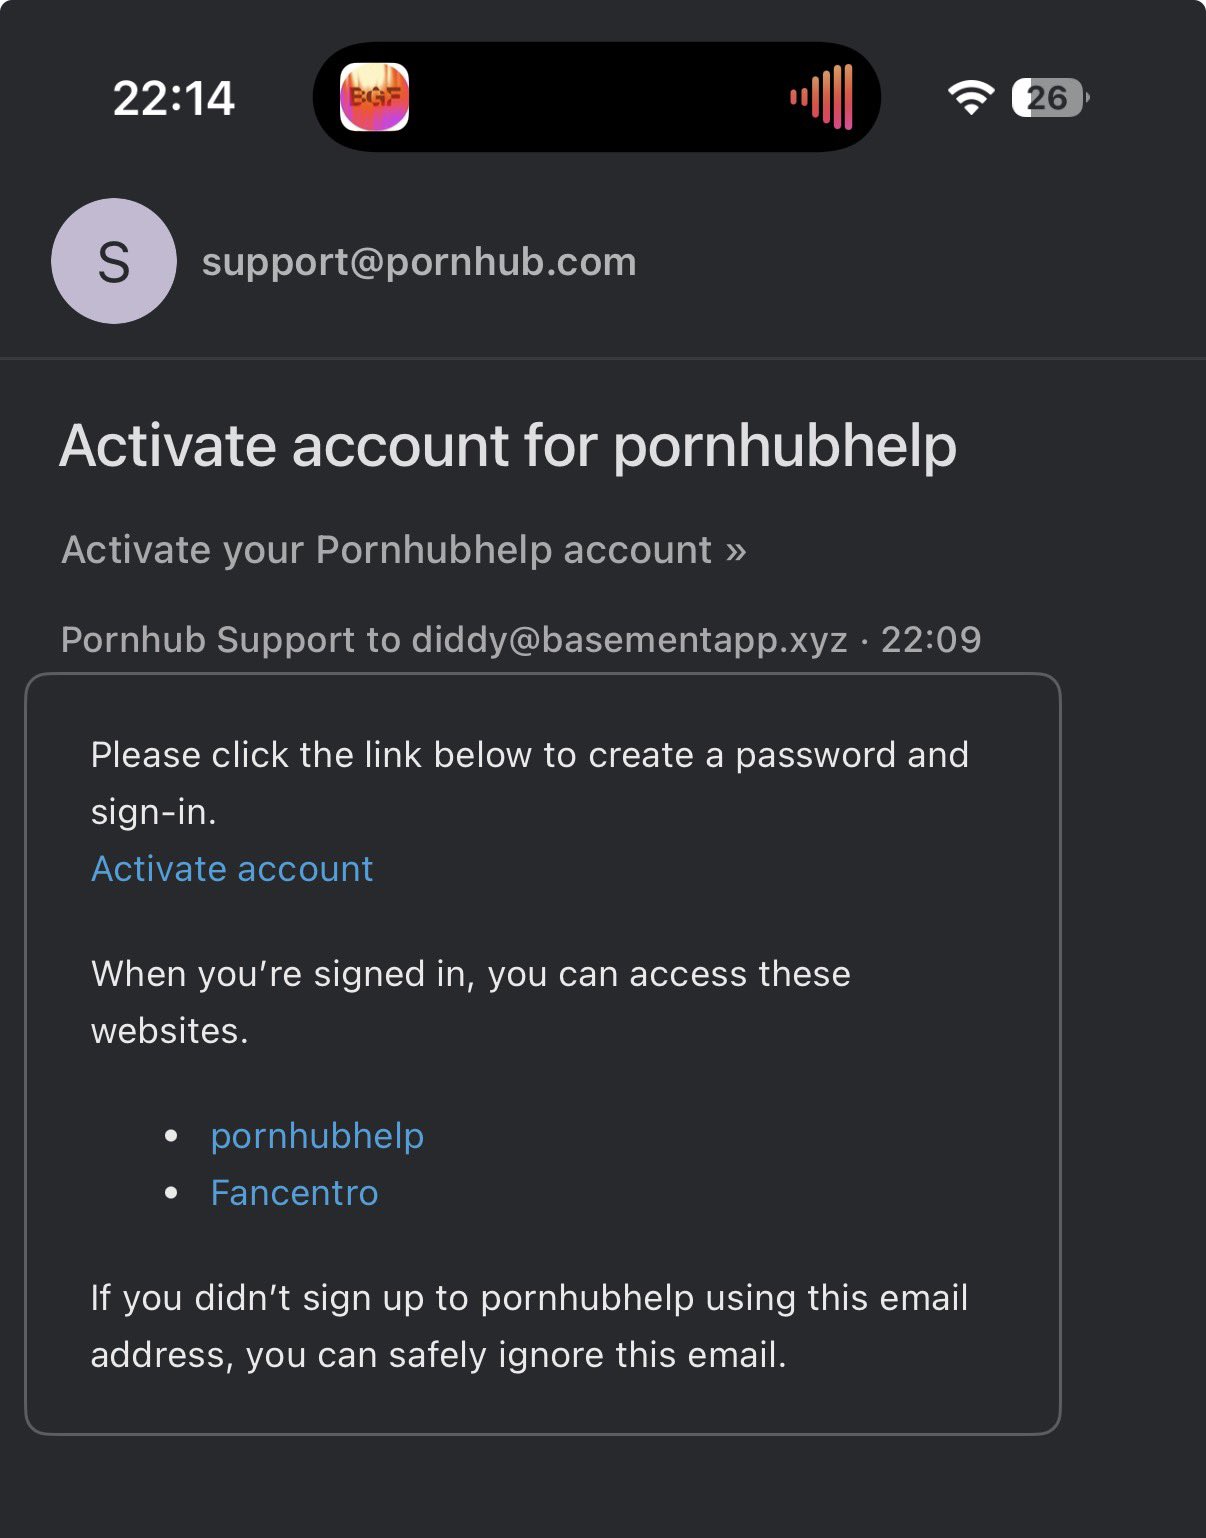
Текст и ссылки, содержащиеся в теле этих электронных писем.
(@nickvernij на X)
Как и в предыдущем инциденте , электронные письма, по всей видимости, отправляются с реальных экземпляров Zendesk компаний, что позволяет им обходить спам-фильтры и попадать непосредственно в почтовые ящики.
Эти данные убедительно свидетельствуют о том, что злоумышленники в очередной раз используют формы отправки заявок в Zendesk для рассылки подтверждающих писем большим спискам адресов.
Что произошло в январе?
В январе была выявлена масштабная глобальная волна спама, причиной которой стало злоупотребление злоумышленниками возможностью Zendesk позволять неподтвержденным пользователям отправлять заявки в службу поддержки.
Для каждого обращения автоматически генерируется подтверждающее письмо на указанный адрес электронной почты, что позволяет злоумышленникам превращать открытые порталы поддержки в крупномасштабные каналы рассылки спама.
Предыдущая рекламная кампания началась примерно 18 января и затронула несколько компаний, при этом некоторые получатели получили сотни сообщений со странными или тревожными заголовками.
Несколько компаний подтвердили, что пострадали от волны спама, в том числе Dropbox и 2K, которые в ответ на обращения в службу поддержки посоветовали получателям не беспокоиться и игнорировать электронные письма.
Ранее Zendesk сообщила изданию BleepingComputer, что внедрила новые функции безопасности для обнаружения и предотвращения подобного спама в будущем.
«Мы внедрили новые функции безопасности для борьбы со спамом в ретрансляторах, включая улучшенный мониторинг и ограничения, предназначенные для обнаружения необычной активности и ее более быстрого пресечения», — заявила тогда компания Zendesk.
«Мы хотим заверить всех, что активно предпринимаем шаги и постоянно совершенствуемся для защиты нашей платформы и пользователей».
В декабре 2025 года в своем предупреждении Zendesk также предупреждала клиентов о подобном виде злоупотреблений, объясняя, что злоумышленники рассылают так называемый «спам-ретранслятор», используя уязвимости в работе экземпляров Zendesk.
Ранее компания заявляла, что организации могут предотвратить подобные злоупотребления, ограничив создание заявок только для проверенных пользователей и удалив заполнители , позволяющие использовать любые адреса электронной почты или темы заявок.
Возобновление активности свидетельствует о том, что злоумышленники по-прежнему могут использовать уязвимости порталов обработки заявок Zendesk, несмотря на меры защиты, введенные ранее в этом году.
Издание BleepingComputer обратилось к Zendesk за комментариями и обновит эту статью, если получит ответ.

