



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Власти США и Канады арестовали и предъявили обвинения гражданину Канады в управлении ботнетом распределенных атак типа «отказ в обслуживании» (DDoS) KimWolf, который заразил почти два миллиона устройств по всему миру.
23-летний Джейкоб Батлер (известный в интернете как "Дорт") был арестован канадскими властями в Оттаве в среду на основании ордера на экстрадицию.
Согласно обвинительному заключению, обнародованному в четверг в округе Аляска, Батлер был взят под стражу на основании данных об IP-адресе, информации об учетных записях в интернете, записях транзакций и переписке в сети, которые выявили его связь с ботнетом KimWolf.
Батлер теперь ожидает экстрадиции в США и обвиняется по одному пункту обвинения в пособничестве и подстрекательстве к компьютерным взломам, за что предусмотрено максимальное наказание в виде 10 лет лишения свободы.
Как подробно описано в судебных документах , KimWolf действовал как сервис по организации DDoS-атак по заказу и использовался киберпреступниками для осуществления атак со скоростью почти 30 терабит в секунду , что на тот момент являлось крупнейшей публично раскрытой DDoS-атакой.
Используя модель «киберпреступность как услуга», Батлер продавал доступ к обширной сети скомпрометированных и захваченных систем (от цифровых фоторамок и веб-камер до ТВ-приставок на базе Android и потоковых устройств).
Ботнет был использован в более чем 25 000 атаках, направленных на компьютеры и серверы по всему миру (включая IP-адреса информационных сетей Министерства обороны), и причинил некоторым жертвам финансовые потери, превышающие 1 миллион долларов.
Исследователи из компании Synthient, занимающейся кибербезопасностью и отслеживающей стремительное расширение KimWolf, отметили в январе, что число пользователей KimWolf выросло почти до 2 миллионов после взлома устройств Android в результате атак, использующих уязвимости в сетях резидентных прокси, и что компания генерировала около 12 миллионов уникальных IP-адресов каждую неделю.
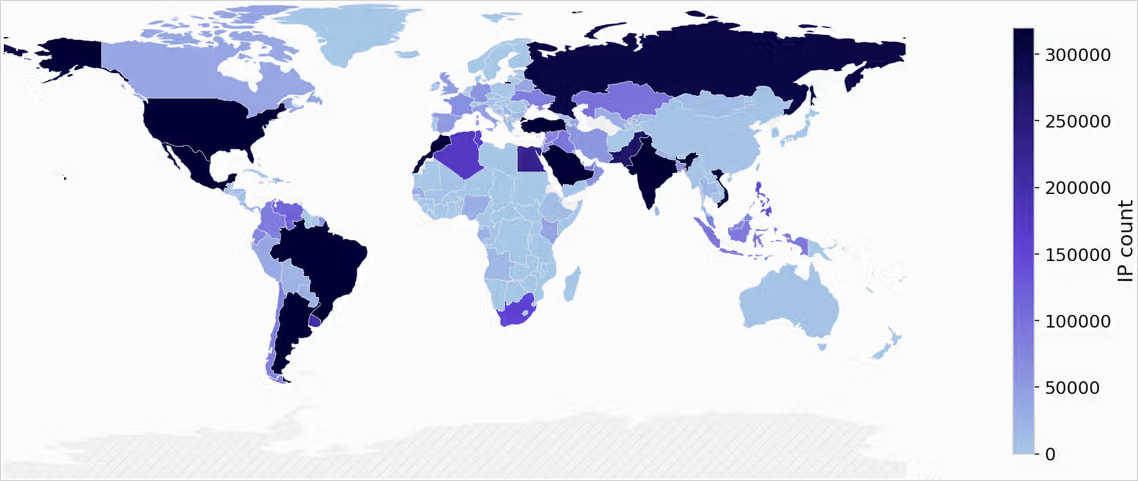
Отдельно Центральный округ Калифорнии обнародовал ордера на арест 45 платформ, занимающихся организацией DDoS-атак по заказу, которые нарушили работу множества таких платформ, включая как минимум одну, сотрудничавшую с ботнетом KimWolf.
Министерство юстиции «Эти захваты в значительной степени нарушили работу платформ DDoS-атак, включая, по меньшей мере, одну, которая сотрудничала с ботнетом KimWolf, созданным Батлером», — заявило вчера .
«Власти США также изъяли доменные имена, связанные со многими из этих сервисов, перенаправляя пользователей на авторизованную «заставку», на которой отображается предупреждение для потенциальных посетителей о том, что услуги DDoS-атак являются незаконными».
Арест Батлера последовал за международной операцией, проведенной в марте 2026 года, в ходе которой власти США, Германии и Канады изъяли инфраструктуру управления и контроля, использовавшуюся KimWolf и тремя связанными с ним ботнетами (Aisuru, JackSkid и Mossad), которые в совокупности заразили более 3 миллионов устройств Интернета вещей.
Как тогда заявило Министерство юстиции США, четыре ботнета в совокупности заразили более 3 миллионов устройств Интернета вещей, включая веб-камеры, цифровые видеорегистраторы и Wi-Fi-роутеры, многие из которых находились в Соединенных Штатах.

