



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Правоохранительные органы США и Европы, совместно с частными партнерами, пресекли деятельность киберпреступной сети SocksEscort, которая полагалась исключительно на периферийные устройства, скомпрометированные вредоносным ПО AVRecon для Linux.
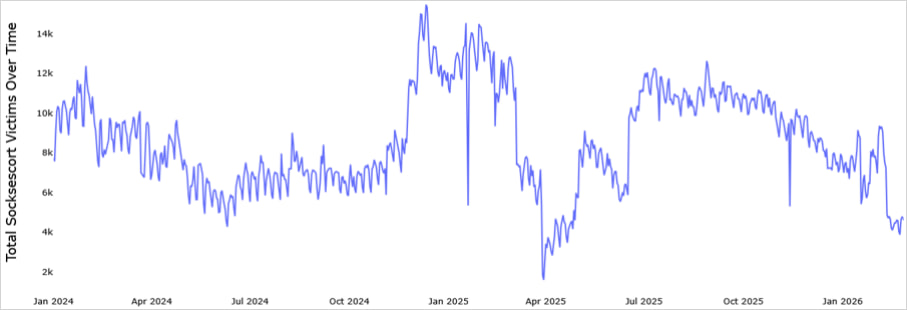
По данным компании Black Lotus Labs (BLL), входящей в состав Lumen и помогшей Министерству юстиции США закрыть Socksescort, в течение последних нескольких лет в этой сети прокси-серверов еженедельно в среднем заражалось около 20 000 устройств.
Сервис SocksEscort был впервые обнаружен исследователями BLL в 2023 году и более десяти лет функционировал, предоставляя киберпреступникам услуги по маршрутизации трафика через устройства частных лиц или малых предприятий.
Сервис рекламировал доступ к «чистым» IP-адресам от крупных интернет-провайдеров, таких как Comcast, Spectrum, Spectrum Business, Verizon и Charter, которые могли бы обходить несколько списков блокировки.
«С лета 2020 года компания SocksEscort предлагала к продаже доступ примерно к 369 000 различным IP-адресам», — Министерства юстиции США . говорится в сегодняшнем пресс-релизе
«По состоянию на февраль 2026 года в приложении SocksEscort было указано около 8000 зараженных маршрутизаторов, к которым клиенты могли приобрести доступ, из них 2500 находились в Соединенных Штатах».
Министерство юстиции США заявляет, что сервис SocksEscort использовался для кражи криптовалюты на сумму 1 миллион долларов у пользователя из Нью-Йорка, привел к убыткам в размере 700 000 долларов в результате мошенничества в отношении производственного предприятия в Пенсильвании и причинил ущерб в размере 100 000 долларов в результате мошенничества, затронувшего действующих и бывших военнослужащих США, имеющих карты MILITARY STAR.
В Европе власти Австрии, Франции и Нидерландов под руководством Европола вывели из строя несколько серверов SocksEscort.
«В ходе операции правоохранительные органы успешно заблокировали и изъяли 34 домена, а также 23 сервера, расположенных в семи странах», — сообщает европейское агентство . США также заморозили криптовалюту на сумму 3,5 миллиона долларов.
В настоящее время все зараженные устройства, используемые в прокси-сети SocksEscort, отключены от сервиса.
По данным исследователей Lumen, вредоносная программа SocksEscort работала на основе вредоносного ПО AVRecon, которое, как полагают, было активно как минимум с мая 2021 года и к середине 2023 года заразило более 70 000 маршрутизаторов для малых офисов/домашних офисов (SOHO) на базе Linux.
В 2023 году исследователи Lumen пресекли деятельность ботнета маршрутизаторов AVRecon, обнулив маршрутизацию инфраструктуры управления и контроля (C2) в его сети, тем самым отрезав зараженные устройства от их операторов.
Это разорвало связь с прокси-серверами и узлами управления ботнета, фактически сделав сеть инертной в инфраструктуре Lumen.
Однако этот сбой имел ограниченный эффект, и со временем операторы Socksescort вернулись к нормальной работе, направив связь через 15 узлов управления и контроля (C2).
Источник: Black Lotus Labs
Представитель Lumen сообщил BleepingComputer, что SocksEscort использовал для добавления новых узлов только вредоносное ПО AVRecon. С начала 2025 года компания зафиксировала 280 000 уникальных IP-адресов жертв.
Исследователи полагают, что вредоносная программа AVRecon использовалась исключительно для развития SocksEscort, поскольку наблюдаемые IP-адреса жертв не были обнаружены в других ботнетах или сервисах. Кроме того, несмотря на значительные масштабы операции, операторам удалось сохранить инфраструктуру управления и контроля незамеченной.
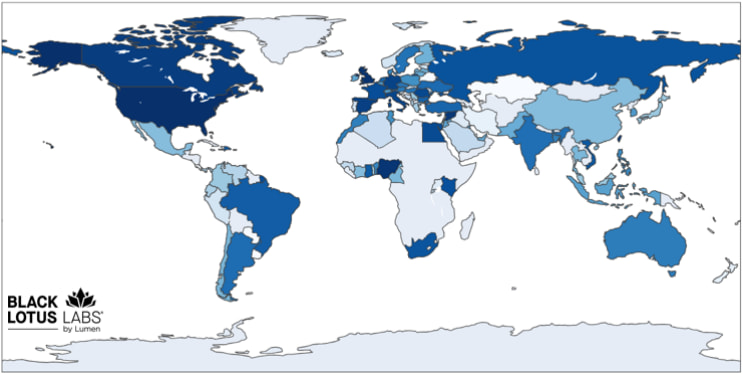
По данным исследователей, более половины зараженных устройств находились в США и Великобритании, что идеально подходит для перенаправления вредоносного трафика и обхода списков блокировки.
Источник: Black Lotus Labs
Ранее на этой неделе компания Black Lotus Labs представила еще один ботнет для проксирования под названием KadNap , который нацелен в первую очередь на маршрутизаторы ASUS и другие устройства периферийной сети.
С августа 2025 года ботнет заразил 14 000 устройств, используя новый, но несовершенный механизм связи и обнаружения узлов, основанный на протоколе распределенной хеш-таблицы Kademlia (DHT).
Компания Lumen предприняла ограниченные меры против этого ботнета, заблокировав весь сетевой трафик к своей инфраструктуре управления и контроля в сети Lumen, что предотвратило связь зараженных устройств с контроллерами ботнета.
Чтобы свести к минимуму вероятность взлома маршрутизатора, замените модели, срок службы которых истек, установите последние доступные обновления прошивки, измените пароль администратора по умолчанию и отключите панели удаленного доступа, если они не нужны.

