



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Ботнет JDY, сеть вредоносных программ, ранее ассоциировавшаяся с китайскими киберпреступниками, такими как Volt Typhoon, значительно расширила сферу своих целей и разведывательных усилий.
По данным исследователей из Black Lotus Labs (подразделение Lumen), которые отслеживают активность этой группировки, JDY уделяет особое внимание Соединенным Штатам, где находится множество скомпрометированных устройств и где она активно атакует военные и связанные с ними сети.
Компания, занимающаяся вопросами безопасности, отмечает, что число активных ботов JDY выросло с примерно 650 в январе 2024 года до более чем 1500 скомпрометированных устройств SOHO и IoT на сегодняшний день.
Хотя цифры кажутся небольшими, важно отметить, что JDY — это не фреймворк для эксплуатации уязвимостей и не ботнет для DDoS-атак, требующий больших роев для накопления огневой мощи, а распределенная сеть сканирования и идентификации, которая помогает операторам обнаруживать цели, уязвимые для недавно выявленных уязвимостей.
«Анализ этой деятельности показывает явную направленность на выявление уязвимой инфраструктуры вскоре после публичного раскрытия информации об уязвимостях, что позволяет предположить, что результаты разведки быстро используются в оперативной деятельности субъектами, представляющими собой сложные и целенаправленные угрозы (APT) в рамках связей с Китаем», — говорится в отчете Black Lotus Labs .
«Такая целенаправленная ориентация наблюдается в различных секторах, наиболее заметно — в вооруженных силах США и связанных с ними организациях».
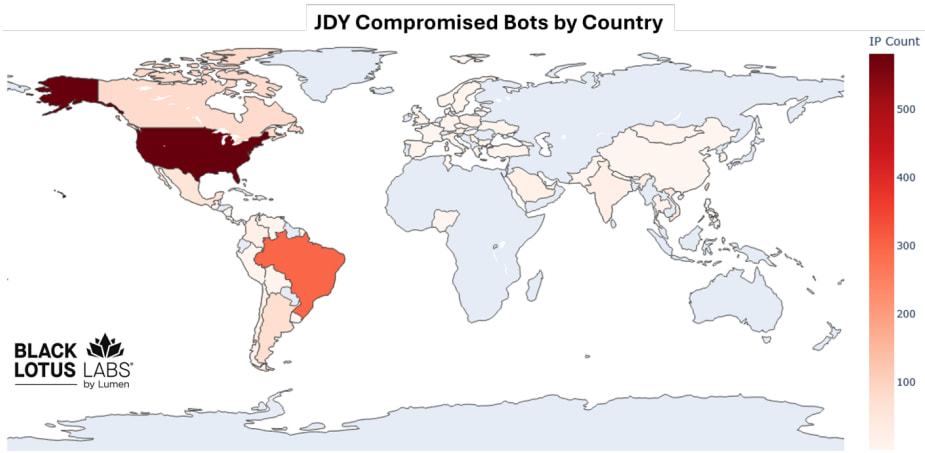
Источник: Black Lotus Labs
CISA Ранее предупреждала об опасности, которую представляют операторы Volt Typhoon для незащищенных SOHO-маршрутизаторов, и призывала производителей сетевого оборудования устранять уязвимости в веб-интерфейсах управления (WMI) SOHO-маршрутизаторов на этапах проектирования и разработки.
Ботнет JDY предназначен для обнаружения сервисов, получения баннеров сервисов, сбора TLS-сертификатов, определения протокольных отпечатков и целенаправленной разведки уязвимостей.
Среди скомпрометированных устройств — продукция компаний Cisco, Araknis, Mimosa Networks, Ubiquiti, DrayTek, Hikvision и Linksys, предназначенная для архитектур MIPS, MIPS64, MIPSEL и MIPSEL64.
Злоумышленники быстро нацеливаются на недавно обнаруженные уязвимости: исследователи Lumen наблюдали за сканированием JDY, направленным на CVE-2026-35616, вскоре после того, как Fortinet публично сообщила об уязвимости в FortiClient EMS.
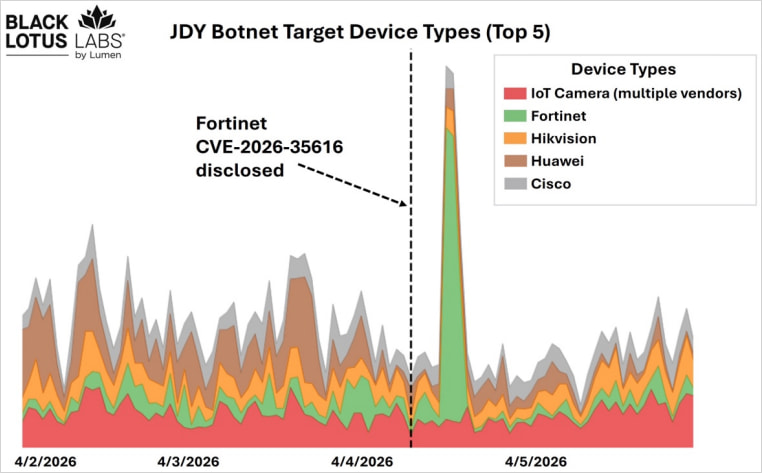
Источник: Black Lotus Labs
Операторы управляют ботнетом через скрытые сервисы Tor, которые также служат инфраструктурой управления и контроля (C2). В некоторых случаях также используется открытая оболочка и платформа управления хостами Platypus.
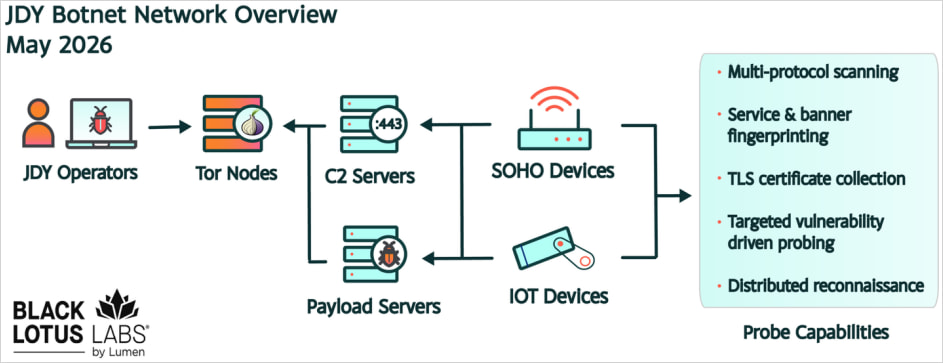
Источник: Black Lotus Labs
Вредоносная программа регистрируется в центральной «службе диспетчеризации» и получает задания на сканирование, которые она выполняет, сжимает результаты и отправляет их обратно на сервер управления и контроля.
Модуль сканирования поддерживает следующие функции:
- сканирование TCP
- сканирование SSL/TLS
- сканирование UDP
- зондирование ICMP
- Коллекция баннеров
- Сбор TLS-сертификатов
- Идентификация сервисных отпечатков с использованием загружаемых наборов правил.
Функция сканирования TCP является одной из наиболее технически интересных, утверждают исследователи, объясняя, что при наличии у JDY достаточных привилегий она выполняет гораздо более быстрое и скрытное сканирование SYN-пакетов.
«Если вредоносная программа может открыть необработанный сокет, для чего обычно требуются права root или администратора, она инициирует высокоскоростное SYN-сканирование с использованием специально сформированных TCP-пакетов», — поясняется в отчете.
«Эти пользовательские пакеты используют фиксированный исходный порт 19000, увеличивают целевые порты на единицу за раз и обрабатывают тысячи целевых объектов сканирования в пакетном режиме».
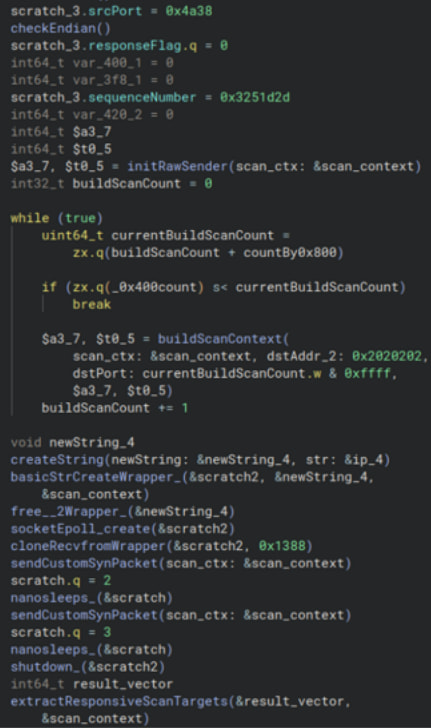
Фрагмент кода, обрабатывающий необработанное SYN-сканирование.
Источник: Black Lotus Labs
По мере роста активности ботнета JDY организациям следует убедиться, что маршрутизаторы, межсетевые экраны и устройства IoT работают с последними обновлениями безопасности и исправлениями, чтобы предотвратить их вербовку в разведывательные сети.
Специалистам по защите также следует уменьшить свою внешнюю поверхность атаки, отключив ненужные административные интерфейсы, доступные через Интернет, ограничив удаленный доступ к управлению, заменив учетные данные по умолчанию и отслеживая необычную активность исходящего сканирования, исходящую от периферийных устройств.

