



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
В последние шесть месяцев хакеры все чаще используют метод "браузер в браузере" (BitB), чтобы обманом заставить пользователей предоставить учетные данные аккаунта Facebook.
Фишинговая техника BitB была разработана исследователем безопасности mr.d0x в 2022 году . Позже киберпреступники использовали её в атаках на различные онлайн-сервисы, включая Facebook и Steam .
Исследователи Trellix, отслеживающие вредоносную активность, утверждают, что злоумышленники крадут аккаунты Facebook для распространения мошеннических схем, сбора личных данных или совершения мошенничества с использованием личных данных. Социальная сеть с более чем тремя миллиардами активных пользователей по-прежнему остается главной мишенью для мошенников.
При атаке BitB пользователям, посещающим веб-страницы, контролируемые злоумышленником, отображается поддельное всплывающее окно в браузере, содержащее форму авторизации.
Всплывающее окно реализовано с помощью iframe, имитирующего интерфейс аутентификации легитимных платформ, и может быть настроено с помощью заголовка окна и URL-адреса, что затрудняет обнаружение обмана.
Согласно данным Trellix, в последнее время фишинговые кампании, направленные на пользователей Facebook, имитируют действия юридических фирм, заявляя о нарушении авторских прав, угрожая неминуемой блокировкой аккаунта или отправляя уведомления системы безопасности Meta о несанкционированных входах в систему.
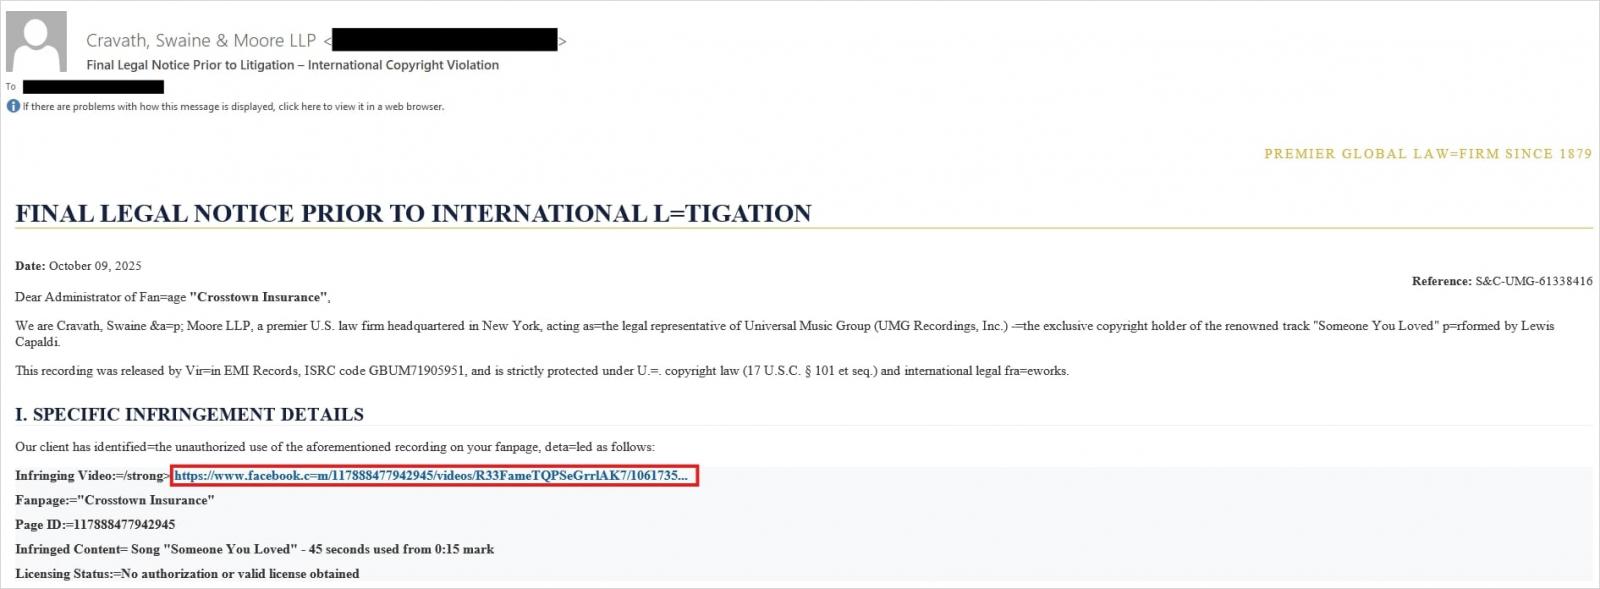
Источник: Trellix
Чтобы избежать обнаружения и повысить видимость легитимности, киберпреступники добавляли сокращенные URL-адреса и поддельные страницы Meta CAPTCHA.
На заключительном этапе атаки жертвам предлагается войти в систему, введя свои учетные данные Facebook во всплывающем окне, имитирующем фейковый аккаунт.
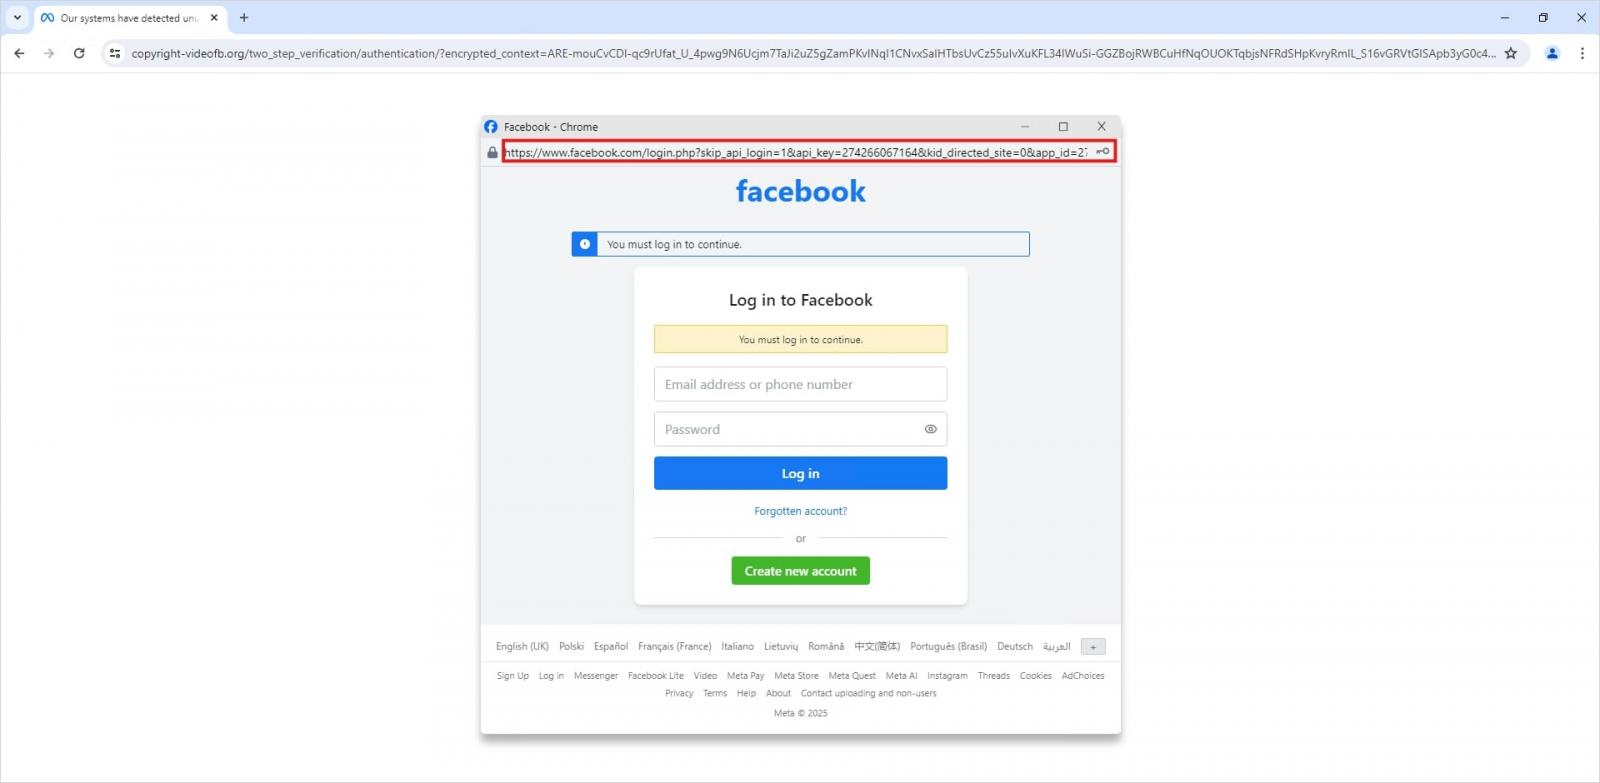
Источник: Trellix
Параллельно компания Trellix обнаружила большое количество фишинговых страниц, размещенных на легитимных облачных платформах, таких как Netlify и Vercel, которые имитируют портал Центра конфиденциальности Meta, перенаправляя пользователей на страницы, замаскированные под формы апелляций, собирающие личную информацию.
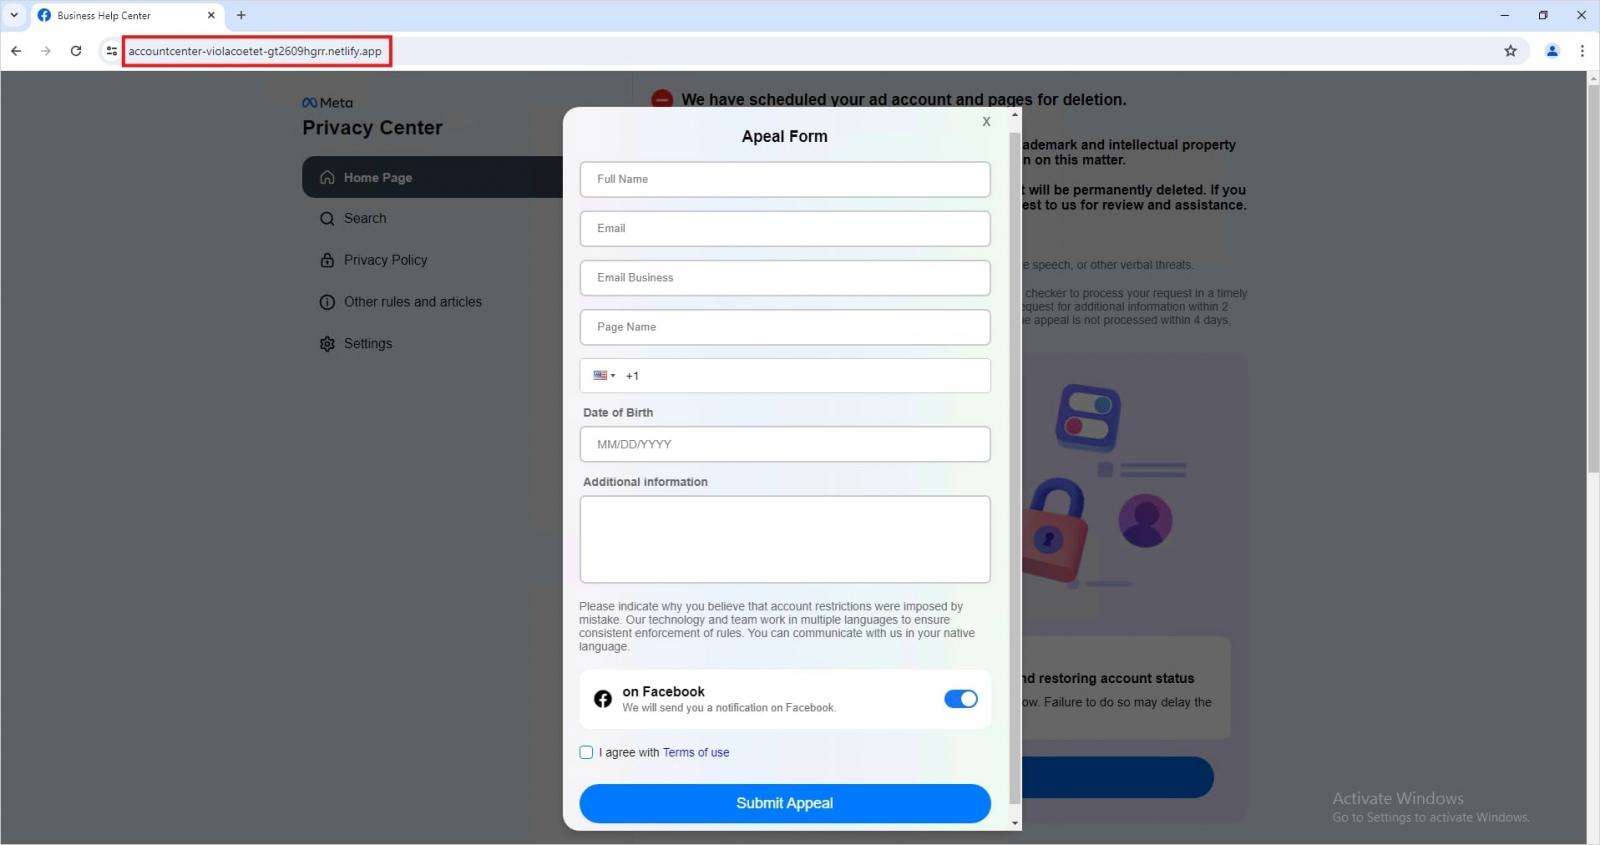
Источник: Trellix
Эти кампании представляют собой значительный шаг вперед по сравнению со стандартными фишинговыми кампаниями в Facebook, которые обычно наблюдают исследователи в области безопасности.
«Ключевой сдвиг заключается в злоупотреблении доверенной инфраструктурой, использовании легитимных облачных хостинг-сервисов, таких как Netlify и Vercel, и сервисов сокращения URL-адресов для обхода традиционных фильтров безопасности и создания ложного чувства безопасности у фишинговых страниц», — говорится в отчете Trellix .
«Наиболее важным является появление техники Browser-in-the-Browser (BitB), представляющей собой серьезную эскалацию. Создавая специально разработанное поддельное всплывающее окно для входа в систему в браузере жертвы, этот метод использует знакомство пользователя с процедурами аутентификации, что делает кражу учетных данных практически невозможной для визуального обнаружения».
Как защититься от BitM
При получении уведомлений о нарушениях безопасности, связанных с учетной записью, или сообщений о нарушениях, пользователям следует всегда переходить по официальному URL-адресу в отдельной вкладке, а не по встроенным ссылкам или кнопкам в самом электронном письме.
При запросе учетных данных во всплывающих окнах входа в систему проверьте, может ли окно выходить за пределы окна браузера. iframe-элементы, необходимые для трюка BitB, связаны с нижележащим окном и не могут быть выдвинуты за его пределы.
Общая рекомендация для защиты доступа к вашим онлайн-аккаунтам — включить двухфакторную аутентификацию. Хотя это и не гарантирует полной защиты, такая функция добавляет дополнительный уровень безопасности от попыток захвата аккаунта, даже если учетные данные были скомпрометированы.

