



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1

Кто-то создал инструмент для кражи данных, а затем решил, что он должен пугать жертву ради забавы. Да, это действительно существует. И каким-то образом это идеально вписывается в тему новостей безопасности этой недели.
Дальше события развиваются по-разному. Небольшая ошибка в разрешении может привести к крупной краже. Доверенный логин может скрывать не того человека. Старые ошибки находят новых жертв, знакомые инструменты используются в странных целях, а некоторые уязвимости настолько просты, что удивляешься, как их никто не заметил раньше.
В деталях скрывается гораздо больше, включая несколько неожиданных поворотов сюжета. Вот что попало в список на этой неделе.
Активная эксплуатация программ-вымогателей
Qilin и Settra используют уязвимость PAN-OS.
Qilin и Settra, Группы, распространяющие программы-вымогатели активно используют уязвимость CVE-2026-0257 , позволяющую обойти аутентификацию в PAN-OS GlobalProtect и Prisma Access. Уязвимость, обнаруженная в мае 2026 года, с тех пор активно используется злоумышленниками. «Поскольку доступ осуществляется через собственную VPN организации, вредоносная деятельность может имитировать законную удаленную работу и оставаться незамеченной до тех пор, пока не начнется кража учетных данных, горизонтальное перемещение, кража данных или развертывание программы-вымогателя», — заявила компания ReliaQuest . «Организациям следует немедленно обновить затронутые развертывания, отключить файлы cookie для переопределения аутентификации там, где они не требуются, завершить все активные сеансы GlobalProtect после установки патчей и расследовать неожиданные подключения, включая сеансы с использованием имен хостов, таких как 'kali'. Установка патчей сама по себе может не устранить доступ, установленный до устранения проблемы».
- Гибридная война обостряется по всей Европе.
Гибридные атаки России по всей Европе
По оценкам, после полномасштабного вторжения в Украину в феврале 2022 года Россия активизировала использование гибридной, асимметричной войны в Европе. «Это не предполагает переброску войск через границу страны или сброс бомб на столицу противника», — говорится в отчете Recorded Future . «Вместо этого это сложный набор психологических, кибернетических и физических тактик, направленных на достижение нескольких ключевых целей: (1) проверка оборонительных возможностей противника, поскольку Россия оценивает целесообразность эскалации агрессии до формального, кинетического конфликта, (2) ослабление критической инфраструктуры противника и (3) создание атмосферы страха в правительстве и населении противника, чтобы снизить его способность к ответным действиям».
кража кошельков с использованием DNS
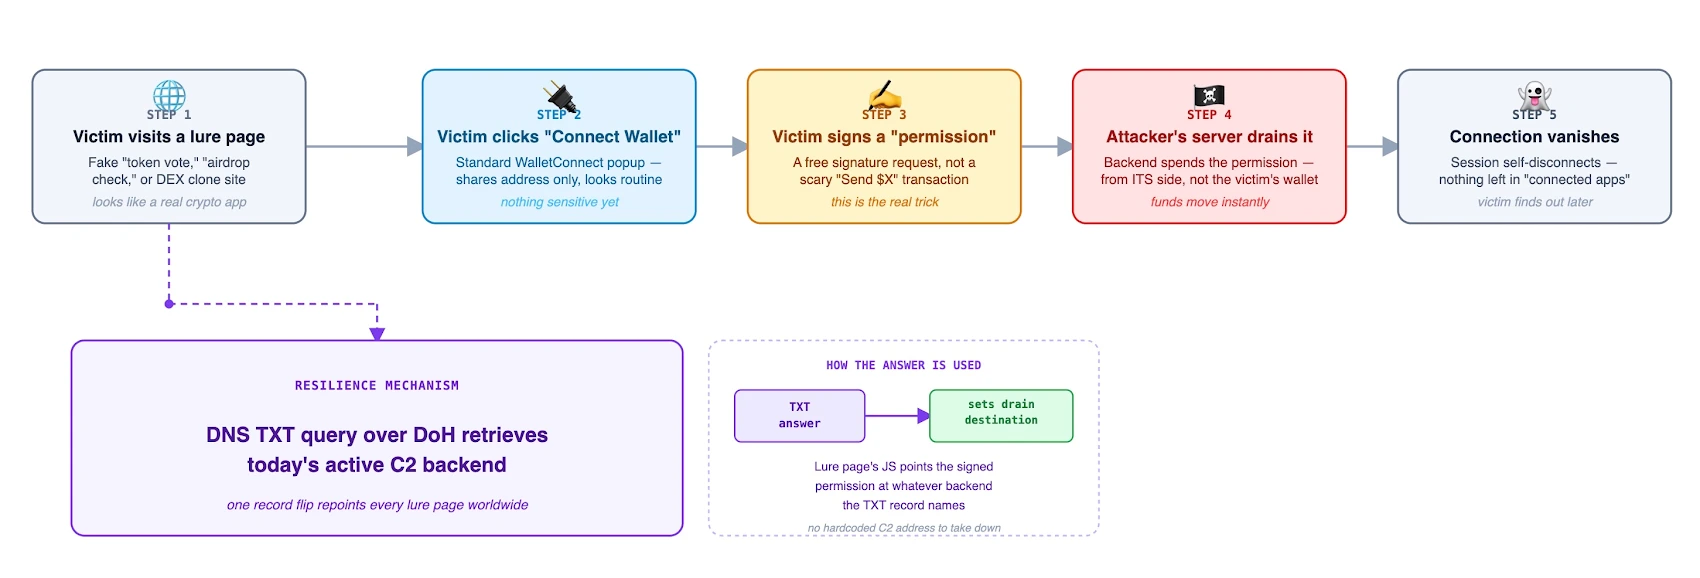
Black, набор для вывода средств из криптокошелька
Компания Infoblox проанализировала набор инструментов для опустошения криптовалютных кошельков, известный под брендом Noir, который использует DNS TXT-записи для определения своего размещенного пула, работающего в настоящее время на Cloudflare Pages. Он распространяется через загрузчик, который запрашивает TXT-запись через общедоступные DoH-сервисы, чтобы узнать, какой пул бэкэнда активен. «Опустошителю не требуется сид-фраза, пароль или закрытый ключ», — заявили в Infoblox . «Он адаптирует контент под пользователя после получения первоначальных разрешений на чтение, разрабатывая план для конкретного кошелька. Затем он получает разрешения на расходование, которые могут выглядеть менее тревожными, чем прямой перевод, и совершает кражу из инфраструктуры, контролируемой злоумышленником». Предполагается, что вредоносное ПО было создано и поддерживается с помощью искусственного интеллекта.
Угроза удаленного доступа через Discord.
Обнаружено, что бот CikaBika использует Discord для управления и контроля.
Было обнаружено, что троян удаленного доступа на основе Rust, получивший название CikaBika Bot, распространяется через документ, содержащий вредоносный LNK-файл и PDF-файл со встроенной полезной нагрузкой. «Вредоносная программа использует загрузчик Nim, обход UAC с помощью PowerShell и перехват порядка поиска DLL, прежде чем использовать Discord для управления и контроля, разведки, удаленного выполнения и утечки данных через ngrok в ходе наблюдаемой вредоносной активности», — сообщает Darktrace . Вредоносная программа также поддерживает захват скриншотов и передачу файлов.
RAT сочетает в себе кражу и запугивание.
На киберпреступных форумах рекламируется новая вредоносная программа типа KGB RAT.
Троян для удаленного доступа к Windows под названием KGB RAT распространяется на подпольных форумах с конца 2025 года как полностью необнаружимый. По данным Group-IB, он включает в себя встроенный криптор, HVNC, кражу учетных данных, программу-вымогатель и необычный набор возможностей психологического воздействия. «KGB RAT на практике представляет собой полнофункциональный пакет вредоносного ПО, который предоставляет злоумышленникам скрытый и постоянный контроль над зараженными машинами Windows», — говорится в сообщении . «Что отличает его от аналогичных семейств RAT, так это не только его техническая широта — сочетание кражи учетных данных, перехвата нажатий клавиш, скрытого захвата рабочего стола и программы-вымогателя в одном конструкторе — но и специальный набор функций психологического воздействия, включая функции «криканья», внезапные пугающие моменты и принудительные синие экраны смерти. Эти «забавные настройки», как их описывают сами разработчики, указывают на профиль злоумышленника, который комфортно использует тревогу жертвы в качестве оружия наряду с кражей данных». Публичное сообщение, указывающее на наличие RAT-сервера КГБ версии 0.1, датируется концом января 2022 года, что свидетельствует о том, что разработчик разрабатывал и тестировал вредоносное ПО в течение нескольких лет, прежде чем вывести его на рынок.
Скрытое наблюдение за экраном в режиме реального времени
BotHelper RAT обеспечивает наблюдение за экраном в режиме реального времени.
Обнаружена многоступенчатая цепочка заражения Windows, в результате которой появился ранее не документированный .NET RAT с возможностью наблюдения за экраном в реальном времени. Он получил кодовое название BotHelper RAT. «Первый этап — это собственный загрузчик x64, который определяет имя хост-компьютера, вошедшего в систему пользователя, конфигурацию процессора и установленную память, затем подключается к easyllms.xyz по HTTPS и извлекает файл с именем payload.bin из пути, защищенного длинным шестнадцатеричным идентификатором, предварительно отключая проверку сертификата TLS», — сообщает Point Wild . «Второй этап — это BotHelper RAT. Он копирует себя в скрытое место, регистрирует запланированную задачу для перезапуска каждые 30 минут, обновляет интерфейс сканирования вредоносных программ и регистрируется на том же хосте, который его доставил, прежде чем опрашивать набор конечных точек PHP для выполнения задачи».
Новые средства защиты от мошенничества для Android
Google представила новые средства защиты от мошенничества в Android.
Google заявила о внедрении многоуровневой защиты в Google Messages и сторонних мессенджерах для защиты пользователей Android от мобильного мошенничества. Это включает в себя улучшенное обнаружение мошенничества с помощью Private AI Compute, проверку безопасности ссылок с помощью Gemini Nano и переработанные предупреждения перед переходом по незнакомым ссылкам. Google также сообщила о внедрении функции обнаружения мошенничества в уведомлениях чата, которая будет предупреждать пользователей о подозрительных сообщениях непосредственно из панели уведомлений на другие устройства Android в сотрудничестве с производителями устройств. Другие улучшения безопасности включают автоматическую проверку конфиденциальности при совместном использовании экрана для скрытия конфиденциальной информации в нативных приложениях, Chrome и Android WebView, блокировку возможности приложений незаметно включать переадресацию вызовов в фоновом режиме, а также проверку в реальном времени для банковских звонков в сотрудничестве с Banco do Brasil, Itaú Unibanco и другими ведущими банками. «Android проверяет входящие звонки в реальном времени, чтобы убедиться, что звонок действительно был инициирован банком», — заявила Google. «Если звонящий, утверждающий, что представляет банк, не проходит эту проверку, Android завершает звонок и немедленно оповещает вас». С момента запуска этой функции в июне 2026 года Android заблокировал более 3 миллионов поддельных звонков только от Banco do Brasil и Itaú Unibanco.
Усилена защита от кражи моделей ИИ.
Компания Anthropic добавляет средства защиты от дистилляции.
Компания Anthropic сообщила , что новые меры, такие как сохранение логического мышления , двухэтапные классификаторы и взимание платы за запросы, заблокированные нашими средствами защиты до того, как Клод ответит в своих моделях Fable 5.1 и Opus 5.5, сократили сбор данных с помощью атак методом дистилляции примерно на 90–99%.
Корпоративные средства контроля безопасности браузера
Mozilla представляет Firefox Enterprise
Компания Mozilla выпустила Firefox Enterprise, версию браузера, «созданную для организаций со строгими требованиями к безопасности, управлению и соответствию нормативным требованиям». Mozilla добавила: «ИТ-специалисты и специалисты по безопасности получают больший контроль над своими данными, ИТ-инфраструктурой и браузерной средой, что помогает укрепить технологическую независимость и операционную устойчивость».
Самовосстанавливающийся бэкдор WordPress
Незаметный, но незаменимый плагин для WordPress
Компания Wordfence подробно описала необычное вредоносное ПО, устанавливаемое в качестве обязательного плагина WordPress и использующее «несколько механизмов самовосстановления, позволяющих ему выжить после удаления. Оно также использует EtherHiding — метод, скрывающий местоположение серверов злоумышленника за смарт-контрактом в блокчейне Ethereum, что делает канал управления устойчивым к удалению». Вредоносная программа способна получить доступ администратора, скрыть поддельную учетную запись администратора, получить пароли администратора, удаленно модифицировать сайт, осуществлять утечку данных и распространяться на другие установки WordPress в файловой системе.
Украденные учетные данные приводят к утечке данных из GitHub.
Meta уведомляет о взломе GitHub.
Компания Meta сообщила, что уведомляет около 1500 человек, большинство из которых — её собственные сотрудники в США, после того, как неизвестные злоумышленники взломали некоторые репозитории компании на GitHub. Взлом, обнаруженный несколько недель назад, был связан с использованием украденных учетных данных сотрудника. По данным SecurityWeek , доступ с тех пор был заблокирован .
XWorm расширяет возможности видеонаблюдения.
XWorm превращается в платформу для слежки.
Вредоносная программа XWorm превратилась из программы для кражи информации в полноценную платформу для слежки. Количество плагинов вредоносной программы увеличилось с 35 до 46. Последние версии, обнаруженные с июля 2025 года, — это V6.4, V6.5 "XWorm Reborn", V7.2 и V7.4. «Плагин Maps предоставляет GPS-местоположение жертв без запроса подтверждения у пользователя», — заявила компания Netskope . «Плагин Microphone транслирует аудио в реальном времени с устройства жертвы. HBrowser предоставляет операторам интерактивное управление аутентифицированными сеансами браузера без изменения учетных данных, полностью обходя многофакторную аутентификацию. Запись с веб-камеры также доступна по запросу».
Более высокое вознаграждение за ошибки, обеспечивающие безопасность памяти.
Google обновила свою программу вознаграждения за обнаружение ошибок в Chrome.
Компания Google объявила о повышении вознаграждений за обнаружение уязвимостей в Chrome, особенно тех, которые связаны с проблемами безопасности памяти. Хотя в апреле компания снизила стандартные суммы выплат за некоторые уязвимости, например, базовое вознаграждение в размере 500 долларов за проблемы безопасности памяти, теперь она увеличила базовые ставки в четыре раза до 2000 долларов за уязвимости в области безопасности памяти. Теперь исследователи могут получить до 20 000 долларов за обнаружение уязвимостей в браузере Chrome, графическом процессоре и сетевых процессах.
Предупреждение о готовности к постквантовой обработке
Microsoft призывает организации подготовиться к постквантовой аутентификации.
Microsoft призывает организации подготовить свои системы сертификатов к постквантовой аутентификации, заявляя, что инфраструктура открытых ключей (PKI), аппаратные модули безопасности (HSM) и устройства безопасности нуждаются в тестировании перед развертыванием. «Организациям следует начать уже сейчас с инвентаризации зависимостей сертификатов, оценки планов развития поставщиков, выявления долгосрочно используемой инфраструктуры и создания непроизводственных тестовых сред», — заявила Microsoft . «Раннее тестирование может выявить проблемы совместимости и пробелы в процессах до того, как постквантовая аутентификация потребуется в масштабах всей системы».
Учетные данные инструментов искусственного интеллекта под угрозой.
В комплектацию Warden Stealer входят погрузчик и секатор.
Новый вредоносный ПО как услуга (MaaS), написанный на Rust, поставляется со своим собственным загрузчиком и встроенным инструментом для кражи криптовалюты. «Warden Stealer — один из первых вредоносных программ, нацеленных на конфигурационные файлы и локальные данные, принадлежащие ИИ-помощникам и инструментам агентного программирования», — заявила компания Gen Digital . «Его сборки сильно обфусцированы, изменены и регулярно обновляются, чтобы избежать обнаружения».
Расширенная кража данных браузера
Обнаружены новые варианты CastleStealer
, более новые версии CastleStealer Согласно Flashpoint могут «обходить шифрование, привязанное к приложению, в браузерах на основе Chromium, выполнять команды удаленно и похищать украденную информацию в виде небольших зашифрованных сообщений, а не одного большого архива». Этот похититель на основе C# был впервые обнаружен в апреле 2026 года.
Целевые сертификаты для разработчиков ИИ
Aoki Infostealer добавляет учетные данные Claude, Codex и Cursor к целям кражи данных.
Информационный воровской инструмент, известный как Aoki (или Aokigahara), нацелен на файлы учетных данных и сессий, используемые помощниками по программированию на основе ИИ, включая Claude, OpenAI Codex, Cursor, Codeium и Gemini. Впервые этот инструмент был обнаружен в начале этого года. «Ключи API и токены открытой авторизации (OAuth) или токены сессий позволяют осуществлять вредоносную деятельность, используя учетную запись и квоту API легитимного разработчика», — заявила команда Symantec Threat Hunter . «Они также могут раскрывать доступ к подключенным репозиториям, облачным сервисам и конвейерам CI/CD, связанным с этой учетной записью, и могут обходить средства защиты, предполагающие, что запросы исходят от доверенного пользователя». В отчете, опубликованном в прошлом месяце, компания Wiz, принадлежащая Google, заявила, что ключи API поставщиков услуг ИИ являются востребованным товаром. «Эти учетные данные ИИ очень прибыльны; они позволяют злоумышленникам свободно запускать свои собственные рабочие нагрузки или перепродавать доступ в рамках незаконного рынка перепродажи LLM», — говорится в отчете . «Кроме того, эти ключи потенциально могут предоставить доступ к архиву чатов, который может содержать конфиденциальные корпоративные данные, но нам неизвестно о случаях подобного рода, зафиксированных в открытом доступе».- Настраиваемый похититель информации MaaS
Конструктор программ для кражи информации в рамках MaaS на основе Python
Компания K7 Labs подробно описала конструктор на основе Python, продаваемый по модели MaaS и используемый для внедрения полезной нагрузки для кражи информации. «Вместо того чтобы работать как автономный скрипт для кражи информации, конструктор следует модели MaaS», — говорится в сообщении . «Он позволяет операторам создавать настраиваемые исполняемые файлы Windows с помощью Nuitka или PyInstaller, с интеграцией конфигурации веб-перехватчиков в процесс сборки». Возможности кражи информации включают методы защиты от анализа, обеспечение постоянного присутствия в системе, сбор учетных данных и эксфильтрацию данных.
риск кражи учетных данных в облаке
Harbor устранил серьезную уязвимость SSRF, позволяющую администраторам проекта получать доступ к внутренним сервисам.
Уязвимость SSRF ( GHSA-2phj-cp9f-qq6w , оценка CVSS: 8.5) в Harbor, реестре контейнеров с открытым исходным кодом CNCF, может быть использована зарегистрированным пользователем для кражи учетных данных облака. «Любой зарегистрированный пользователь, имеющий возможность создать проект, может направить веб-перехватчик на конечную точку метаданных облака и получить учетные данные IAM сервера», — заявила компания OX Security .
Неаутентифицированная цепочка RCE
Цепочка уязвимостей Adobe Experience Manager позволяет осуществлять несанкционированное выполнение удаленных действий (RCE).
В Adobe Experience Manager (AEM) обнаружен ряд серьезных уязвимостей, которые могут быть использованы для несанкционированного удаленного выполнения кода (RCE). Эта цепочка включает четыре уязвимости: несанкционированный массовый импорт DAM-файлов, хранимая межсайтовая скриптовая атака (XSS), небезопасный анализ XML и выполнение Groovy через /bin/asynccommand. Эти уязвимости затрагивают только облачную версию AEM и уже исправлены.
Критический неаутентифицированный RCE
Samsung устранила критическую ошибку на плате контроля качества версии 9.8, позволяющую выполнять удаленное выполнение кода без аутентификации.
Компания Samsung устранила критическую уязвимость безопасности (CVE-2026-110392, оценка CVSS: 9.8) в QA-Board, которая позволяла осуществлять удаленное выполнение кода без аутентификации. QA-Board от Samsung — это инструмент для отслеживания экспериментов, используемый для организации, визуализации, сравнения и обмена результатами исследований, в частности, для оптимизации алгоритмов и производительности. Проблема возникла из-за некорректной нейтрализации данных, контролируемых пользователем, что могло привести к внедрению команд оболочки. Уязвимость была обнаружена в Claude Opus 5.5.
Выход из системы и контейнера Linux root
Уязвимость в драйвере графического процессора NVIDIA позволяет получить права root в Linux и выйти из контейнера.
Исследователь в области безопасности Цзыи Го раскрыл подробности критической уязвимости безопасности Linux в драйвере графического процессора NVIDIA для Linux ( CVE-2026-47595 , оценка CVSS: 7.5, также известном как Bad UVM), которая может позволить непривилегированному пользователю записывать данные в память только для чтения, используя тот факт, что права доступа к памяти не сохраняются. Уязвимость может быть использована для выполнения кода, повышения привилегий, отказа в обслуживании, раскрытия информации, подделки данных и даже выхода из контейнера. «Внедряя наш эксплойт-код в nvidia-persistenced, мы сначала заставляем захваченный процесс выполнить локальное повышение привилегий (LPE) на основе UVM», — сказал исследователь . «Как только барьер привилегий преодолен, мы запускаем последующие операции, в конечном итоге предоставляя нам возможность выполнять команды на хосте с полным доступом root».
Атаки с активным внедрением команд
Производитель предупреждает об уязвимости внедрения команд в межсетевом экране SiteGuard.
В EG Secure Solutions SiteGuard Server Edition ( CVE-2026-106931 , оценка CVSS: 8.5) активно используется уязвимость внедрения команд. Уязвимость затрагивает пользователей версии 2.20 и более поздних версий с включенной статистикой, которая активна по умолчанию. Успешная эксплуатация может позволить злоумышленнику выполнять произвольные команды операционной системы с правами root или SYSTEM на затронутых системах. В настоящее время неизвестно, как используется уязвимость, кем и кто является целью атаки.
Критическая незащищенная SQL-инъекция
Критическая уязвимость SQL-инъекций в WebAlliance eCommerce затрагивает базы данных, исправление пока не объявлено.
Компания Rapid7 раскрыла подробности критической уязвимости SQL-инъекции в программном обеспечении Channel Software WebAlliance eCommerce (CVE-2026-108065, оценка CVSS: 9.8). «Уязвимость позволяет злоумышленнику считывать конфиденциальные данные из базы данных или, если у пользователя базы данных есть высокие привилегии, выполнять системные команды на сервере базы данных», — заявила Rapid7 . «Уязвимость SQL-инъекции может быть использована для просмотра конфиденциальной информации в базе данных, такой как персональные данные пользователей и пароли. При входе в систему с правами администратора базы данных уязвимость может быть использована для выполнения системных команд на сервере, на котором работает база данных».
Исправлены четыре уязвимости выполнения кода.
DNS-сервер NSD устранил четыре серьезные уязвимости, которые могли позволить выполнение кода.
Компания NSD выпустила патчи для четырех уязвимостей безопасности (CVE-2026-101341, CVE-2026-101339, CVE-2026-101338 и CVE-2026-101337), которые могли быть использованы для выполнения произвольных команд. Уязвимости, авторами которых являются Цифан Чжан из Palo Alto Networks и Гауранг Махета, были исправлены в NSD версии 4.15.3 и более поздних.
Возможность выхода из виртуальной машины на хост.
Xen устраняет потенциальную уязвимость, позволяющую обойти защиту виртуальных машин, обнаруженную Claude Opus AI.
Проект Xen опубликовал подробности об уязвимости CVE-2026-79610, представляющей собой состояние гонки в механизме таблиц предоставления прав доступа Xen, которое может быть использовано для компрометации безопасности хоста виртуальной машины и позволить непривилегированному гостевому компьютеру повысить свои привилегии до уровня хоста. Уязвимость затрагивает все версии Xen, начиная с 4.0. Проблема устранена в патче xsa517. В качестве меры предосторожности рекомендуется использовать параметр командной строки гипервизора "gnttab=max-ver:1" или параметр конфигурации гостевой системы "max_grant_version=1". Разработчики проекта выразили благодарность Клоду Опусу из Anthropic за обнаружение уязвимости и Тедди Асти из Vates за диагностику её как проблемы безопасности.- Удаленное выполнение кода на системном уровне
Уязвимости в MyReport Updater позволяют выполнять удаленный код без аутентификации от имени пользователя Windows SYSTEM.
Уязвимость в системе безопасности Windows в MyReport Updater 2.1.1 может позволить злоумышленнику захватить контроль над машиной, в том числе удаленно, без аутентификации. «Злоумышленник со стандартными правами пользователя может установить произвольный сервер-источник», — заявили в Quarkslab . «Если MyReportUpdaterService сможет связаться с этим сервером через gRPC по TCP-порту 9095, злоумышленник сможет записывать файлы в выбранный каталог с правами NT AUTHORITY\SYSTEM. Злоумышленник может использовать этот доступ на запись файлов для размещения DLL-файла, который будет загружен привилегированным процессом. Затем код DLL-файла выполняется с высокими привилегиями. Эта уязвимость дает полный контроль над сервером Citrix. Она также может затронуть другие машины, на которых установлено уязвимое решение MyReport».
Если что-то и стало ясно из событий этой недели, так это то, что злоумышленникам не всегда нужна хитрая уловка. Иногда достаточно украденного логина, забытой настройки или одной небольшой ошибки. И даже когда ошибка исправлена, причиненные ею проблемы могут остаться.
Урок довольно прост: проверяйте не только то, что сломано. Проверяйте, кто проник внутрь, чего они касались и смогут ли они вернуться. Следите за тем, что все считают безопасным. Зачастую именно на это никто не обращает внимания, пока что-то не пойдет не так. На этом всё. До встречи на следующей неделе, надеюсь, с меньшим количеством сюрпризов.- Удаленное выполнение кода на системном уровне
Источник


