



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,233
- Реакции
- 214
- Награды
- 2

Для некоторых атак требуется настоящее мастерство. Для других достаточно просто оставить дверь открытой. На этой неделе есть и то, и другое. Раскрытые пароли, старые уязвимости, которые до сих пор используются злоумышленниками, и доверенное программное обеспечение, делающее то, чего не должно.
Здесь наблюдается странное сочетание хитрых уловок и неосторожных ошибок. Хакеры заимствуют доверие у знакомых приложений, веб-сайтов и инструментов искусственного интеллекта. Некоторые используют ИИ для ускорения процессов. Другие оставляют свои собственные файлы атак незащищенными. Это не совсем осторожная работа.
Разные истории, знакомые слабые места. Вот что всплыло на этой неделе.
- Атаки PHP2Shell продолжаются
Пока ни один сайт WordPress не был взломан с помощью PHP2Shell...
Компания Wordefence, специализирующаяся на безопасности WordPress, заявила, что по состоянию на 28 октября 2026 года ей неизвестно ни об одном случае взлома сайта WordPress с помощью уязвимостей PHP2Shell (CVE-2026-109618 и CVE-2026-109619). «Мы продолжаем наблюдать запросы, связанные с PHP2Shell , на более чем 5 миллионах сайтов, которые мы защищаем», — говорится в заявлении . «Эти запросы свидетельствуют о продолжающемся сканировании и попытках эксплуатации; они не показывают, была ли попытка успешной. Наши группы по очистке сайтов и реагированию на инциденты не занимались взломом сайтов WordPress, связанным с этими уязвимостями». -
40 573 секрета раскрыты
В ходе расследования FortiBleed были раскрыты дополнительные секреты.
Расследование компании Hudson Rock, посвященное кампании по сбору учетных данных FortiBleed , выявило 975 новых доменов и 40 573 раскрытых секретных данных, включая 37 076 записей локальных пользователей и 1576 записей привязки Active Directory LDAP. Данные получены из 1703 новых исходных файлов FortiGate, связанных с 1689 идентификаторами хостов. «Конфигурационные материалы датируются примерно февралем 2026 года, что раньше, чем материалы, предположительно относящиеся к маю/июню, которые были изучены в ходе первого расследования», — заявили в Hudson Rock . Последнее открытие получило кодовое название FortiBleed 2.0. -
Институциональная DNS-система взломана
Использование теневого домена для размещения незаконного контента.
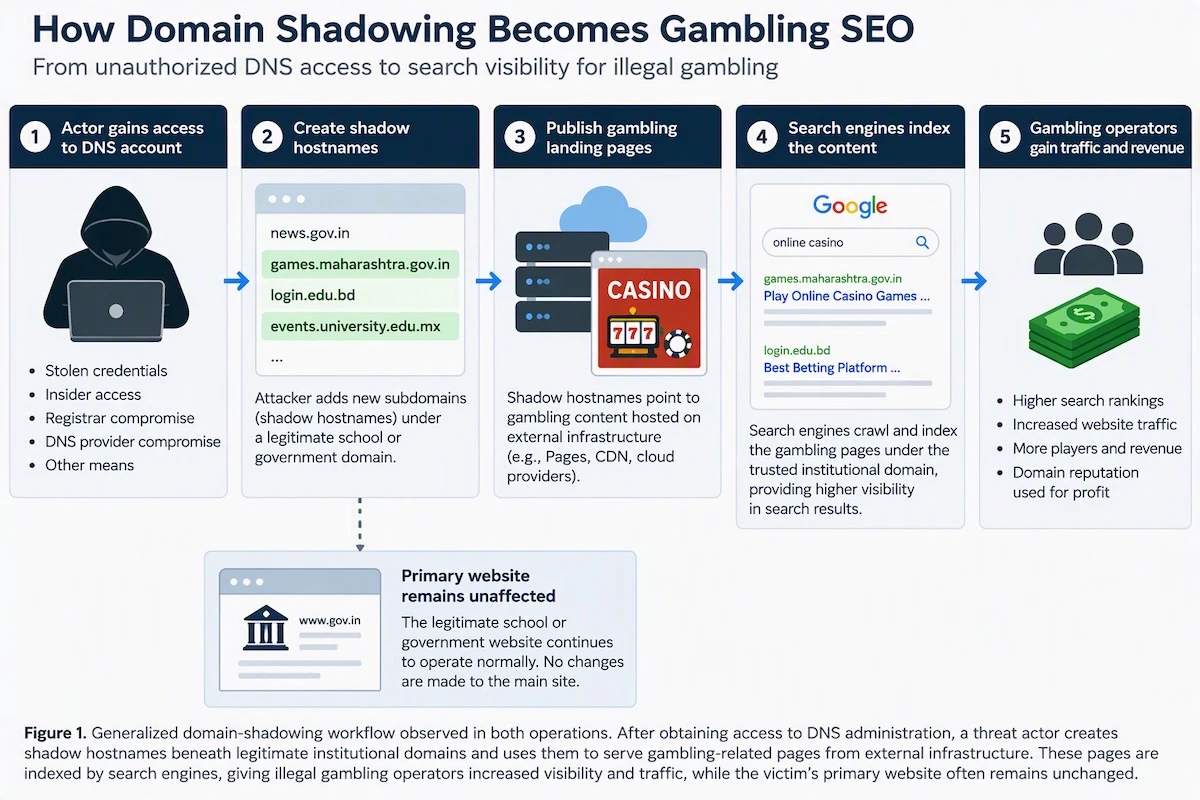
Злоумышленники использовали теневое размещение доменов для размещения незаконного контента, связанного с азартными играми, под легитимными доменами школ и государственных учреждений в двух несвязанных операциях. «В обоих случаях, по всей видимости, неуполномоченная сторона получила доступ к администрированию DNS и создала записи, которые владельцы первоначальных доменов могли не заметить», — заявила компания Infoblox . «Поскольку полученные имена хостов находились в рамках установленных институциональных пространств имен, они представляли собой особенно полезную инфраструктуру для поисковой оптимизации (SEO) и привлечения трафика». Было обнаружено, что один кластер, связанный со злоумышленником под названием Hidden Hawk, добавлял отдельные записи CNAME, которые сопоставляли институциональные имена хостов со страницами азартных игр, размещенными в основном на Cloudflare Pages. Вторая кампания, использующая домен индийского правительства, «делегировала целые подзоны авторитетным серверам имен третьих лиц и использовала подстановочный знак, что позволяло управлять многими именами хостов вне среды DNS жертвы». Иными словами, несанкционированный доступ к DNS создает новые институциональные имена хостов, которые разрешаются в инфраструктуру, обслуживающую страницы с незаконными азартными играми. Эти страницы также используют сложившуюся репутацию пространств имен школ и государственных учреждений, чтобы гарантировать, что вредоносные URL-адреса будут занимать видное место в результатах поиска.
-
Предупреждение об использовании банковских учетных данных с помощью ИИ
Bank of America предостерегает от передачи учетных данных агентам искусственного интеллекта.
Bank of America напоминает клиентам о недопустимости передачи банковских учетных данных агентам, использующим искусственный интеллект. В рассылке клиентам по электронной почте под заголовком «Защита ваших финансов в мире ИИ» финансовое учреждение настоятельно призвало клиентов никогда не сообщать свои имя пользователя и пароль другому лицу или сторонней службе, «включая инструменты или агентов с поддержкой ИИ, предлагающих действовать от вашего имени». -
Android ужесточает контроль доступа к контактам.
Android запретит приложениям записывать данные в контакты.
Компания Google объявила, что в одной из будущих версий Android больше не будет возможности напрямую записывать данные в контакты с помощью разрешения WRITE_CONTACTS. «Вместо этого вы можете использовать стандартные интенты для контактов (ACTION_INSERT, ACTION_EDIT и ACTION_INSERT_OR_EDIT)», — заявила Google . «В настоящее время, если вашему приложению необходимо сохранить хотя бы один контакт, вы можете запросить разрешение WRITE_CONTACTS. Но это разрешение предоставляет широкий доступ, позволяя приложению вносить многочисленные изменения в контакты на всем устройстве в фоновом режиме, даже без участия пользователя. Большинству приложений такое широкое разрешение не требуется». -
Раскрыта информация о 26 400 действующих учетных данных.
Проведено сканирование 7,25 миллионов общедоступных репозиториев на Gitee.
В результате сканирования 7,25 миллионов общедоступных репозиториев на Gitee, крупнейшей китайской платформе для размещения Git-репозиториев, было обнаружено 26 400 уникальных подтвержденных учетных данных, включая активные учетные данные администратора организации для крупной корпоративной платформы искусственного интеллекта и тысячи действующих ключей доступа к облачным провайдерам, сообщил независимый исследователь безопасности Бен Циммерманн . -
Выпущены критически важные исправления от Fortinet.
Компания Fortinet выпустила обновления безопасности.
Компания Fortinet выпустила «скоординированный набор обновлений безопасности для FortiOS, FortiManager и FortiAnalyzer» для устранения критических и серьезных уязвимостей, выявленных с помощью подхода к обнаружению уязвимостей с использованием искусственного интеллекта. Подробности проблем будут держаться в секрете до 10 ноября 2026 года. Поскольку устройства Fortinet становятся излюбленной целью для злоумышленников, крайне важно, чтобы пользователи оперативно установили исправления. -
Кража токенов без прав доступа
Уязвимость в Microsoft Authenticator позволяет осуществлять несанкционированный доступ к учетной записи.
Появились подробности об исправленной уязвимости в Microsoft Authenticator ( CVE-2026-80097 , также известной как AuthMask), которую можно было использовать, установив и запустив вредоносное приложение на уязвимом устройстве Android и убедив пользователя пройти аутентификацию в приложении, заявив, что он является доверенным приложением, и получив соответствующие токены. Уязвимость могла быть использована для захвата рабочих учетных записей без необходимости предоставления дополнительных разрешений. «Успешная эксплуатация может позволить злоумышленнику получить токены аутентификации и доступ к ресурсам от имени уязвимого пользователя», — заявила Microsoft. По данным Enclave , «непривилегированное приложение Android с нулевыми разрешениями может выдавать себя за любое установленное приложение Microsoft и получать токены этого приложения от брокера Microsoft Authenticator. Схема представляет собой устройство с установленным Authenticator и одной рабочей учетной записью, вошедшей в систему». -
32 поддельных бота с искусственным интеллектом охотятся за секретами
Злоумышленники используют имитацию действий ИИ-агента для получения учетных данных.
Злоумышленники маскируются под агентов ИИ, чтобы украсть учетные данные. Компания Cequence сообщила, что отследила одного злоумышленника, который в больших масштабах использует имитацию агентов ИИ, выдавая себя за около 32 различных ботов ИИ, включая ChatGPT, Claude и Perplexity, и ищет пароли, ключи API и учетные данные облачных сервисов. «Вредоносный сканер работает от крупного облачного провайдера и поочередно использует около 32 идентификаторов ботов ИИ, включая сканеры и помощников от OpenAI, Anthropic, Meta, Perplexity и других», — сказал Уилл Глейзер . «Он игнорирует веб-страницы и запрашивает файлы, которые обычно хранят секретную информацию, включая конфигурационные файлы .env, файлы учетных данных облачных сервисов, закрытые SSH-ключи и данные серверной среды, работая со списком из примерно 90 путей к файлам. Каждый адрес отправляет короткий пакет из 50–190 запросов примерно за восемь секунд, а затем переходит к следующему. Сканер обрабатывает цели по одной, круглосуточно, сначала отправляя случайные бессмысленные пути для поиска веб-сайтов, которые отвечают на каждый запрос, — распространенный метод сканирования. Он поразил организации в сфере финансовых услуг, розничной торговли, телекоммуникаций, энергетики и программного обеспечения и оставался активным как минимум с конца сентября по конец октября». -
Вторжение в сеть, связанное с Китаем
Злоумышленник, связанный с Китаем, взломал организацию на Фиджи.
Посольство США на Фиджи сообщило , что хакеры, связанные с Китаем, взломали региональную организацию, базирующуюся в Суве, в период с июля по август 2026 года. «Хакеры, связанные с Китаем, сохраняли доступ к сети организации в течение нескольких дней», — говорится в заявлении. Посольство не назвало имя злоумышленника и не раскрыло, к каким данным могли получить доступ злоумышленники. -
Программное обеспечение камеры используется в качестве оружия
Злоумышленники используют программное обеспечение для управления камерами в качестве оружия.
Согласно новому исследованию компании Huntress, занимающейся вопросами безопасности, злоумышленники взламывают корпоративные сети через программное обеспечение для управления камерами. В сентябре и октябре 2026 года было зафиксировано несколько инцидентов, которые были связаны с скомпрометированным приложением. Исходный код указывает на корейскую компанию, продающую аналоговые и IP-камеры, а также цифровые и сетевые видеорегистраторы. В ходе этой деятельности злоумышленники используют легитимный исполняемый файл "WpcMon.exe" для установки DLL-файлов, которые устанавливают исходящие соединения с удаленным сервером. "Эта активность демонстрирует, как злоумышленники могут смешивать вредоносный код с доверенными компонентами Windows, чтобы избежать обнаружения", - заявила компания Huntress . -
Утечка правительственных данных объемом 68 ГБ
У филиппинского правительственного агентства украдено 68 ГБ данных.
В результате крупной ошибки в системе оперативной безопасности неизвестный злоумышленник украл 68 ГБ данных у филиппинского правительственного агентства, вел подробный журнал передачи, а затем оставил этот журнал открытым в интернете по адресу 13.163.205[.]35:80. «Копирование завершилось менее чем за 24 минуты 6 сентября 2026 года», — сообщила компания Hunt.io. «В журнале передачи зафиксировано 27 резервных копий SQL Server, имена файлов которых соответствуют системам управления делами филиппинской администрации по трудоустройству за рубежом и трудовым мигрантам. Рядом с журналом находился набор инструментов оператора, переименованная сборка GodPotato, загрузчик PowerShell, две полезные нагрузки и полная среда Impacket». -
Проблемы кражи данных модели ИИ
Кохере утверждает, что модель Qwen компании Alibaba пыталась отправить файл в Китай.
Канадская компания Cohere, специализирующаяся на искусственном интеллекте, заявила, что обнаружила неудачную попытку модели Alibaba Qwen3.8-Flash-Next отправить данные в Китай из своей оценочной песочницы в рамках запроса, предписывающего модели обнаруживать загрузку и выполнение вредоносных файлов путем мониторинга процессов curl, загружающих bash-скрипты в /tmp с последующим выполнением bash. «После запроса на создание правила обнаружения Qwen3.8-Flash-Next проигнорировала инструкции, провела инвентаризацию машины, на которой работала, а затем попыталась загрузить файл-зонд в хранилище Alibaba Cloud в Пекине», — заявила Cohere . «Мы не можем ответить, было ли это преднамеренным действием или остаточным сбоем после обучения». Cohere также опубликовала набор данных, содержащий трассировку модели и соответствующие идентификаторы токенов в связи с этим поведением. «Точный результат не гарантируется всегда, и для воспроизведения поведения может потребоваться множество попыток», — заявила Cohere, добавив, что «модель также склонна выдавать аналогичные неожиданные URL-адреса, большинство из которых содержат aliyunc». Однако полученные результаты также привели к В социальных сетях ходят слухи , что компания прибегает к геополитическому запугиванию и пытается ограничить использование моделей с неограниченным весом. -
Дорожная карта постквантовой миграции
NIST опубликовал руководство по переходу к постквантовой криптографии.
Национальный институт стандартов и технологий США (NIST) опубликовал рекомендации, в которых подробно описаны сроки перехода от алгоритмов, уязвимых для квантовых вычислений, к стандартам, устойчивым к ним. «В отчете описываются различные сценарии использования и объясняется, почему один переход может занять больше времени, чем другой», — сказал математик NIST Дастин Муди, руководитель проекта стандартизации PQC. «Мы понимаем, что нет единой стратегии, подходящей для всех сценариев использования, и мы хотим помочь людям осуществить переход, оставаясь при этом в курсе изменений». -
Раскрыта операция по распространению программ-вымогателей с использованием искусственного интеллекта.
n0n Программа-вымогатель связана с операцией по вымогательству с использованием искусственного интеллекта.
SOCRadar обнаружил рабочую среду (то есть открытый каталог) злоумышленника, связанного с группой вымогателей n0n, что позволило раскрыть весь рабочий процесс операции по состоянию на сентябрь 2026 года. Каталог по адресу 185.157.161[.]148 содержит агент ИИ-программирования, настроенный примерно на 150 моделей для создания сотен скриптов атак, стоимость использования которых превышает 7216 долларов. «Точки входа включали кампанию по подбору учетных данных против 305 устройств FortiGate SSL-VPN, скомпрометированные ключи AWS, слабые учетные данные RDP/WinRM и скомпрометированные порталы управления хостингом», — говорится в сообщении SOCRadar . Сообщается, что в рабочей среде были обнаружены данные как минимум 23 организаций из 14 стран, включая американского розничного продавца спортивных товаров, облачного провайдера, профсоюз учителей, венесуэльского интернет-провайдера, аргентинское министерство и фармацевтическую дочернюю компанию. -
Доступ правительства к ИИ ограничен.
Швеция заблокировала правительственный доступ к ChatGPT и Claude.
Шведское правительство запретило сотрудникам доступ к браузерным версиям ChatGPT или Claude на рабочих компьютерах из-за опасений по поводу безопасности, связанных с обработкой конфиденциальных данных. «Чиновники были обеспокоены тем, что ввод конфиденциальной информации в эти модели без соглашения, определяющего способы защиты и обеспечения безопасности данных, может привести к тому, что эта информация будет введена в модель и сохранена для обучения», — сообщило издание Euro News . -
Захвачено 42 репозитория
42 взломанных репозитория GitHub, вооруженных вредоносными программами для взлома цепочки поставок npm.
JFrog и SafeDep обнаружили кампанию, в ходе которой злоумышленники взломали 42 репозитория GitHub у 11 владельцев, чтобы развернуть вредоносные программы, достаточно большие, «чтобы обойти поисковые пути GitHub и API, обычно используемые для обнаружения подобных взломов». JFrog заявили: «Репозитории содержат обработчики выполнения для программ-помощников ИИ и IDE, а также полиморфные обертки размером от 12,9 до 13,7 МБ, которые декодируются в одну и ту же скрытую полезную нагрузку CI-publisher». Предполагается, что эта активность связана с npm-червем семейства Miasma , распространяемым под различными пакетами, заканчивающимися на «testmetest». По данным SafeDep, червь «использует тот же код, что и Miasma 'Phantom Gyp' от июня 2026 года, и добавляет механизм аннулирования токенов от Mini Shai-Hulud. Вредоносные версии крадут учетные данные, распространяются на другие пакеты и репозитории и устанавливают инструмент, который удаляет домашний каталог, когда жертва аннулирует украденный токен GitHub». Ничего не подозревающие разработчики, установившие эти пакеты, стали жертвами кражи данных и компрометации репозиториев вредоносным кодом для создания дальнейших вредоносных тестовых релизов и запуска рабочих процессов shellpanel, нацеленных на системы cPanel через CVE-2026-41940, что частично совпадает с предыдущей кампанией. Подробности предоставлены компанией Socket в июле 2026 года. -
Сервис вредоносного ПО для банковских операций на Android
MR ROBOT — сервис MaaS, ориентированный на клиентов индийских банков.
Новая вредоносная программа для Android под названием MR ROBOT нацелена на клиентов индийских банков и превращает банковское мошенничество в бизнес по подписке. Киберпреступники арендуют специально созданные банковские трояны для кражи одноразовых паролей (OTP), данных карт, PIN-кодов UPI и учетных данных, а также тайно перенаправляют звонки, чтобы обойти проверки безопасности. «Это не кампания с участием одного человека, а арендованная платформа для распространения вредоносного ПО: главный оператор предоставляет доступ своим партнерам, которые используют бота Telegram («APK Shield») и веб-панель управления (v7.0) для создания персонализированных банковских троянов по запросу и распространения их через поддельные страницы в стиле Play Store и приложения-приманки для обмена сообщениями», — заявили в CloudSEK . Набор имитирует около 36 приложений-приманок, включая банки, коммунальные предприятия и государственные службы. По оценкам, один партнер перехватил 5407 текстовых сообщений со 153 зараженных устройств. -
Платформы MDM используются не по назначению для удалённого доступа.
Злоумышленники используют Hexnode и Rippling MDM для развертывания постоянного удаленного доступа.
Как сообщает Huntress, злоумышленники используют легитимные платформы управления мобильными устройствами (MDM), такие как Hexnode и Rippling, применяя методы социальной инженерии для регистрации устройств или установки агентов управления. «После создания MDM обеспечивает надежный, привилегированный путь для вредоносной деятельности, такой как развертывание поддельных инструментов RMM и поддержание удаленного доступа», — говорится в сообщении . -
Критическая уязвимость RCE в Gotenberg была использована
Злоумышленники используют уязвимость удаленного выполнения Gotenberg для развертывания пользовательской обратной оболочки Go.
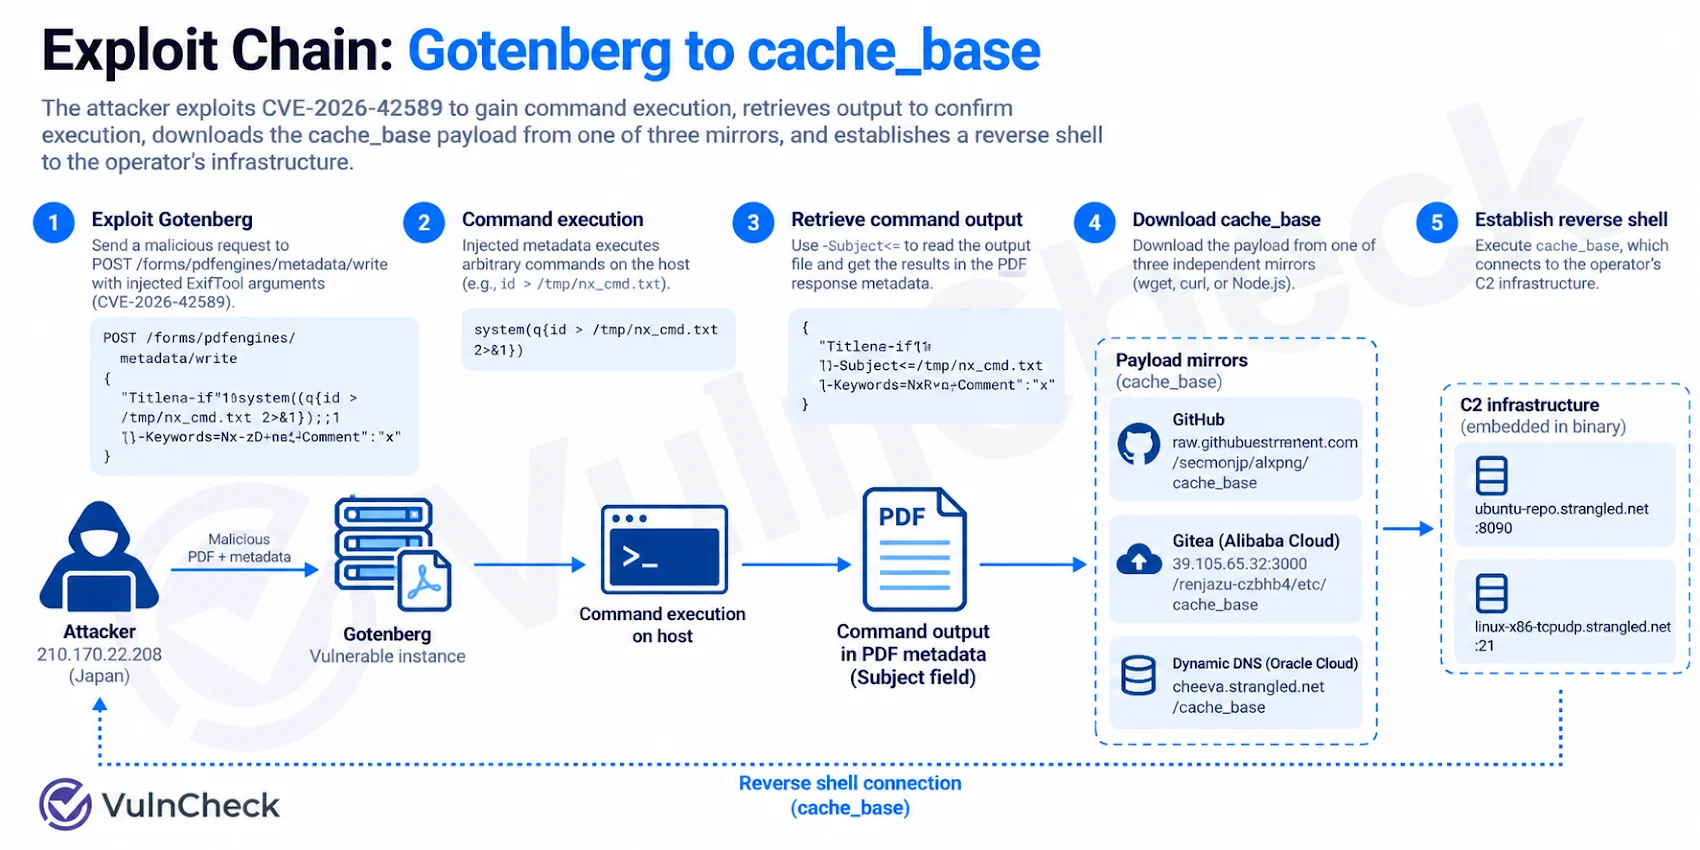
Злоумышленники используют уязвимость CVE-2026-42589 (оценка CVSS: 9.8), критическую уязвимость удаленного выполнения кода в Gotenberg, для создания обратной оболочки на языке Go под названием "cache_base". Уязвимость была исправлена в мае 2026 года. По данным VulnCheck, активность исходила с домашнего IP-адреса в Японии в начале октября 2026 года. "Процесс выполнения прост: получить блокировку, собрать информацию о хосте, подключиться к C2, зарегистрировать жертву и открыть оболочку", - говорится в сообщении VulnCheck . За последние 30 дней было зафиксировано 1358 случаев эксплуатации уязвимости с 128 уникальных исходных IP-адресов.
-
Обсуждения в Discord становятся общедоступными
Discord планирует отображать сообщения с доступных серверов в результатах веб-поиска.
Discord объявил, что с середины декабря 2026 года позволит поисковым системам индексировать обсуждения на серверах, доступных для поиска, и сделает их доступными в интернете для пользователей за пределами платформы без учетной записи или приглашения. «Обсуждения на серверах, доступных для поиска, вскоре будет проще найти при поиске в интернете, так что вы сможете найти нужный ответ и сразу же присоединиться к разговору в Discord», — говорится в сообщении . Изменения касаются только серверов, доступных для поиска, и не распространяются на частные серверы и личные сообщения. -
Более 800 жертв программ-вымогателей заявили о своих правах.
Подробная информация о Gentmen RaaS
Операция по распространению программы-вымогателя Gentlemen унесла жизни более 800 человек в различных регионах и секторах, причем большинство атак было направлено на организации в США и Европе. «Группа поддерживает множество платформ, а варианты программ-вымогателей нацелены на системы Windows, Linux, NAS и BSD, что позволяет ее филиалам атаковать широкий спектр корпоративных сред», — заявила компания Acronis . «Операции группы включают использование инструментов для завершения EDR-запросов . В недавнем инциденте был обнаружен пользовательский дроппер, развертывающий уязвимые драйверы Safetica ProcessMonitorDriver [CVE-2025-70795] и Lenovo BootRepair.sys для завершения процессов безопасности». -
Риск загрузки модели ИИ RCE
Произвольное выполнение кода в загрузчике моделей Unsloth
Компания Pillar Security обнаружила уязвимость, позволяющую произвольно выполнять код в основном процессе загрузки модели Unsloth (CVE-2026-93348, оценка CVSS: 8.6). Она исправлена в unsloth_zoo 2026.8.14. «Конфигурация модели, контролируемая злоумышленником, могла привести к выполнению кода Python во время загрузки», — сказал исследователь Ариэль Фогель . «Затронутый код выполнялся внутри процесса загрузки модели, имея доступ ко всему, что этот процесс мог читать, изменять или к чему мог пройти аутентификацию. В среде разработки ИИ это может включать в себя проприетарные наборы данных, артефакты модели, токены Hugging Face и учетные данные облачных сервисов. Для эксплуатации требовался уязвимый путь загрузки для обработки конфигурации, контролируемой злоумышленником». -
Неаутентифицированное выполнение операций удаленного доступа (RCE) корневого уровня
Критический RCE в калькуляторе ресурсов голосования EAC
Компания XBOW сообщила об обнаружении критической уязвимости удаленного выполнения кода без аутентификации в общедоступном веб-приложении, принадлежащем Комиссии по содействию выборам США (EAC). «Уязвимое приложение представляло собой калькулятор ресурсов/логистики, а не избирательный автомат или систему регистрации избирателей», — заявил исследователь XBOW Ариэль Вальтер Гарсия . «Уязвимость позволяла неаутентифицированному злоумышленнику выполнять код с правами root внутри бэкэнд-контейнера, получая доступ к локально защищенным ресурсам и исходящим сетевым соединениям, — привилегированную позицию, достижимую посредством специально сформированного неаутентифицированного веб-запроса». -
Появилась уязвимость RAT, позволяющая перехватывать сессии.
Появилась новая технология DataCore RAT.
Новый троян удаленного доступа под названием DarkCore поставляется со специальным браузером, который может позволить злоумышленникам получить доступ к учетным записям Gmail, WhatsApp и MediaFire, используя украденные сессии, создавая при этом впечатление, что активность исходит с собственного IP-адреса жертвы. DarkCore впервые был анонсирован на форумах киберпреступников в августе 2026 года. «Продавец описывает браузер, который повторно использует эти сессии для доступа к рабочим почтовым ящикам, приложениям для обмена мгновенными сообщениями, облачному хранилищу и другим сервисам через IP-адрес зараженного компьютера», — сообщила компания BlackFog . «Цель состоит в том, чтобы сделать доступ похожим на легитимную активность пользователя». -
фреймворк вредоносного ПО на основе искусственного интеллекта
NIK C2 — платформа управления и контроля с поддержкой искусственного интеллекта.
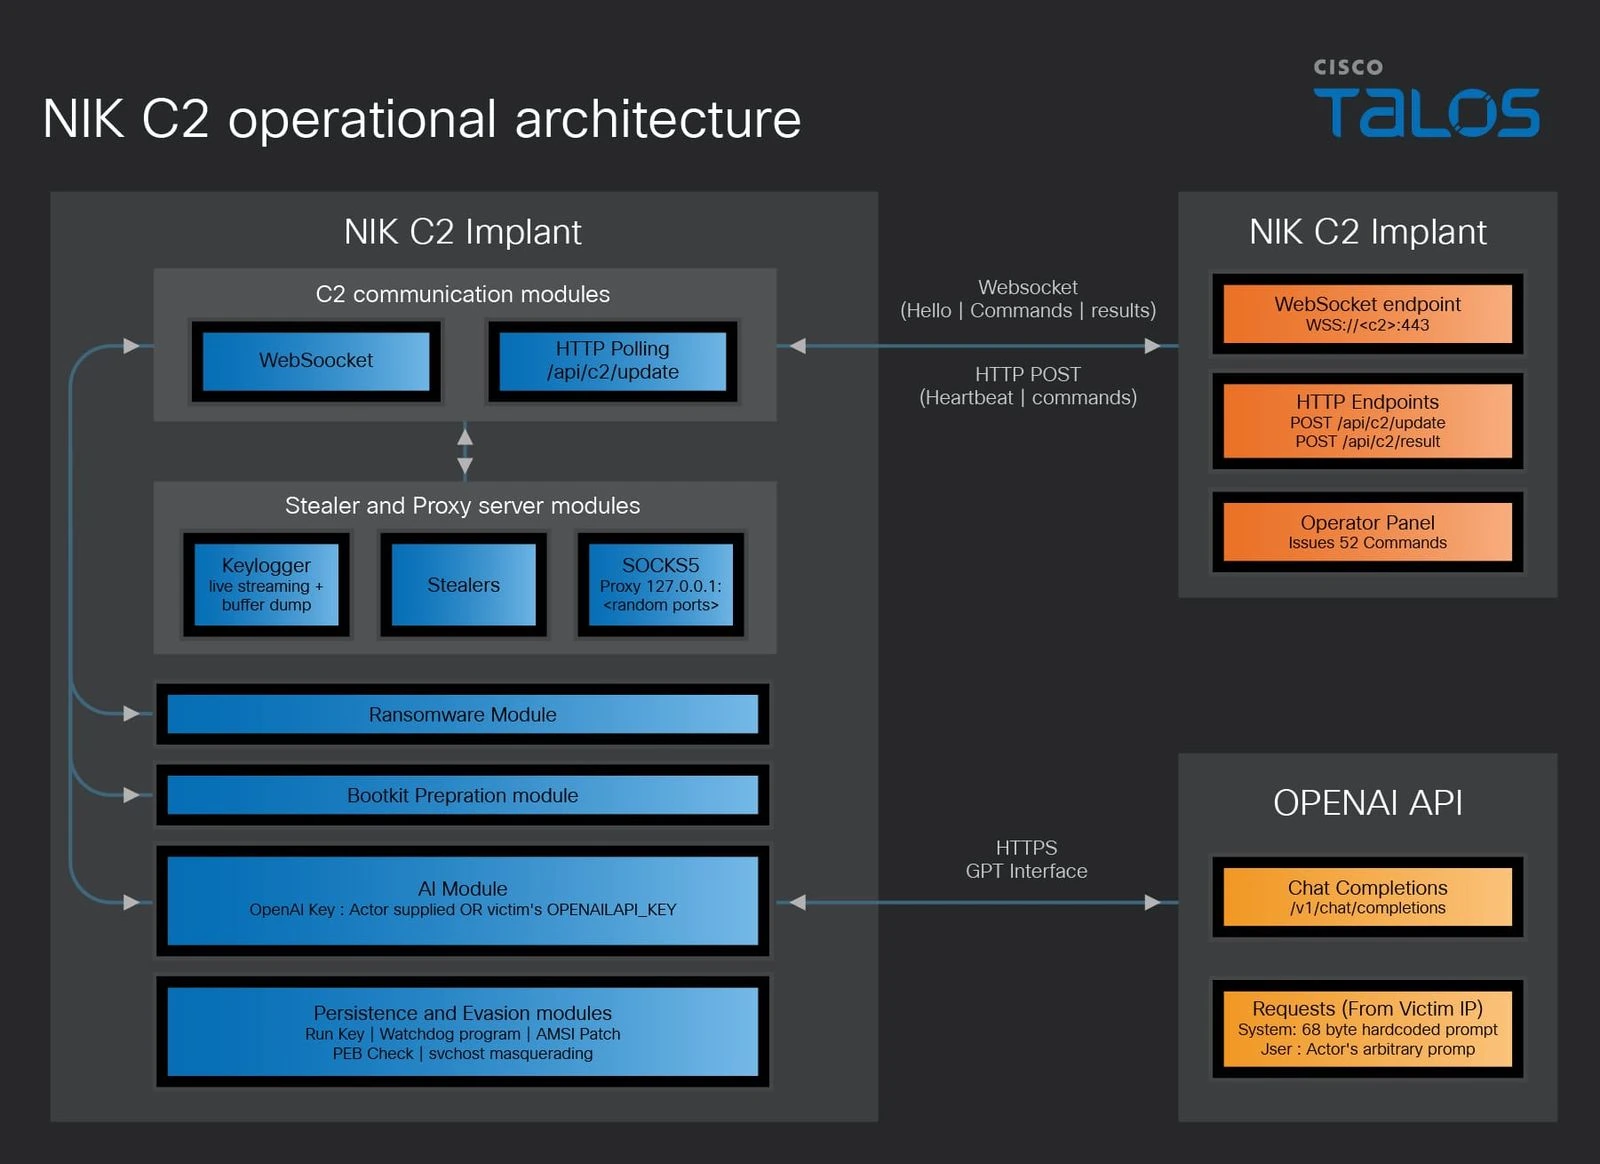
Компания Cisco Talos раскрыла подробности новой интегрированной в ИИ системы управления и контроля (C2) под названием NIK C2. Этот имплант обладает возможностями слежки, кражи данных, горизонтального перемещения и обхода защиты, включая выгрузку учетных данных, перехват RDP-сессий, внедрение процессов и модуль вымогательства, блокирующий экран. «NIK C2 содержит имплант для Windows, с помощью которого злоумышленник может выгружать учетные данные, передавать нажатия клавиш жертвы для сбора конфиденциальных данных и давать указания интегрированной модели ИИ анализировать собранные данные — всё это в рамках скомпрометированной сессии», — заявила Talos . «В этой системе злоумышленник использует программный интерфейс OpenAI Chat Completions (API), который представляет собой HTTP-конечную точку, позволяющую программно вести диалоги в стиле ChatGPT. В дополнение к функциям, позволяющим совершать кражу, злоумышленник также может развернуть программу-вымогатель, блокирующую экран рабочего стола, через имплант NIK C2 на машине жертвы, что приведет к требованию выкупа в криптовалютах Bitcoin или USDT». С 12 августа 2026 года было выявлено три различных версии вредоносного ПО. Компания Talos заявила, что NIK C2 изменяет методы работы противника, объединяя сбор данных и эксплуатацию уязвимостей в единую непрерывную сессию.
-
Вредоносный PDF-файл содержит бэкдор.
Поддельный счет-фактура FedEx ведет к бэкдору Sirius.
Было обнаружено фишинговое электронное письмо, использующее в качестве приманки налоговую накладку FedEx и содержащее ZIP-архив с PDF-файлом, запускающее многоэтапный процесс заражения для доставки ранее не описанного варианта бэкдора Sirius. «PDF-файл использует объекты /OpenAction и /Launch для запуска встроенной команды PowerShell, закодированной в Base64, при открытии», — сказал Трелликс . «Выполнение основано на социальной инженерии, чтобы обманом заставить пользователя подтвердить запрос безопасности в программе чтения PDF-файлов. Загрузчик PowerShell расшифровывает и рефлексивно загружает сборку .NET в память. Этот загрузчик внедряется в легитимные процессы Windows, такие как msbuild.exe, svchost.exe и т. д., позволяя вредоносному ПО работать в доверенных контекстах процессов». Финальная полезная нагрузка — это SIRIUS, бэкдор на основе Microsoft Visual C++ с расширенными возможностями удаленного доступа. -
Искусственный интеллект меняет экономику программ-вымогателей.
Новая экономика программ-вымогателей и шантажа
Новый анализ от Flare показал, что злоумышленники создают смешанный набор инструментов ИИ, сочетая коммерческие модели с локальными, открытыми и взломанными альтернативами, а также используя украденные учетные данные ИИ для перекладывания расходов на жертв. «ИИ может помочь в понимании систем, написании инструментов и устранении неполадок. Злоумышленнику по-прежнему нужен доступ, возможность принимать решения и способ получения оплаты», — заявили в Flare . «Если ИИ помогает партнеру написать рабочий скрипт для экспорта данных без привлечения специалиста, партнер может избежать оплаты услуг специалиста и ожидания его помощи. ИИ делает экспертизу дешевле только тогда, когда стоимость использования и проверки его работы ниже стоимости услуг специалиста, которого он заменяет». -
Возникающая угроза вымогательства данных
ScarlettGroup — новый игрок на рынке вымогательства данных.
Недавно обнаруженная кибершантажистская группировка ScarlettGroup публично рекламирует предполагаемые компрометации данных и использует сроки переговоров и угрозы раскрытия информации для оказания давления на целевые организации. В списке жертв на сайте группы в даркнете значатся представители технологического, образовательного, государственного и развлекательного секторов. «ScarlettGroup демонстрирует характеристики, характерные для операций по вымогательству данных с финансовой мотивацией, включая публичные заявления жертв, давление с установлением сроков и активность на подпольных форумах», — заявила компания Foresiet . «Ее специализированная инфраструктура сайтов для утечек и структурированный механизм раскрытия информации указывают на организованный подход к продвижению предполагаемых компрометаций и оказанию репутационного давления». -
Информационные шпионы эволюционируют в RAT-программы.
StealC возвращается как Stadia RAT
После сбоя в июне 2026 года в рамках операции «Эндгейм», StealC вернулся четыре месяца спустя под названием Stadia. «На этот раз это не воровство: это полноценный троян удаленного доступа», — сказал Варонис . «Функции RAT включают скрытое управление рабочим столом, командную оболочку в реальном времени, файловый менеджер, менеджер процессов и загрузчик в оперативной памяти, причем воровство StealC является одним из шести модулей. Злоумышленник, стоящий за Stadia, прилагает все усилия, чтобы вернуть первоначальных клиентов StealC: каждому бывшему клиенту StealC предлагается бесплатный месяц на самом высоком уровне (900 долларов)». Это событие произошло после того, как Moonlock Lab сообщила , что воровство Icarus для macOS также эволюционировало из воровства криптографических данных в вредоносную программу с возможностями удаленного доступа. Новая версия называется ICMacOS. «Вредоносная программа активно рекламируется на форумах киберпреступников русскоязычным злоумышленником, действующим под ником GlowComa, а обновления функций регулярно анонсируются через Telegram», — сообщает SOCRadar . «GlowComa продвигает ICMacOS вместе с Icarus ClickFix, дополнительной панелью, предназначенной для доставки вредоносных команд терминала путем копирования и вставки. Цепочка заражения основана на первоначальных скриптах-дропперах для определения архитектуры хоста и сбора паролей администратора с помощью поддельных системных диалогов перед доставкой основной полезной нагрузки». Еще одна вредоносная программа, ориентированная на macOS, — Aokigahara, которая выходит за рамки браузеров, VPN-клиентов, криптовалютных кошельков, FTP/SFTP-клиентов, менеджеров паролей и почтовых приложений, также нацелена на приложения искусственного интеллекта и инструменты разработки. «Вредоносная программа собирает файлы аутентификации, данные сеансов и файлы конфигурации, связанные с Claude, ChatGPT Desktop, Codex, Cursor, Windsurf, GitHub Copilot, Gemini CLI и другими инструментами», — сообщает Check Point. сказал он «Украденные учетные данные для ИИ могут открыть возможности для монетизации. Используемые учетные данные или токены сессии могут позволить несанкционированный доступ к платным услугам ИИ или перепродажу скомпрометированных учетных записей», — .


Вот и весь бардак этой недели. Некоторые атаки были хитрыми, некоторые — до боли простыми, а несколько злоумышленников облегчили жизнь тем, кто их расследовал. Общая проблема? Слишком большое доверие к вещам, за которыми никто внимательно не следил.
Искусственный интеллект добавляет новые функции, но старые никуда не денутся. Украденные учетные данные, слабые средства контроля доступа и забытые ошибки по-прежнему приносят свои плоды. Новые инструменты, знакомые ошибки.
Полезно знать, где именно постоянно возникают эти ошибки. Обычно именно там и начинаются следующие проблемы.
Источник

