



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Злоумышленники используют недавнюю утечку исходного кода Claude Code, применяя поддельные репозитории GitHub для распространения вредоносного ПО Vidar, предназначенного для кражи информации.
Claude Code — это терминальный ИИ-агент от компании Anthropic, предназначенный для выполнения задач программирования непосредственно в терминале и действующий как автономный агент, способный к прямому взаимодействию с системой, обработке вызовов API LLM, интеграции с MCP и работе с постоянной памятью.
31 марта компания Anthropic случайно раскрыла полный исходный код клиентской части нового инструмента через карту исходного кода JavaScript размером 59,8 МБ, случайно включенную в опубликованный npm-пакет.
Утечка содержала 513 000 строк необфусцированного кода TypeScript в 1906 файлах, раскрывая логику оркестрации агента, права доступа, системы выполнения, скрытые функции, детали сборки и внутренние механизмы безопасности.
Раскрытый код был быстро скачан большим количеством пользователей и опубликован на GitHub, где его форкнули тысячи раз.
Согласно отчету компании Zscaler, специализирующейся на облачной безопасности, утечка создала для злоумышленников возможность распространить программу-похититель информации Vidar среди пользователей, искавших утечку кода Клода.
Исследователи обнаружили, что вредоносный репозиторий GitHub, опубликованный пользователем «idbzoomh», разместил поддельную утечку информации и рекламировался как имеющий «разблокированные корпоративные функции» и не имеющий ограничений по использованию.
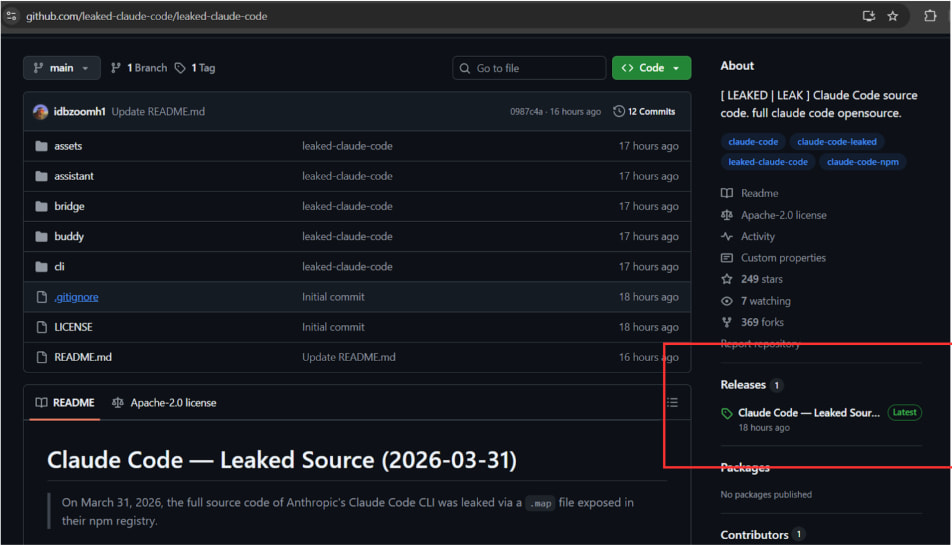
Источник: Zscaler
Чтобы привлечь как можно больше трафика к фейковой утечке, репозиторий оптимизирован для поисковых систем и отображается в числе первых результатов поиска Google по запросам типа «утечка кода Клода».
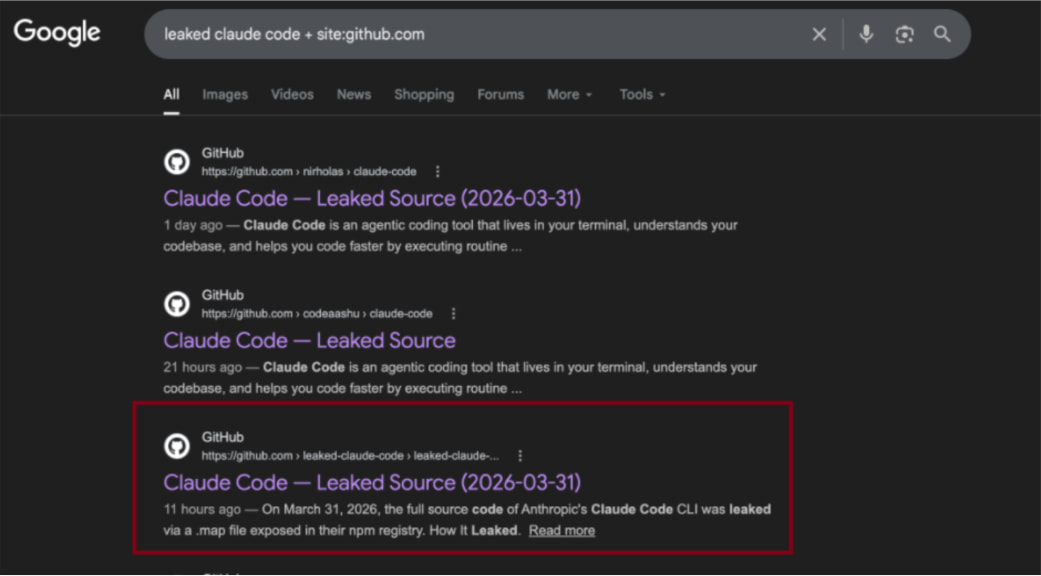
Источник: Zscaler
По словам исследователей, любопытные пользователи скачивают 7-Zip-архив, содержащий исполняемый файл на Rust под названием ClaudeCode_x64.exe. При запуске загрузчик развертывает Vidar , стандартный инструмент для кражи информации, а также инструмент проксирования сетевого трафика GhostSocks.
Компания Zscaler обнаружила, что вредоносный архив часто обновляется, поэтому в будущих версиях могут быть добавлены другие полезные нагрузки.
Исследователи также обнаружили второй репозиторий GitHub с идентичным кодом, но в нем вместо кнопки «Скачать ZIP-архив» отображается неработающая на момент анализа кнопка. Zscaler предполагает, что им управляет тот же злоумышленник, который, вероятно, экспериментирует со стратегиями распространения.
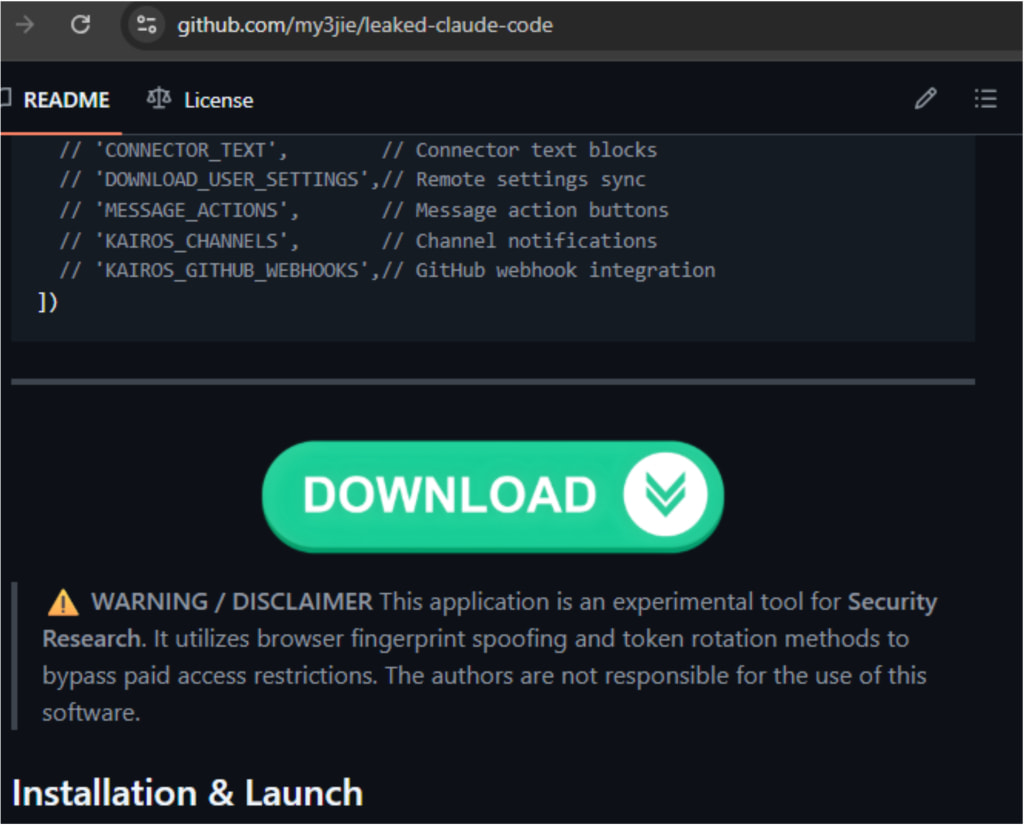
Второй репозиторий GitHub связан с тем же злоумышленником.
Источник: Zscaler
Несмотря на средства защиты платформы, GitHub часто использовался для распространения вредоносных программ, замаскированных различными способами.
В ходе кампаний в конце 2025 года злоумышленники атаковали неопытных исследователей или киберпреступников, используя репозитории, которые, как утверждалось, содержали демонстрационные эксплойты (PoC) для недавно обнаруженных уязвимостей.
Исторически сложилось так, что злоумышленники быстро использовали широко освещаемые события в надежде на получение выгодных компроматов.

