



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Серьезная уязвимость, затрагивающая несколько версий MongoDB и получившая название MongoBleed (CVE-2025-14847), активно используется злоумышленниками, и более 80 000 потенциально уязвимых серверов находятся в открытом доступе в сети Интернет.
Доступен общедоступный эксплойт и сопутствующие технические подробности, демонстрирующие, как злоумышленники могут использовать уязвимость для удаленного извлечения секретов, учетных данных и других конфиденциальных данных с незащищенного сервера MongoDB.
Уязвимости присвоен рейтинг серьезности 8,7, и она рассматривается как «критическое исправление», а патч для экземпляров с самостоятельным размещением доступен с 19 декабря.
Утечка эксплойтов раскрывает секреты
Уязвимость MongoBleed связана с тем, как сервер MongoDB обрабатывает сетевые пакеты, используемые библиотекой zlib для сжатия данных без потерь.
Исследователи из Ox Security объясняют , что проблема вызвана тем, что MongoDB возвращает объем выделенной памяти при обработке сетевых сообщений вместо длины распакованных данных.
Злоумышленник может отправить некорректно сформированное сообщение, заявив о большем размере после декомпрессии, что заставит сервер выделить больший буфер памяти и передать клиенту данные из оперативной памяти, содержащие конфиденциальную информацию.
Утечка секретной информации таким образом может включать в себя учетные данные, ключи API и/или облачных сервисов, токены сессий, персональные данные, внутренние журналы, конфигурации, пути и данные, связанные с клиентами.
Поскольку декомпрессия сетевых сообщений происходит до этапа аутентификации, злоумышленнику, использующему уязвимость MongoBleed, не требуются действительные учетные данные.
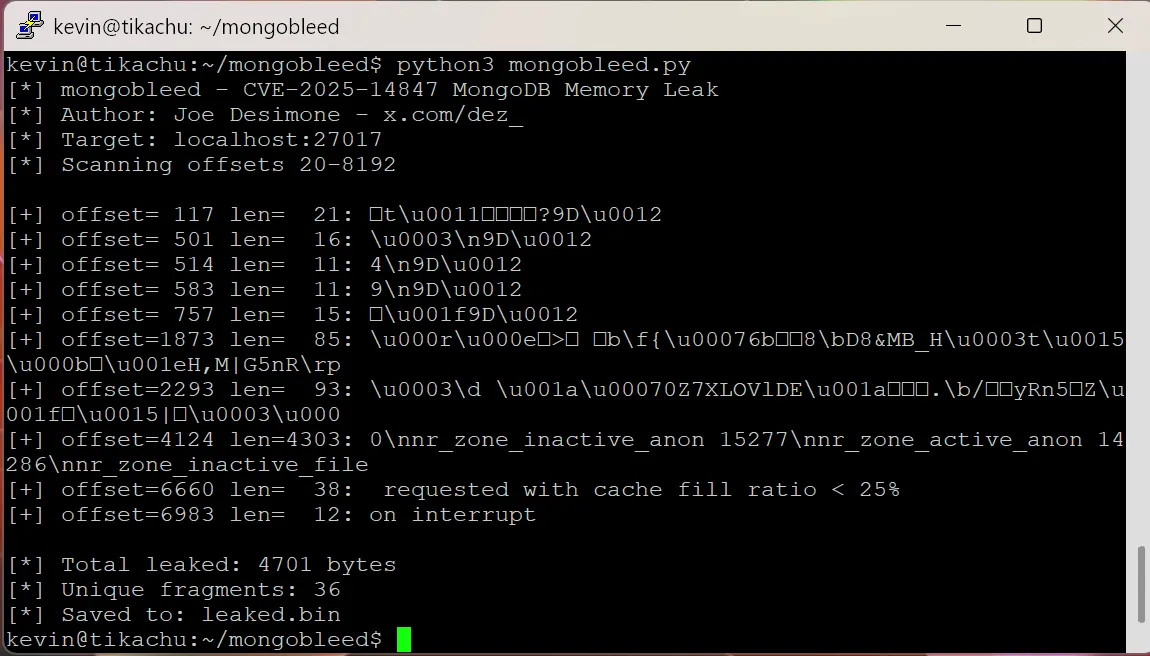
Публичная уязвимость, выпущенная в качестве подтверждения концепции (PoC) под названием "MongoBleed" исследователем безопасности Elastic Джо Десимоном , специально создана для утечки конфиденциальных данных из памяти.
Исследователь в области безопасности Кевин Бомонт утверждает , что код эксплойта PoC является действительным и требует лишь «IP-адреса экземпляра MongoDB, чтобы начать извлекать из памяти такие данные, как пароли к базам данных (которые представляют собой открытый текст), секретные ключи AWS и т. д.».
Источник: Кевин Бомонт
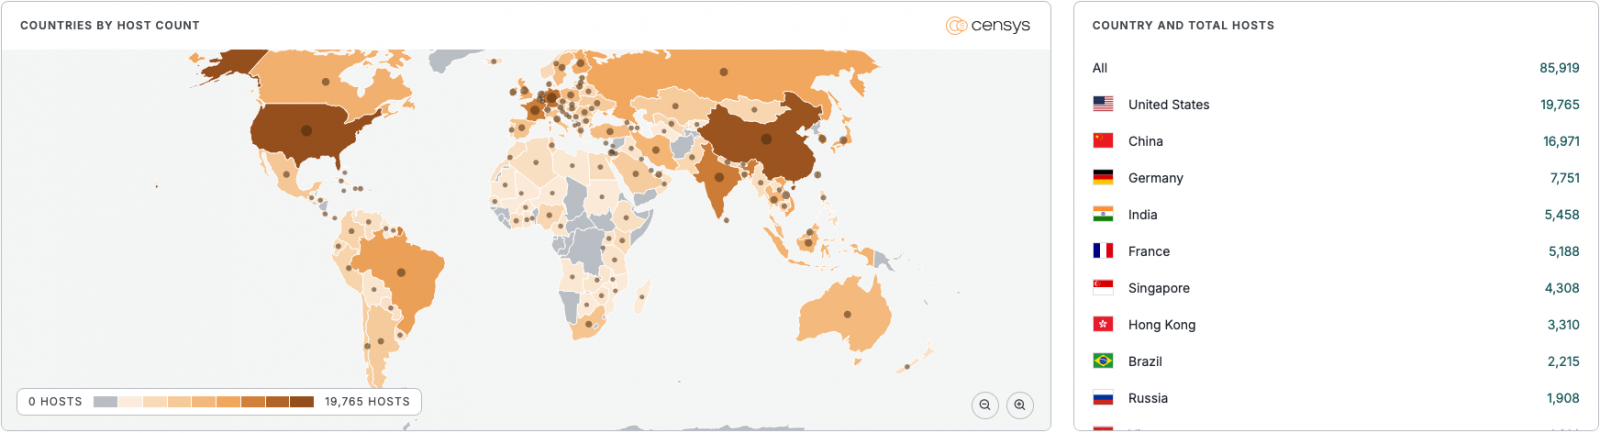
находилось более 87 000 потенциально уязвимых экземпляров MongoDB . Согласно данным платформы Censys для обнаружения подключенных к интернету устройств, по состоянию на 27 декабря в открытом доступе в интернете
В Соединенных Штатах было зафиксировано почти 20 000 серверов MongoDB, за ними следуют Китай с почти 17 000 и Германия с чуть менее 8 000.
Источник: Censys
Эксплуатация и обнаружение
Влияние на всю облачную среду также представляется значительным, поскольку данные телеметрии с платформы облачной безопасности Wiz показали, что 42% видимых систем «имеют как минимум один экземпляр MongoDB в версии, уязвимой для CVE-2025-14847».
Исследователи Wiz отмечают, что наблюдаемые ими случаи включали как внутренние ресурсы, так и общедоступные. Компания заявляет , что обнаружила эксплуатацию уязвимости MongoBleed (CVE-2025-14847) в реальных условиях и рекомендует организациям уделить первостепенное внимание обновлению.
Хотя эти данные не подтверждены, некоторые злоумышленники утверждают, что использовали уязвимость MongoBleed при недавнем взломе онлайн-платформы Range Six Siege от Ubisoft .
Соучредитель Recon InfoSec Эрик Капуано предупреждает, что установка патчей — это лишь часть решения проблемы MongoBleed, и советует организациям также проверять наличие признаков компрометации.
Вчера в своем блоге исследователь описал метод обнаружения, который включает в себя поиск «исходного IP-адреса с сотнями или тысячами подключений, но без событий метаданных».
Однако Капуано предупреждает, что обнаружение основано на имеющемся в настоящее время демонстрационном коде эксплойта, и что злоумышленник может модифицировать его, чтобы включить поддельные метаданные клиента или снизить скорость эксплуатации.
Флориан Рот — создатель сканера THOR APT и тысяч правил YARA — использовал исследования Капуано для создания MongoBleed Detector — инструмента, который анализирует журналы MongoDB и выявляет потенциальные возможности эксплуатации уязвимости CVE-2025-14847.
Безопасные инструменты сжатия без потерь
Компания MongoDB устранила уязвимость MongoBleed десять дней назад, настоятельно рекомендовав администраторам обновиться до безопасной версии (8.2.3, 8.0.17, 7.0.28, 6.0.27, 5.0.32 или 4.4.30).
Поставщик предупреждает, что уязвимость MongoBleed (CVE-2025-14847) затрагивает большой список версий MongoDB, включая как устаревшие версии, выпущенные еще в конце 2017 года, так и версии, выпущенные в ноябре 2025 года:
- MongoDB 8.2.0–8.2.3
- MongoDB 8.0.0–8.0.16
- MongoDB 7.0.0–7.0.26
- MongoDB 6.0.0–6.0.26
- MongoDB 5.0.0–5.0.31
- MongoDB 4.4.0 – 4.4.29
- Все версии MongoDB Server v4.2
- Все версии сервера MongoDB v4.0
- Все версии сервера MongoDB v3.6
Компания MongoDB заявляет, что обходного пути для этой уязвимости нет. Если переход на новую версию невозможен, поставщик рекомендует клиентам отключить сжатие zlib на сервере и предоставляет инструкции по этому поводу.
К безопасным альтернативам для сжатия данных без потерь относятся Zstandard (zstd) и Snappy (ранее Zippy), поддерживаемые компаниями Meta и Google соответственно.

