



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Многочисленные злоумышленники, как спонсируемые государством, так и преследующие финансовые цели, используют уязвимость высокой степени опасности CVE-2025-8088 в WinRAR для получения первоначального доступа и доставки различных вредоносных программ.
Проблема безопасности заключается в уязвимости обхода пути, которая использует альтернативные потоки данных (ADS) для записи вредоносных файлов в произвольные места. Злоумышленники использовали это в прошлом для внедрения вредоносного ПО в папку автозагрузки Windows, обеспечивая его сохранение после перезагрузки.
Исследователи из компании ESET, занимающейся кибербезопасностью, обнаружили уязвимость и в начале августа 2025 года сообщили, что связанная с Россией группа RomCom использовала ее в атаках нулевого дня.
В сегодняшнем отчете Google Threat Intelligence Group (GTIG) говорится, что эксплуатация уязвимостей началась еще 18 июля 2025 года и продолжается по сей день как со стороны поддерживаемых государством шпионских группировок, так и со стороны киберпреступников более низкого уровня, движимых финансовыми мотивами.
«Цепочка эксплойтов часто включает в себя сокрытие вредоносного файла внутри ADS или файла-приманки внутри архива».
«Хотя пользователь обычно просматривает в архиве поддельный документ, например PDF-файл, существуют также вредоносные рекламные записи, некоторые из которых содержат скрытую полезную нагрузку, а другие представляют собой фиктивные данные», — объясняют исследователи Google .
При открытии WinRAR извлекает полезную нагрузку ADS, используя обход каталогов, и часто размещает файлы LNK, HTA, BAT, CMD или скрипты, которые выполняются при входе пользователя в систему.
Среди спонсируемых государством киберпреступников, которые, по данным исследователей Google, используют уязвимость CVE-2025-8088, следующие:
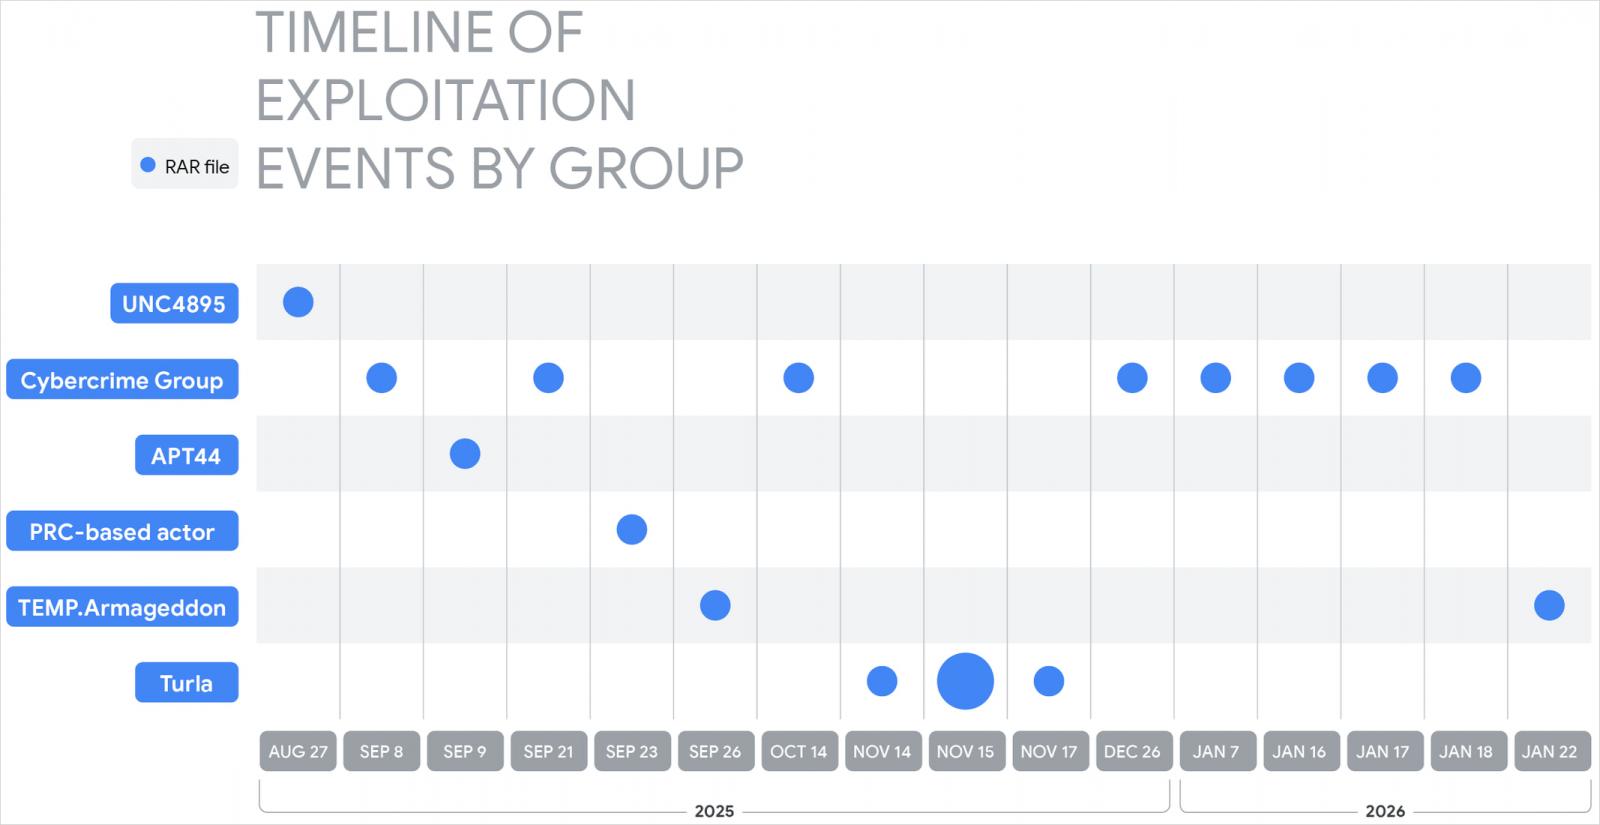
- UNC4895 (RomCom/CIGAR) распространяет NESTPACKER (Snipbot) посредством целевого фишинга среди украинских воинских частей.
- APT44 (FROZENBARENTS) использует вредоносные LNK-файлы и украиноязычные поддельные файлы для последующей загрузки.
- TEMP.Armageddon (CARPATHIAN) размещает загрузчики HTA в папках автозагрузки (работа продолжается до 2026 года).
- Компания Turla (SUMMIT) распространяет вредоносный пакет STOCKSTAY, используя темы, связанные с украинской армией.
- Связанные с Китаем злоумышленники используют этот эксплойт для распространения POISONIVY, распространяемого в виде BAT-файла, который загружает дополнительные полезные нагрузки.
Источник: Google
Компания Google также зафиксировала, что лица, движимые финансовыми мотивами, используют уязвимость обхода пути в WinRAR для распространения распространенных инструментов удаленного доступа и программ для кражи информации, таких как XWorm и AsyncRAT, бэкдоров, управляемых ботами Telegram, и вредоносных банковских расширений для браузера Chrome.
Считается, что все эти злоумышленники получили рабочие эксплойты от специализированных поставщиков, таких как компания, использующая псевдоним «zeroplayer», которая в июле прошлого года рекламировала эксплойт для WinRAR.
Тот же злоумышленник в прошлом году также продавал множество высокоэффективных эксплойтов, включая предполагаемые уязвимости нулевого дня для выхода из песочницы Microsoft Office, удаленного выполнения кода в корпоративных VPN, повышения привилегий в локальной среде Windows и обхода решений безопасности (EDR, антивирус), продавая их по ценам от 80 000 до 300 000 долларов.
В Google отмечают, что это отражает коммерциализацию разработки эксплойтов, которая имеет решающее значение в жизненном цикле кибератак, снижая сложности и неудобства для злоумышленников и позволяя им быстро атаковать незащищенные системы.

