



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
А также удалённо внедрить в чат вредоносный документ.
Исследователь кибербезопасности Джон Джексон обнаружил , что недостатки приложения позволяют злоумышленнику просмотреть удалённые вложения в сообщениях.
В ходе эксперимента выяснилось, что мессенджер Signal сохраняет все отправленные вложения в каталоге «C:\Users\foo\AppData\Roaming\Signal\attachments.noindex\*\». Если пользователь удаляет вложение из чата, то оно автоматически удаляется из каталога. Но если на сообщение с вложением кто-то ответил, то удалённое изображение остаётся в каталоге в открытом виде.
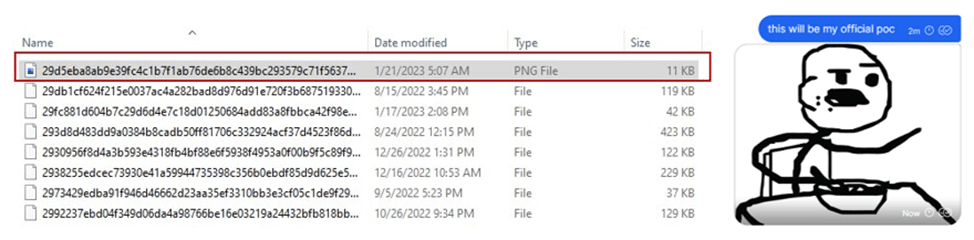
Другими словами, злоумышленнику, который может получить доступ к этим файлам, даже не нужно будет их расшифровывать. Кроме того, в папке нет регулярной очистки кэша, поэтому неудаленные файлы просто лежат в этой папке в незашифрованном виде.
Более того, киберпреступник может подменить хранящийся в кэше файл. Однако, он не заменится у собеседников автоматически, так как каждый клиент Signal Desktop имеет свой локальный кэш. Если жертва после подмены файла перешлёт существующую ветку в другие чаты, то в ней окажется уже изменённое вложение, а не исходное.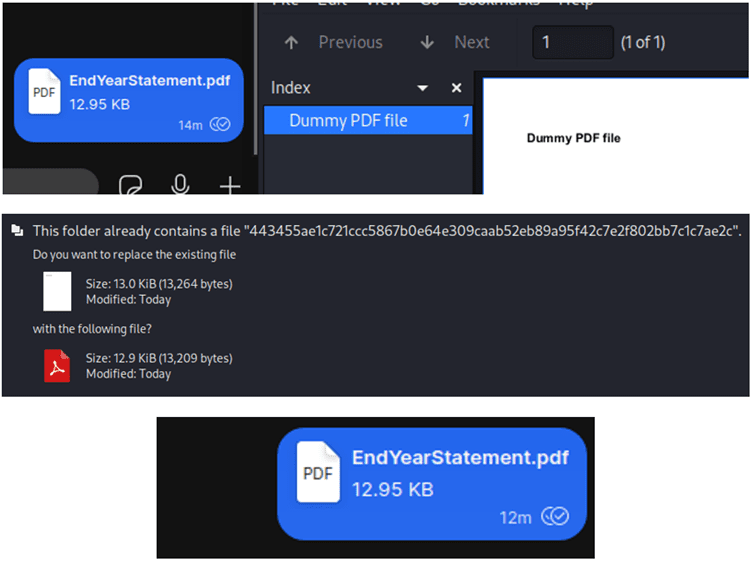
Перейдя в папку «attachments.noindex» на машине жертвы, нужно сделать копию файла, в которую можно внедрить вредоносный шеллкод. При копировании имени файла PDF перезаписывается вредоносным PDF, который выглядит как исходный файл жертвы. При отправке документа жертва увидит то же имя файла и превью, но этот PDF уже содержит вредоносное ПО.
Уязвимостям были присвоены идентификаторы CVE-2023-24068 и CVE-2023-24069 . На данный момент оценка и дополнительная информация о недостатках неизвестна.
Подробнее: https://www.securitylab.ru/news/536047.php
Исследователь кибербезопасности Джон Джексон обнаружил , что недостатки приложения позволяют злоумышленнику просмотреть удалённые вложения в сообщениях.
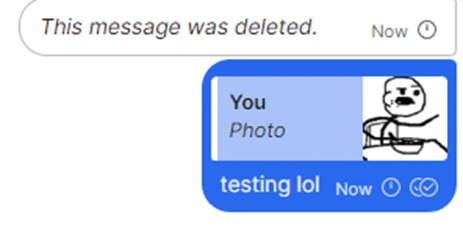
В ходе эксперимента выяснилось, что мессенджер Signal сохраняет все отправленные вложения в каталоге «C:\Users\foo\AppData\Roaming\Signal\attachments.noindex\*\». Если пользователь удаляет вложение из чата, то оно автоматически удаляется из каталога. Но если на сообщение с вложением кто-то ответил, то удалённое изображение остаётся в каталоге в открытом виде.
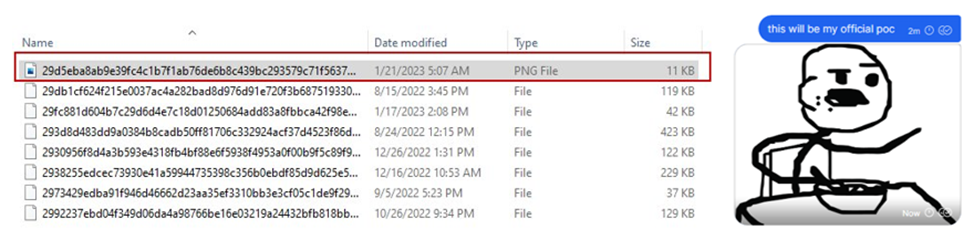
После отправки в чате изображение сохраняется в каталоге как обычный файл, но его можно просмотреть, изменив расширение на «.png».
Другими словами, злоумышленнику, который может получить доступ к этим файлам, даже не нужно будет их расшифровывать. Кроме того, в папке нет регулярной очистки кэша, поэтому неудаленные файлы просто лежат в этой папке в незашифрованном виде.
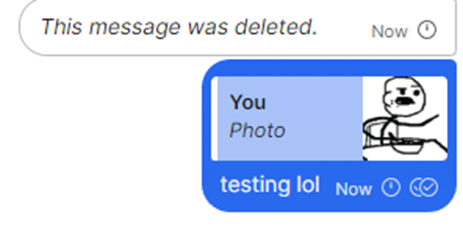
Удалённое вложение отобразилось в ответе на сообщение
Более того, киберпреступник может подменить хранящийся в кэше файл. Однако, он не заменится у собеседников автоматически, так как каждый клиент Signal Desktop имеет свой локальный кэш. Если жертва после подмены файла перешлёт существующую ветку в другие чаты, то в ней окажется уже изменённое вложение, а не исходное.
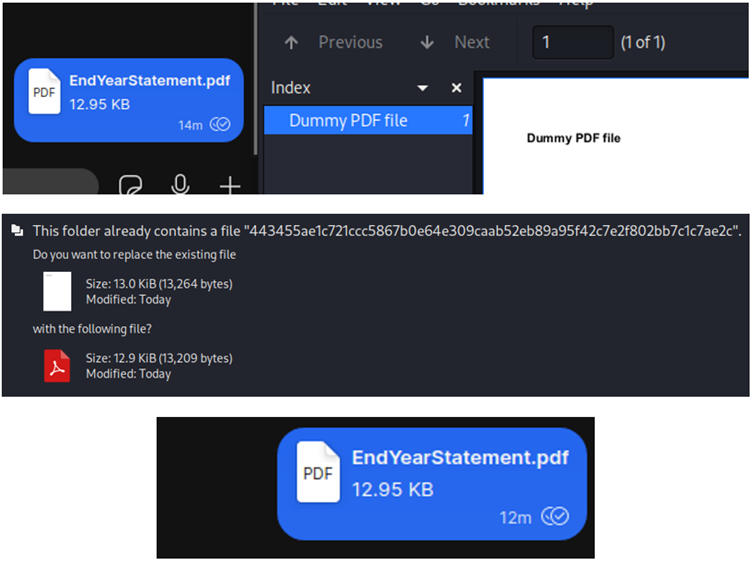
Хакер заменил исходный файл «EndYearStatement» на вредоносный файл. При отправке в чате заражённый документ называется так же, как и исходный файл.
Перейдя в папку «attachments.noindex» на машине жертвы, нужно сделать копию файла, в которую можно внедрить вредоносный шеллкод. При копировании имени файла PDF перезаписывается вредоносным PDF, который выглядит как исходный файл жертвы. При отправке документа жертва увидит то же имя файла и превью, но этот PDF уже содержит вредоносное ПО.
Уязвимостям были присвоены идентификаторы CVE-2023-24068 и CVE-2023-24069 . На данный момент оценка и дополнительная информация о недостатках неизвестна.
Подробнее: https://www.securitylab.ru/news/536047.php

