



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Специалисты считают, что недавно исправленные уязвимости в SimpleHelp Remote Monitoring and Management (RMM) используются злоумышленниками для получения первоначального доступа к сетям компаний.
Уязвимости CVE-2024-57726, CVE-2024-57727 и CVE-2024-57728 позволяют загружать и выгружать файлы, а также повышать привилегии до уровня администратора. Эти проблемы были недавно обнаружены исследователями из компании Horizon3, после чего разработчики SimpleHelp выпустили патчи и исправленные версии 5.5.8, 5.4.10 и 5.3.9.
Как теперь сообщают аналитики Arctic Wolf, свежими багами, похоже, уже начали пользоваться злоумышленники. Направленная на серверы SimpleHelp кампания началась примерно через неделю после того, как специалисты Horizon3 публично раскрыли информацию о проблемах.
Аналитики Arctic Wolf объясняют, что процесс SimpleHelp Remote Access.exe был запущен в фоновом режиме еще до атаки. То есть ранее SimpleHelp уже был установлен на устройствах для предоставления удаленной поддержки.
Первым признаком компрометации стало взаимодействие клиента SimpleHelp на целевом устройстве с посторонним сервером SimpleHelp. Судя по всему, для этого атакующие использовали уязвимости в SimpleHelp, чтобы получить контроль над клиентом, или задействовали украденные учетные данные.
Проникнув в организацию, атакующие выполняли команды типа net и nltest, чтобы собрать информацию, включая список учетных записей, группы, общие ресурсы и контроллеры домена, а также проверить подключение к Active Directory.
По словам экспертов, это выглядело как обычные шаги, предшествующие повышению привилегий и боковому перемещению. Однако вредоносная сессия прервалась до того, как удалось выяснить, что хакеры планировали делать дальше.
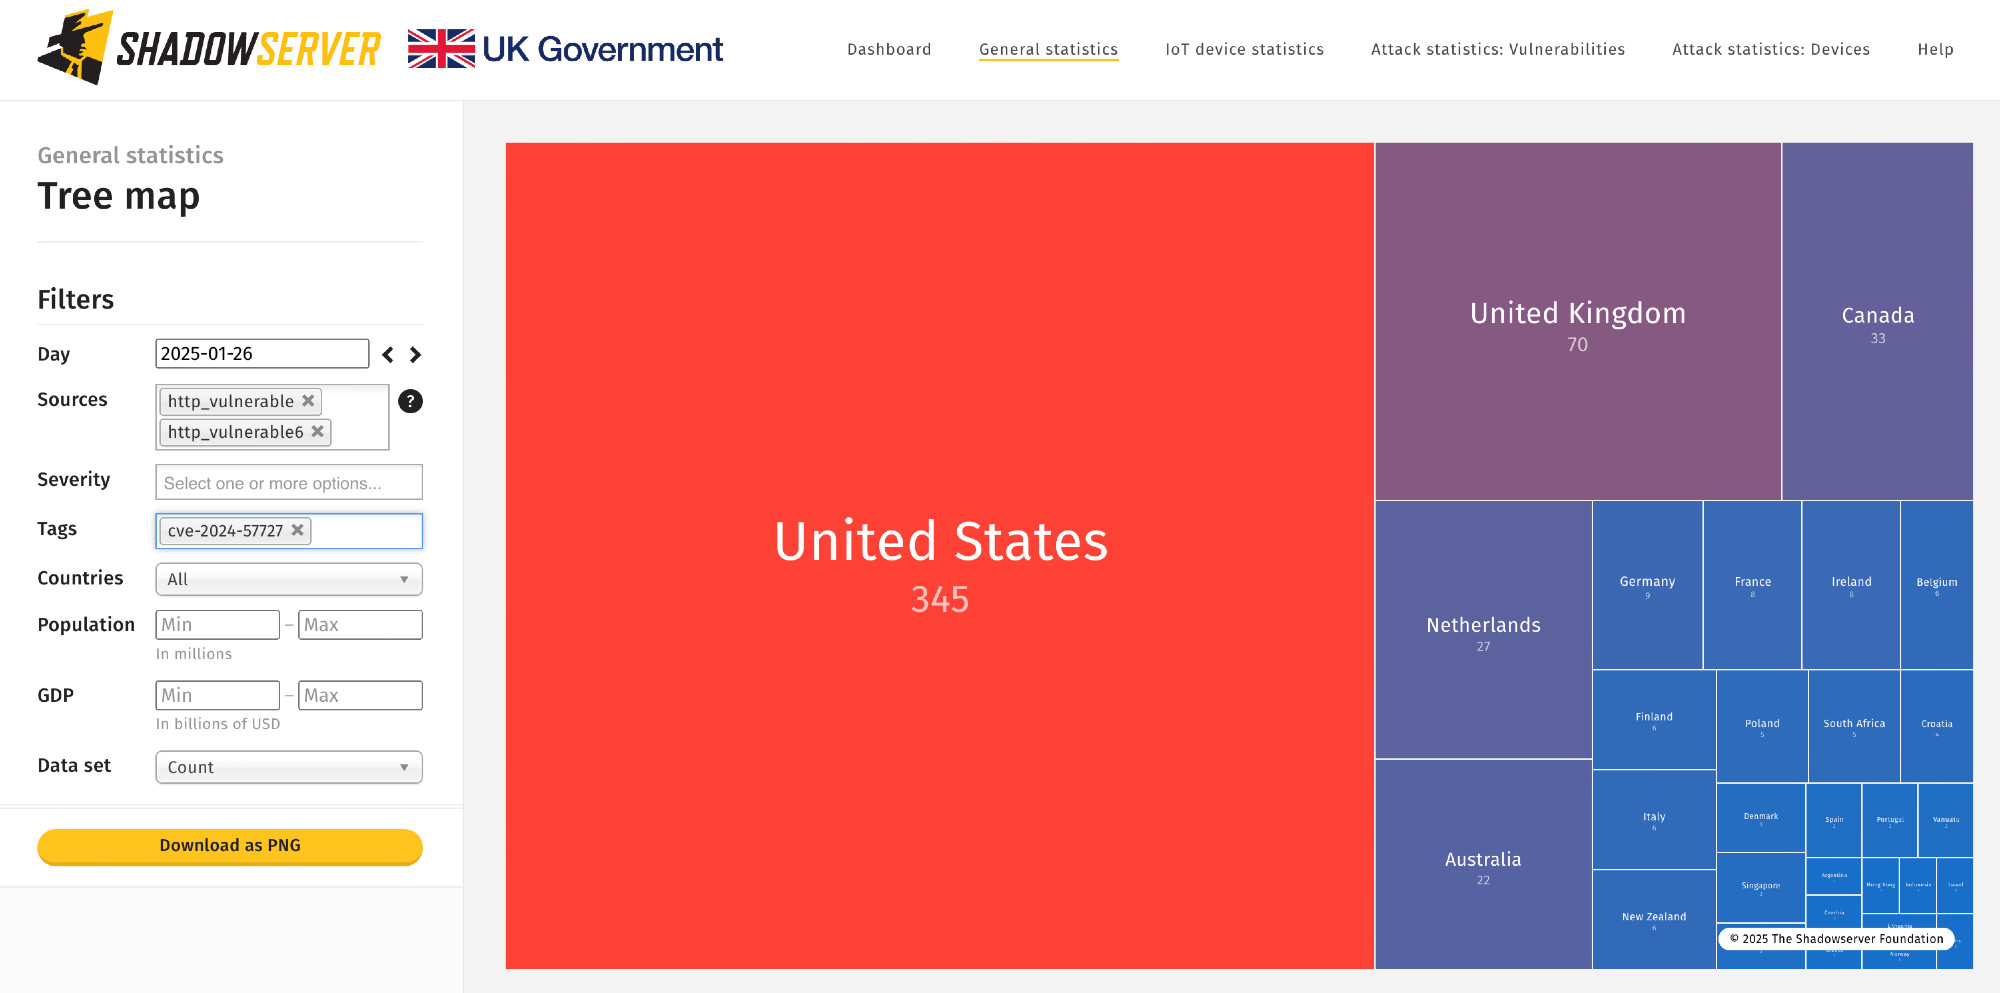
По информации Shadowserver Foundation, в настоящее время в сети доступны около 580 уязвимых экземпляров SimpleHelp, большинство из которых (345) находятся в США.
Уязвимости CVE-2024-57726, CVE-2024-57727 и CVE-2024-57728 позволяют загружать и выгружать файлы, а также повышать привилегии до уровня администратора. Эти проблемы были недавно обнаружены исследователями из компании Horizon3, после чего разработчики SimpleHelp выпустили патчи и исправленные версии 5.5.8, 5.4.10 и 5.3.9.
Как теперь сообщают аналитики Arctic Wolf, свежими багами, похоже, уже начали пользоваться злоумышленники. Направленная на серверы SimpleHelp кампания началась примерно через неделю после того, как специалисты Horizon3 публично раскрыли информацию о проблемах.
«Хотя пока не подтверждено, что именно недавно раскрытые уязвимости связаны с наблюдаемой кампанией, Arctic Wolf настоятельно рекомендует обновить серверное ПО SimpleHelp до последних исправленных версий», — предупреждают исследователи.
Аналитики Arctic Wolf объясняют, что процесс SimpleHelp Remote Access.exe был запущен в фоновом режиме еще до атаки. То есть ранее SimpleHelp уже был установлен на устройствах для предоставления удаленной поддержки.
Первым признаком компрометации стало взаимодействие клиента SimpleHelp на целевом устройстве с посторонним сервером SimpleHelp. Судя по всему, для этого атакующие использовали уязвимости в SimpleHelp, чтобы получить контроль над клиентом, или задействовали украденные учетные данные.
Проникнув в организацию, атакующие выполняли команды типа net и nltest, чтобы собрать информацию, включая список учетных записей, группы, общие ресурсы и контроллеры домена, а также проверить подключение к Active Directory.
По словам экспертов, это выглядело как обычные шаги, предшествующие повышению привилегий и боковому перемещению. Однако вредоносная сессия прервалась до того, как удалось выяснить, что хакеры планировали делать дальше.
По информации Shadowserver Foundation, в настоящее время в сети доступны около 580 уязвимых экземпляров SimpleHelp, большинство из которых (345) находятся в США.


