



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Злоумышленники атакуют бизнес-аккаунты TikTok в рамках фишинговой кампании, которая препятствует анализу вредоносных страниц ботами безопасности.
Бизнес-аккаунты TikTok могут стать мишенью из-за высокого потенциала их использования в рекламных кампаниях, мошенничестве с рекламой и распространении вредоносного контента.
Компания Push Security, специализирующаяся на обнаружении и реагировании на угрозы в браузерах, связывает эту кампанию с аналогичной кампанией, задокументированной в прошлом году, которая была направлена на аккаунты Google Ad Manager.
Ранее TikTok использовался для распространения вредоносного ПО, крадущего информацию, посредством вредоносных видеороликов, а также для мошенничества с криптовалютой через фальшивые рекламные акции . Бизнес-аккаунты TikTok идеально подходят для таких целей благодаря расширенному охвату аудитории и воспринимаемой легитимности.
В отчете, предоставленном BleepingComputer, компания Push Security сообщает , что жертв заманивают на фишинговые страницы, размещенные на серверах Cloudflare и зарегистрированные 24 марта через NiceNIC — регистратора, который, по мнению исследователей кибербезопасности, часто используется для киберпреступной деятельности.
Компания Push Security не смогла определить первоначальный механизм доставки, но полагает, что злоумышленник использует метод, аналогичный тому, который наблюдался в сообщениях Sublime Security .
Первоначальная ссылка перенаправляет на легитимный URL-адрес хранилища Google, блокирует ботов с помощью проверки Cloudflare Turnstile, а затем перенаправляет на вредоносные страницы.
Домены имеют похожие имена и размещены в одном и том же хранилище Google Storage:
- welcome.careerscrews[.]com
- welcome.careerstaffer[.]com
- welcome.careersworkflow[.]com
- welcome.careerstransform[.]com
- welcome.careersupskill[.]com
- welcome.careerssuccess[.]com
- welcome.careersstaffgrid[.]com
- welcome.careersprogress[.]com
- welcome.careersgrower[.]com
- welcome.careersengage[.]com
- welcome.careerscrews[.]com
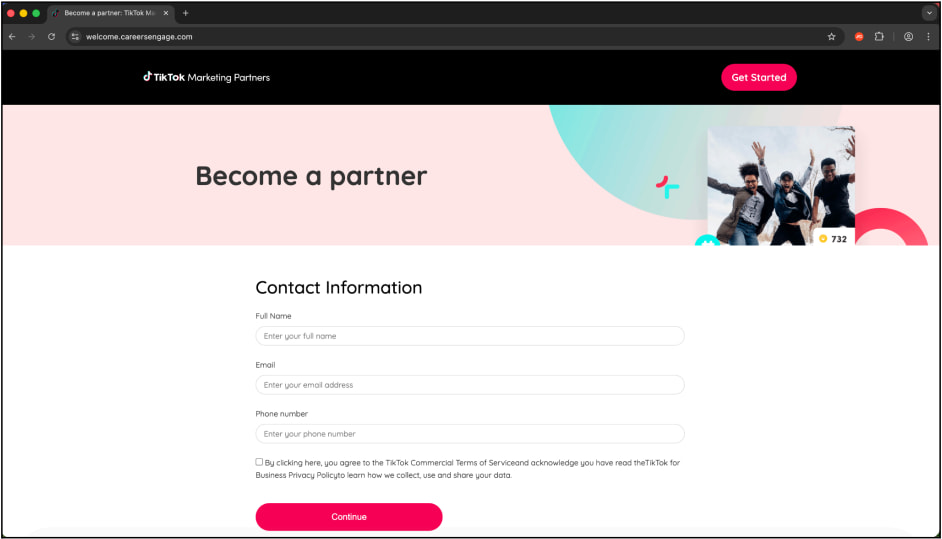
Источник: Push Security
После этого шага жертвам отображается поддельная страница входа в систему, представляющая собой обратный прокси-сервер, предназначенный для перехвата учетных данных и сессионных файлов cookie и их передачи злоумышленнику.
Поскольку страница выступает в качестве посредника между законным пользователем и сервисом, злоумышленник может взломать учетные записи даже при активной двухфакторной аутентификации (2FA).
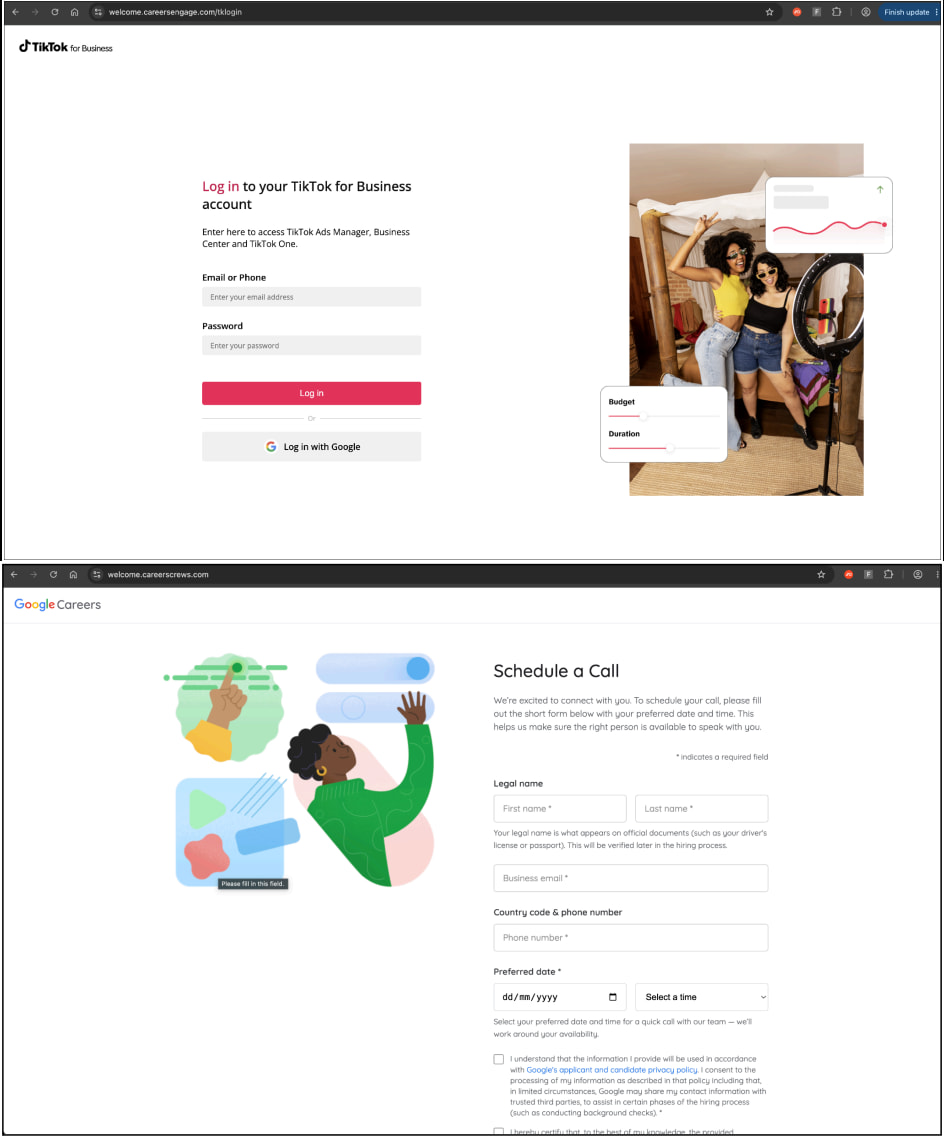
Фишинговые страницы, оформленные в стиле TikTok (вверху) и Google (внизу).
Источник: Push Security
Компания Push Security также отмечает, что владельцы бизнес-аккаунтов часто входят в TikTok через сервис единого входа (SSO) Google. «Это означает, что любой, кто использует Google для входа в свой аккаунт TikTok, фактически рискует тем, что оба аккаунта, используемые для распространения рекламы, будут скомпрометированы одновременно».
Пользователям следует проявлять крайнюю осторожность в отношении подозрительных приглашений и предложений о работе и никогда не доверять ссылкам, отправленным от неизвестных контактов. Всегда проверяйте домен перед вводом учетных данных и используйте пароли для защиты ценных учетных записей.

