



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Специалисты ReversingLabs нашли подозрительный пакет в репозитории NuGet. Исследователи считают, что он был нацелен на пользователей, работающих с инструментами китайской компании, специализирующейся на производстве промышленного и цифрового оборудования.
Пакет под названием SqzrFramework480 был опубликован 24 января 2024 года пользователем под ником zhaoyushun1999, и за прошедшие месяцы его успели загрузить почти 3000 раз.
Исследователи пишут, что не обнаружили других пакетов с подобным поведением, однако они полагают, что эта кампания могла использоваться для промышленного шпионажа в системах, оснащенных камерами, системами машинного зрения и роботизированными руками.
Судя по всему, SqzrFramework480 связан с китайской компанией Bozhon Precision Industry Technology Co., Ltd., о чем свидетельствует использование ее логотипа в качестве иконки пакета.
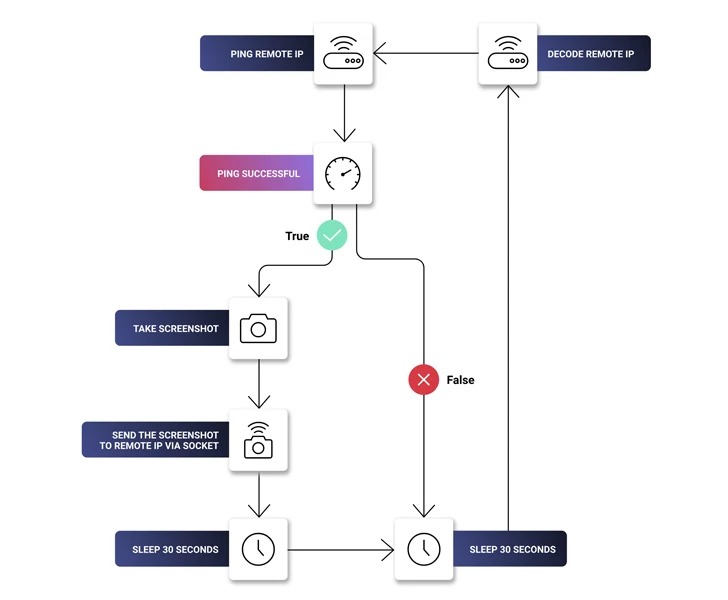
Библиотека содержит DLL-файл SqzrFramework480.dll, который обладает функцией создания скриншотов, пингует удаленный IP-адрес каждые 30 секунд (до успешного завершения операции), а также может передавать скриншоты через сокет, созданный и подключенный к указанному IP-адресу.
Точные мотивы авторов SqzrFramework480 неизвестны, но злоумышленники часто прибегают к сокрытию вредоносного кода безвредных на первый взгляд программах. Впрочем, исследователи допускают, что здесь возможно и более безобидное объяснение. Например, утечка пакета произошла по вине разработчика или третьей стороны, сотрудничающей с Bozhon.
Пакет под названием SqzrFramework480 был опубликован 24 января 2024 года пользователем под ником zhaoyushun1999, и за прошедшие месяцы его успели загрузить почти 3000 раз.
Исследователи пишут, что не обнаружили других пакетов с подобным поведением, однако они полагают, что эта кампания могла использоваться для промышленного шпионажа в системах, оснащенных камерами, системами машинного зрения и роботизированными руками.
Судя по всему, SqzrFramework480 связан с китайской компанией Bozhon Precision Industry Technology Co., Ltd., о чем свидетельствует использование ее логотипа в качестве иконки пакета.
Библиотека содержит DLL-файл SqzrFramework480.dll, который обладает функцией создания скриншотов, пингует удаленный IP-адрес каждые 30 секунд (до успешного завершения операции), а также может передавать скриншоты через сокет, созданный и подключенный к указанному IP-адресу.
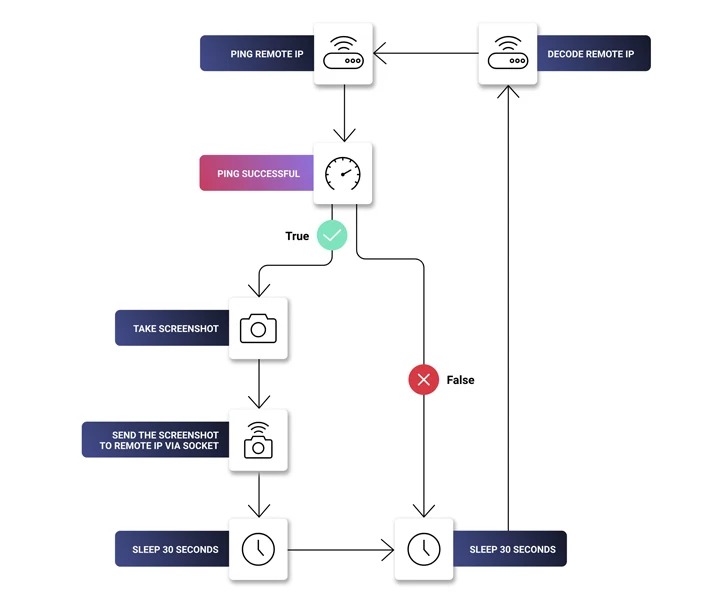
Также отмечается, что использование сокетов для кражи данных уже наблюдалось в других вредоносных кампаниях. Например, ранее эксперты находили вредоносный пакет nodejs_net_server в репозитории npm, который действовал также.«Ни одно из этих действий не является однозначно вредоносным. Однако в совокупности они настораживают. Пинг служит для проверки того, активен ли сервер для эксфильтрации данных», — объясняют специалисты.
Точные мотивы авторов SqzrFramework480 неизвестны, но злоумышленники часто прибегают к сокрытию вредоносного кода безвредных на первый взгляд программах. Впрочем, исследователи допускают, что здесь возможно и более безобидное объяснение. Например, утечка пакета произошла по вине разработчика или третьей стороны, сотрудничающей с Bozhon.
Как бы то ни было, в настоящее время пакет уже недоступен в NuGet, и сообщается, что его содержимое нарушало Terms of Use.«Они могут даже объяснить кажущееся вредоносным поведение непрерывного захвата экрана: вероятно, это способ, который разработчик использовал для передачи изображения с камеры на основную рабочую станцию», — пишут в ReversingLabs, но отмечают, что это довольно необычный и неэффективный способ переноса данных с камеры в другую систему.

