



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
В январе хакеры украли адреса электронной почты и другую личную информацию из 1,4 миллиона учетных записей, взломав системы автоматизированной инвестиционной платформы Betterment.
Компания Betterment предлагает сочетание автоматизированных инвестиционных инструментов и услуг финансового консультирования и считается пионером в американском секторе «робо-консультирования». В общей сложности эта финтех-компания управляет активами на сумму 65 миллиардов долларов для более чем миллиона клиентов.
Хотя компания Betterment не раскрыла общее количество пострадавших, сервис уведомлений о утечках данных Have I Been Pwned проанализировал украденные данные и заявил, что в результате утечки были раскрыты данные 1 435 174 учетных записей , включая адреса электронной почты, имена и данные о географическом местоположении.
В число скомпрометированных данных также входят даты рождения, физические адреса, номера телефонов, информация об устройстве, географическое местоположение работодателей и должности.
10 января компания Betterment сообщила , что злоумышленники также рассылали мошеннические электронные письма, замаскированные под рекламные акции компании, получив доступ к некоторым ее системам в результате атаки с использованием методов социальной инженерии. Они пытались заманить целевых клиентов в мошенническую схему с вознаграждением, которое, как утверждалось, утроит сумму криптовалюты, отправленной на контролируемые злоумышленниками биткоин- и эфириум-кошельки.
«Это не настоящее предложение, и его следует игнорировать. Если вы перешли по ссылке в уведомлении о предложении, это не поставило под угрозу безопасность вашей учетной записи Betterment», — предупредила компания Betterment . «Несанкционированный доступ был устранен, и на данный момент у нас нет никаких сведений о том, что у неавторизованного лица был доступ к учетным записям клиентов Betterment».
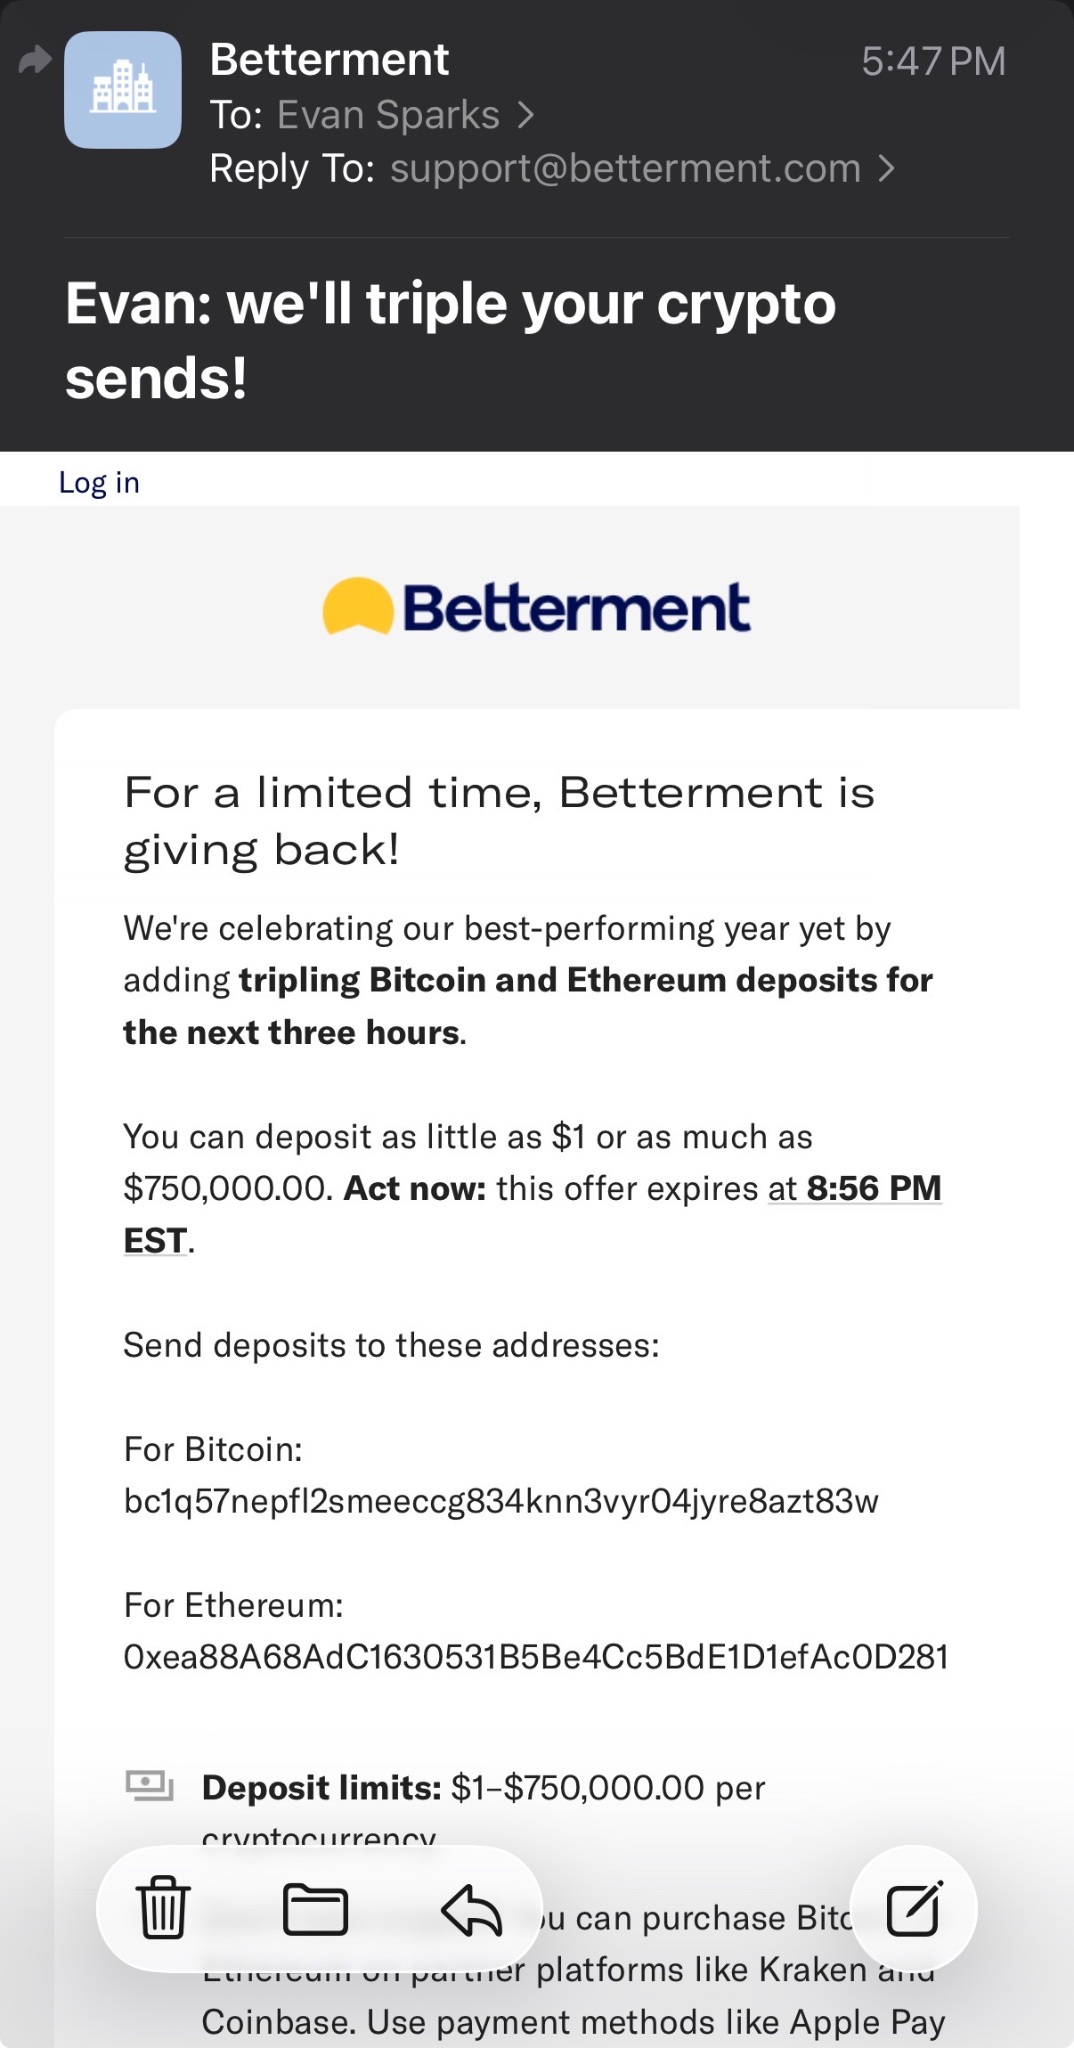
Фальшивая праздничная акция Betterment ( Эван Спаркс )
После того, как 13 января BleepingComputer сообщило о том, что компания Betterment подверглась распределенной DDoS-атаке и вымогательству, она подтвердила, что периодические сбои в работе веб-сайта и мобильного приложения были вызваны DDoS-атакой, но пока не предоставила никакой информации о попытке вымогательства.
Ранее на этой неделе компания Betterment опубликовала еще одно заявление, в котором говорилось, что последующее криминалистическое расследование, проведенное в сотрудничестве с компанией по кибербезопасности CrowdStrike, показало, что в результате взлома ни один из клиентских аккаунтов не был скомпрометирован.
«Наше криминалистическое расследование, проведенное при поддержке компании CrowdStrike, специализирующейся на кибербезопасности, подтвердило, что в результате инцидента 9 января никакие учетные записи клиентов, пароли или данные для входа в систему не были скомпрометированы», — заявила компания.
«Наш анализ по-прежнему указывает на то, что основное влияние на конфиденциальность оказала определенная контактная информация клиентов, включая имена и адреса электронной почты. В ряде случаев контактная информация была связана с другой информацией о клиентах, такой как физические адреса, номера телефонов или даты рождения».
Представитель компании Betterment пока не ответил на вопросы, заданные изданием BleepingComputer после инцидента.

