



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Возможно, вы уже слышали подобные истории о фишинге : обычный, осторожный пользователь на мгновение расслабился.
Возможно, жертва была осторожна по натуре, часто получала предупреждения о мошенничестве от своего технически подкованного мужа и в целом скептически относилась к нежелательным сообщениям. Однако убедительное текстовое сообщение с требованием оплаты неоплаченного сбора застало ее врасплох в самый неподходящий момент.
Сообщение показалось ей обычным, правдоподобным и срочным. Она перешла по ссылке, ввела данные своей кредитной карты на сайте, который выглядел вполне легитимным, и лишь позже поняла, что что-то не так.
Но если вы всегда будете бдительны, с вами этого не случится… или всё-таки может случиться?
Фишинг действительно может случиться с кем угодно: даже эксперты попадаются на него.
Вот где фишинг становится еще более тревожным. Что происходит, когда жертвой оказывается не обычный пользователь, а опытный специалист по кибербезопасности? В откровенном рассказе известный эксперт по безопасности и автор признался, что неоднократно проваливал внутренние симуляции фишинга в своей компании — несмотря на многолетний опыт, обучение и осведомленность.
Эти неудачи были вызваны не невежеством, а временем, контекстом и человеческой природой. Его вывод был прямолинейным и заставляющим задуматься: любой! включая экспертов!! может стать жертвой фишинга!!! если он отвлечен, эмоционально вовлечен или действует на автопилоте.
Урок был не о стыде, а о реализме: бдительность — это привычка, а не навык, подтверждающий квалификацию.
Фишинг: давайте разберемся.
Фишинг — это атака с использованием методов социальной инженерии, цель которой — обманом заставить пользователей раскрыть конфиденциальную информацию, такую как учетные данные, платежные реквизиты и токены доступа. Он может осуществляться по электронной почте, SMS (смишинг), через мессенджеры, голосовые звонки (вишинг) или даже через платформы для совместной работы.
Современный фишинг редко выглядит «очевидно вредоносным». Вместо этого он имитирует повседневные цифровые взаимодействия: уведомления о посылках, сброс паролей, счета-фактуры, оплата дорожных сборов, обновления в отделе кадров или оповещения о безопасности.
Цель состоит не в технической эксплуатации, а в эксплуатации людей. Злоумышленники не ломают системы; они убеждают людей открыть им дверь.
Психологический аспект фишинга
Фишинг эффективен, потому что он нацелен на то, как люди думают и реагируют, а не на то, как системы проводят аутентификацию.
- Ощущение срочности — самый мощный рычаг. Сообщения призваны вызывать страх, любопытство или тревогу: ваш аккаунт будет заблокирован, платеж не удался, требуется немедленное действие . Срочность подавляет рациональный анализ и подталкивает пользователей к быстрым решениям.
- Переключение контекста также имеет решающее значение. Атаки часто происходят, когда пользователи отвлекаются: между встречами, в дороге, при многозадачности или когда они эмоционально поглощены происходящим. В такие моменты люди полагаются на распознавание образов, а не на тщательный анализ. Сообщение «выглядит правильно», кажется знакомым и вписывается в ожидаемый рабочий процесс. Обычно этого достаточно.
- Эмоциональная уязвимость — часто упускаемый из виду фактор. Многие фишинговые атаки целенаправленно нацелены на людей в эмоционально напряженные моменты: на нового сотрудника, стремящегося произвести впечатление, на работника, испытывающего давление из-за результатов работы, на человека, переживающего стресс, волнение или усталость. В таких ситуациях жертвы более покладисты, менее склонны сомневаться в авторитете и более мотивированы действовать быстро и незаметно. Эта история — классический пример : злоумышленник использовал желание жертвы проявить себя на новой должности, превратив готовность помочь и амбиции в оружие. Эмоциональная вовлеченность сужает критическое мышление, из-за чего даже очевидные тревожные сигналы легко упустить из виду. Одно поручение превращается в множество поездок и эскалацию сумм, пока жертва не потратит более 5000 долларов , только понимая, что это мошенничество.
Технологический аспект фишинга
Особенно тревожным в этих историях является то, что они перестали быть аномалией; они стали предсказуемым результатом индустриализированной фишинговой экосистемы.
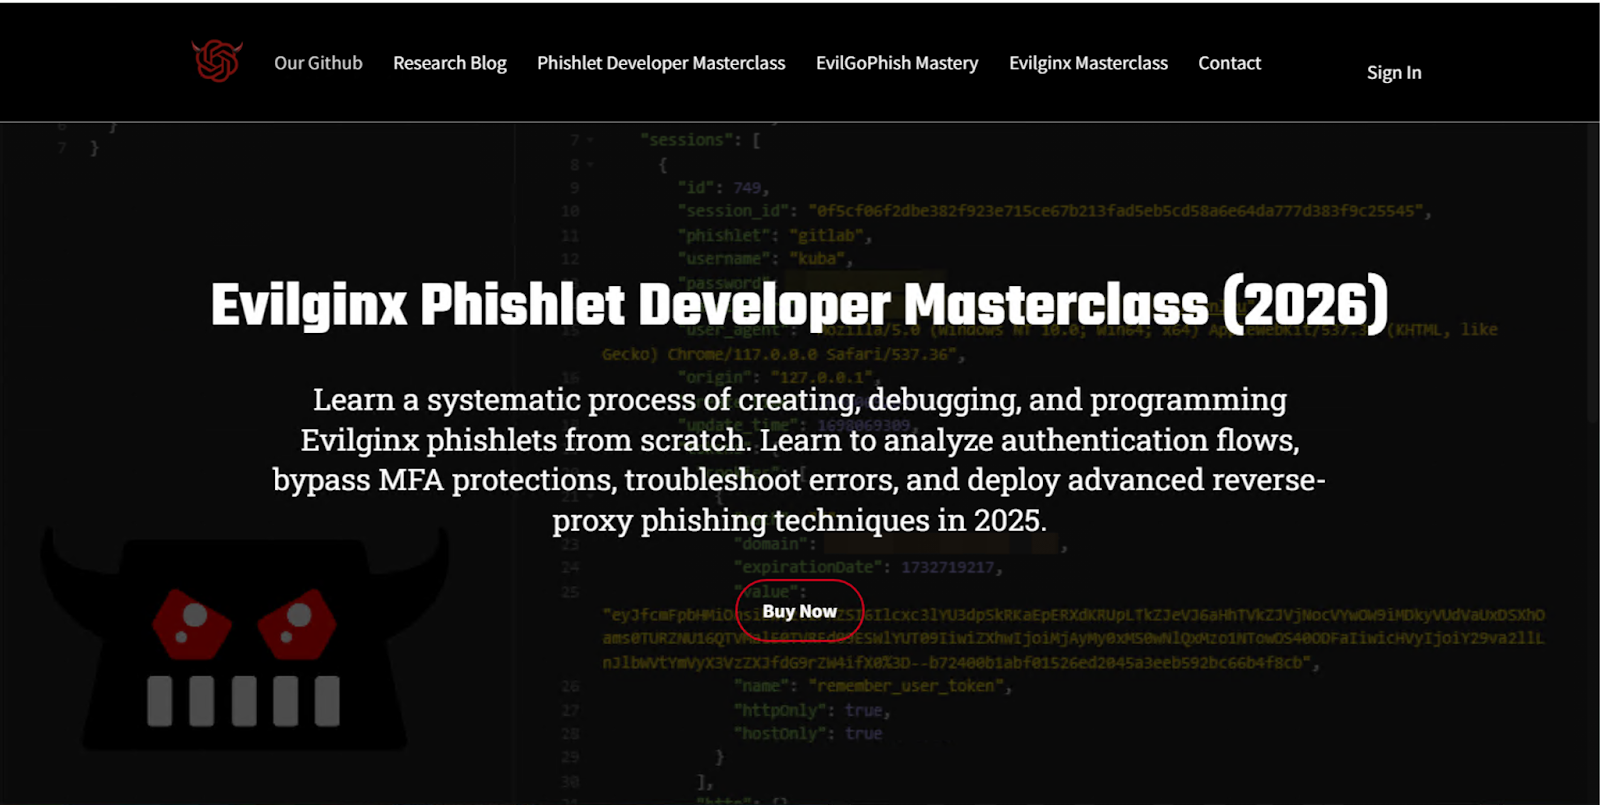
- Исследователи Flare проанализировали 8627 подпольных и полуподпольных разговоров, которые показали, как фишинг эволюционировал в зрелую сервисную экономику, где злоумышленники больше не полагаются на примитивные поддельные страницы или удачу. Вместо этого они покупают или подписываются на платформы фишинга как услуги (PhaaS), созданные для полного обхода современных средств защиты. Более 36% проанализированного контента отражало высокодостоверную, реальную активность угроз, а еще 20% демонстрировали предполагаемые оперативные намерения, что указывает на то, что эти инструменты не являются теоретическими — они активно используются в масштабах всей сети.
- Генерация контента с помощью ИИ позволяет злоумышленникам создавать грамматически безупречные, контекстно-зависимые сообщения в больших масштабах, адаптированные к языку, географическому положению и даже индивидуальному поведению. PhishGPT — это новый класс инструментов фишинга с использованием ИИ, которые применяют генеративные модели для создания высоко персонализированных, контекстно-зависимых мошеннических сообщений, делая фишинговые атаки более убедительными, масштабируемыми и сложными для обнаружения как пользователями, так и средствами защиты. Эти возможности ИИ позволяют злоумышленникам автоматически генерировать персонализированные приманки, адаптироваться в режиме реального времени к реакции жертвы и имитировать аутентичные стили общения, значительно снижая барьер для запуска сложных кампаний социальной инженерии.
- За кулисами скрывается огромная инфраструктура : ротируемые домены, надежный хостинг, прокси-сети, SMS-шлюзы и быстро меняющиеся методы, которые поддерживают кампании в активном состоянии и затрудняют их блокировку. Самое важное, что фишинг функционирует как хорошо отлаженная экосистема . Существуют платформы PhaaS, готовые наборы инструментов, бэкэнды для сбора учетных данных, каналы монетизации и партнерские программы. Некоторые участники специализируются только на приманках; другие — на инфраструктуре, отмывании денег или перепродаже. То, что раньше требовало навыков, теперь требует лишь доступа.
- Пожалуй, наибольшее беспокойство вызывает то, насколько низким стал порог входа. Фишинговые наборы теперь продаются как готовые продукты, включающие хостинг, обучающие материалы, Telegram-ботов и поддержку клиентов, что делает сложные атаки доступными для операторов с низким уровнем квалификации по всему миру.
Фишинг нацелен на людей.
Эти истории не о небрежности или глупости. Они напоминают о том, что фишинг успешен не потому, что пользователи глупы, а потому, что злоумышленники понимают людей, и все чаще у них есть технологии, позволяющие масштабировать это понимание.
Неприятная правда проста: если ты человек, ты — мишень. Цель не в совершенстве. Цель — осознанность, преодоление препятствий и замедление темпа настолько, чтобы подумать, прежде чем нажать на кнопку.
Последнее редактирование:

