



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
В ходе расследования атаки программы-вымогателя Gentlemen, осуществленной членом преступной группировки, был обнаружен ботнет вредоносного ПО SystemBC, охватывающий более 1570 хостов, предположительно являющихся корпоративными жертвами.
Сервис вымогательства Gentlemen, предоставляющий услуги как услугу (RaaS), появился примерно в середине 2025 года и предлагает основанный на Go модуль шифрования для систем Windows, Linux, NAS и BSD, а также модуль шифрования на языке C для гипервизоров ESXi.
В декабре прошлого года была взломана одна из крупнейших энергетических компаний Румынии , энергетический комплекс Олтения. Ранее в этом месяце компания Adaptavist Group сообщила о взломе , информация о котором была размещена на сайте, посвященном утечкам данных, и о котором сообщила программа-вымогатель Gentlemen.
Хотя, по официальным данным, в результате операции RaaS пострадало около 320 человек, причем большинство атак произошло в этом году, исследователи Check Point обнаружили, что филиалы программы-вымогателя Gentlemen расширяют свой арсенал средств и инфраструктуру для атак.
В ходе реагирования на инцидент исследователи обнаружили, что сообщник, участвовавший в операции по распространению программы-вымогателя, пытался развернуть вредоносное ПО-прокси для скрытой доставки полезной нагрузки.
«Исследователи из Check Point Research проанализировали телеметрию жертв с соответствующего сервера управления и контроля SystemBC, выявив ботнет, насчитывающий более 1570 жертв. Профиль заражения убедительно свидетельствует о том, что атака была направлена на корпоративную и организационную среду, а не на потребителей в качестве целевой аудитории», — говорится в сегодняшнем отчете исследователей.
SystemBC существует как минимум с 2019 года и используется для туннелирования SOCKS5. Благодаря своей способности доставлять вредоносные программы, он быстро получил распространение, в том числе и для отправки вредоносных программ. Возможность внедрения вредоносных программ в зараженные системы была быстро перенята группировками, занимающимися программами-вымогателями .
Несмотря на операцию правоохранительных органов , затронувшую его в 2024 году, ботнет остается активным, и в прошлом году компания Black Lotus Labs сообщила , что ежедневно заражает 1500 коммерческих виртуальных частных серверов (VPS), чтобы направлять туда вредоносный трафик.
По данным Check Point, большинство жертв, связанных с развертыванием системы SystemBC компанией Gentlemen, находятся в Соединенных Штатах, Великобритании, Германии, Австралии и Румынии.
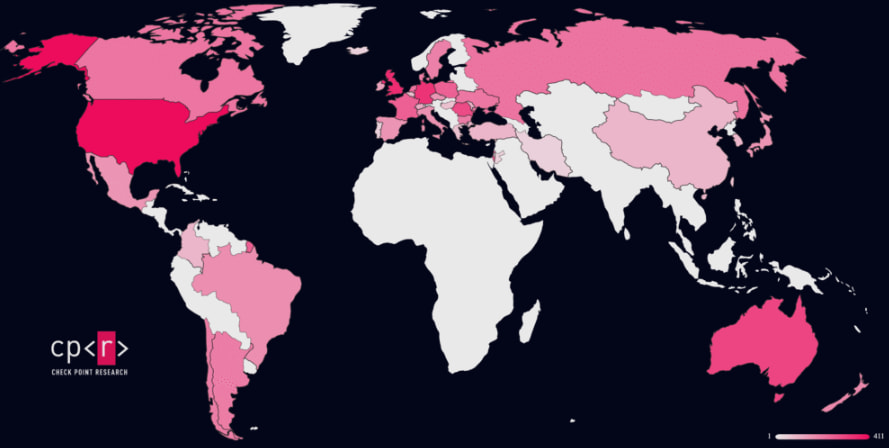
Источник: Check Point
«Конкретный сервер управления и контроля, использовавшийся для связи, заразил большое количество жертв по всему миру. Вероятно, большинство из этих жертв — компании и организации, учитывая, что SystemBC обычно развертывается в рамках процессов вторжения, управляемых человеком, а не для массового целевого воздействия», — сообщает Check Point .
Исследователи не уверены, как SystemBC вписывается в экосистему программы-вымогателя Gentlemen, и не смогли определить, использовалось ли это вредоносное ПО несколькими филиалами.
Цепочка заражения и схема шифрования
Хотя компания Check Point не смогла определить первоначальный вектор доступа в наблюдаемых атаках, исследователи утверждают, что злоумышленник из группировки Gentlemen действовал с контроллера домена с правами администратора домена.
После этого злоумышленник проверил, какие учетные данные работают, и провел разведку, прежде чем развернуть полезную нагрузку Cobalt Strike на удаленных системах через RPC.
Перемещение по сети осуществлялось с помощью сбора учетных данных с использованием Mimikatz и удаленного выполнения. Злоумышленники запустили программу-вымогатель с внутреннего сервера и использовали встроенные механизмы распространения и групповые политики (GPO) для запуска практически одновременного выполнения шифратора на системах, подключенных к домену.
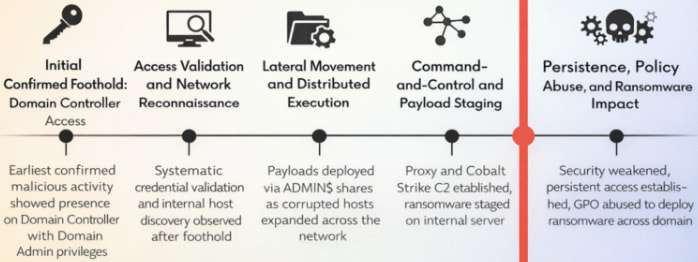
Источник: Check Point
По словам исследователей, вредоносная программа использует гибридную схему, основанную на алгоритмах X25519 (Диффи-Хеллмана) и XChaCha20, при этом для каждого файла генерируется случайная пара временных ключей.
Файлы размером менее 1 МБ полностью шифруются, тогда как в случае с файлами большего размера шифруются только фрагменты данных размером примерно 9%, 3% или 1%.
Перед шифрованием программа-вымогатель Gentlemen завершает работу баз данных, программ резервного копирования и процессов виртуализации, а также удаляет теневые копии и журналы. Вариант для ESXi также отключает виртуальные машины, чтобы обеспечить возможность шифрования дисков.
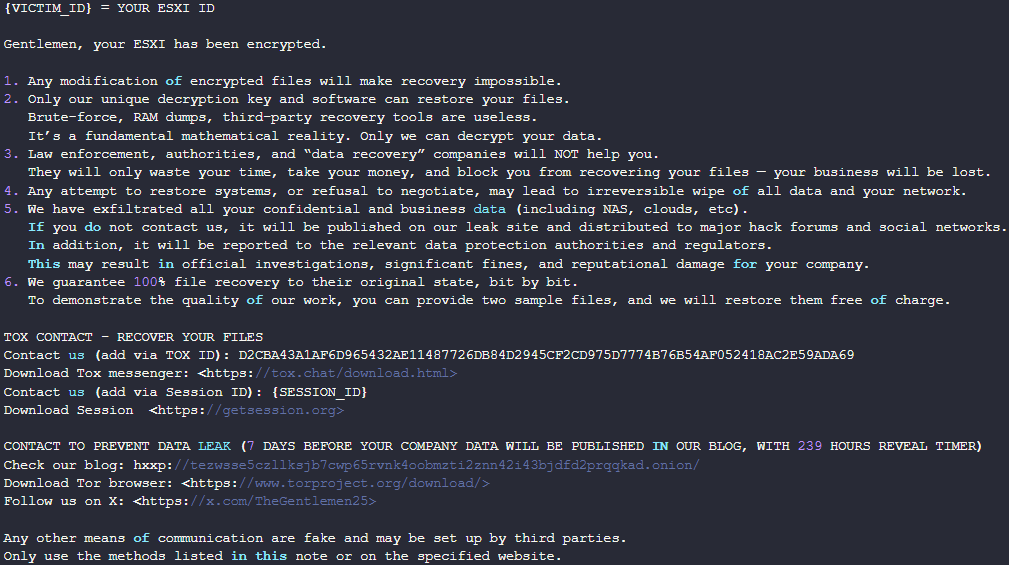
Источник: Check Point
Программа-вымогатель Gentlemen редко попадает в заголовки новостей, но компания Check Point предупреждает, что эта платформа, предоставляющая услуги вымогательства как услугу (RaaS), быстро распространяется, рекламируя вербовку новых участников через подпольные форумы.
Исследователи полагают, что использование SystemBC с Cobalt Strike и ботнетом из 1570 хостов может указывать на то, что группа вымогателей Gentlemen теперь действует на более высоком уровне, «активно интегрируясь в более широкий набор инструментов, включающий зрелые постэксплуатационные фреймворки и прокси-инфраструктуру».
Помимо индикаторов компрометации (IoC), собранных в ходе расследования инцидента, Check Point также предоставляет обнаружение на основе сигнатур в виде правила YARA, чтобы помочь специалистам по защите от подобных атак.

