



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Международная операция правоохранительных органов в сотрудничестве с частными компаниями сорвала деятельность FrostArmada, группы APT28, которая перехватывала локальный трафик с маршрутизаторов MikroTik и TP-Link для кражи учетных данных учетных записей Microsoft.
Российская тревожная группа APT28, также известная под названиями Fancy Bear, Sofacy, Forest Blizzard, Strontium, Storm-2754 и Sednit, связана с воинским подразделением 26165 85-го Главного разведывательного управления (ГРУ) Генерального штаба России.
В ходе атак FrostArmada хакеры взломали в основном маршрутизаторы малых офисов/домашних офисов (SOHO) и изменили настройки системы доменных имен (DNS) таким образом, чтобы они указывали на виртуальные частные серверы (VPS), находящиеся под их контролем, которые выступали в качестве DNS-резолверов
Это позволило APT28 перехватывать трафик аутентификации к целевым доменам и красть учетные данные Microsoft и токены OAuth.
На пике своего развития в декабре 2025 года FrostArmada заразила 18 000 устройств в 120 странах, в основном нацеленная на правительственные учреждения, правоохранительные органы, ИТ-провайдеров и хостинг-провайдеров, а также организации, использующие собственные серверы.
Компания Microsoft, чьи сервисы стали объектом этой кампании, сотрудничала с Black Lotus Labs (BLL), подразделением Lumen, занимающимся исследованием угроз и оперативной деятельностью, чтобы составить карту вредоносной активности и идентифицировать жертв.
При поддержке ФБР, Министерства юстиции США и правительства Польши преступная инфраструктура была нейтрализована.
Активность FrostArmada
Злоумышленники атаковали маршрутизаторы, имеющие прямой доступ в интернет, в основном MikroTik и TP-Link, а также некоторые межсетевые экраны от Nethesis и более старые модели Fortinet.
После взлома устройства взаимодействовали с инфраструктурой злоумышленников и получали изменения в конфигурации DNS, которые перенаправляли трафик на вредоносные узлы VPS.
Новые настройки DNS были автоматически переданы на внутренние устройства через протокол DHCP (Dynamic Host Configuration Protocol).
Когда клиенты обращались к доменам, связанным с аутентификацией, которые атаковал злоумышленник, DNS-сервер возвращал IP-адрес злоумышленника вместо реального, перенаправляя жертв на прокси-сервер типа «атака-посредник» (AitM).
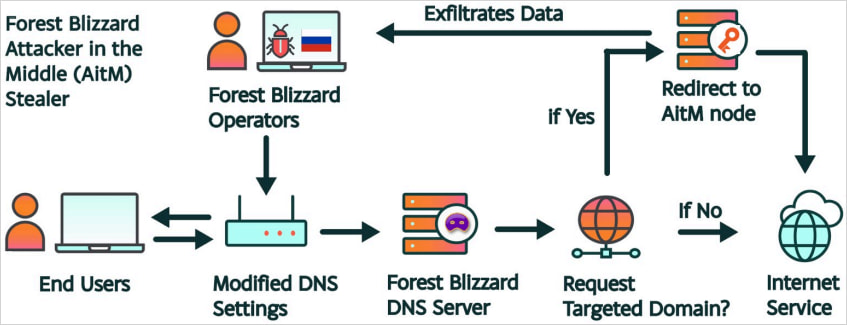
Источник: Black Lotus Labs
Единственным видимым признаком мошенничества для жертвы было бы предупреждение о недействительном TLS-сертификате, которое можно было бы легко проигнорировать. Однако игнорирование этого предупреждения дало злоумышленнику доступ к незашифрованной интернет-коммуникации жертвы.
«По сути, злоумышленник использовал прокси-сервис в качестве машины для уничтожения данных, к которой конечный пользователь перенаправлялся через DNS», — объясняют исследователи из Black Lotus Labs компании Lumen .
«Единственным признаком этой атаки будет всплывающее предупреждение о подключении к ненадежному источнику из-за конфигурации „взломать и проверить“».
«Если предупреждения присутствовали, но были проигнорированы или были проигнорированы, злоумышленник перенаправлял запросы к легитимным сервисам, собирая данные в промежуточной точке и данные, связанные с целевой учетной записью, передавая действительный токен OAuth».
Однако в некоторых случаях хакеры подделывали DNS-ответы для определенных доменов, тем самым вынуждая затронутые конечные устройства подключаться к инфраструктуре атаки, говорится в отчете Microsoft. сегодняшнем
По данным Lumen, компания FrostArmada работала в двух отдельных группах: одна, называемая «группой расширения», занималась компрометацией устройств и развитием ботнетов, а вторая отвечала за операции по атаке типа «приманка для жертв» и сбору учетных данных.
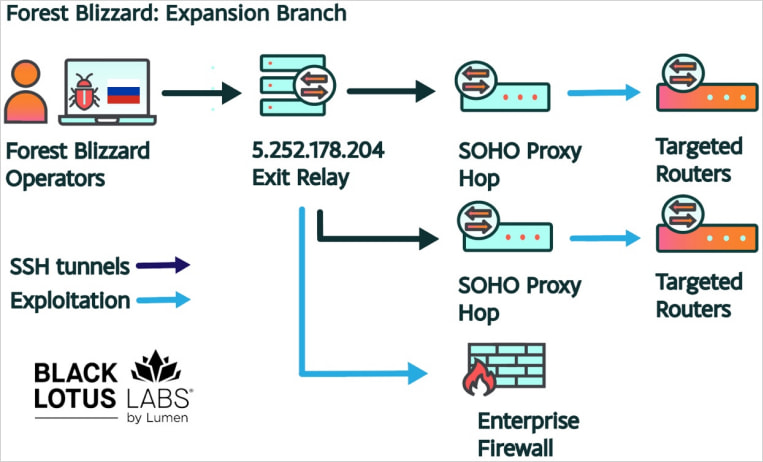
Источник: Black Lotus Labs
ФБР очищает взломанные маршрутизаторы
Министерство юстиции США (DoJ) в сегодняшнем пресс-релизе сообщает , что ФБР провело «санкционированную судом техническую операцию» по защите скомпрометированных маршрутизаторов путем удаления DNS-серверов APT28 посредством сброса DNS, заставляя устройства подключаться к легитимным DNS-серверам, предоставляемым их интернет-провайдером.
Команды, доставленные на затронутые маршрутизаторы, также позволили ФБР собрать доказательства деятельности злоумышленника.
Чтобы гарантировать, что команды влияют только на действия хакера и не затрагивают нормальную работу маршрутизатора и не собирают информацию о пользователях, «правительство провело всестороннее тестирование работы этих команд на прошивке и аппаратном обеспечении затронутых маршрутизаторов TP-Link».
Важно отметить, что пользователи могут отменить любые изменения, внесенные в их устройства, сбросив их до заводских настроек.
Министерство юстиции также предоставляет ряд рекомендаций для пользователей устройств SOHO по настройке средств защиты:
- Замените маршрутизаторы, которые больше не получают поддержку.
- Установите последнюю доступную версию прошивки.
- Проверьте список DNS-серверов в настройках маршрутизатора.
- Проверьте и внедрите правила брандмауэра для предотвращения нежелательного доступа к службам удаленного управления.
Позже злоумышленник "внедрил автоматизированный процесс фильтрации для определения того, какие DNS-запросы представляют интерес и заслуживают перехвата".
Исследователи Black Lotus Labs сообщают о резком увеличении активности FrostArmada после публикации в августе 2025 года отчета Национального центра кибербезопасности (NCSC) Великобритании, описывающего набор инструментов Forest Blizzard, нацеленный на учетные данные и токены учетных записей Microsoft.
Компания Microsoft подтвердила, что группа APT28 проводила атаки типа «атака муравья» (AitM) на домены, связанные со службой Microsoft 365, поскольку целью атак стали также поддомены веб-версии Microsoft Outlook.
Кроме того, компания зафиксировала подобную активность на серверах трех правительственных организаций в Африке, которые не размещались на инфраструктуре Microsoft. В ходе этих атак "Forest Blizzard перехватывала DNS-запросы и проводила последующий сбор данных".
Компания Black Lotus Labs также зафиксировала, что злоумышленник атакует организации с локальными почтовыми серверами и «небольшое количество правительственных организаций» в Северной Африке, Центральной Америке и Юго-Восточной Азии.
сследователи отмечают, что «была также обнаружена связь с национальной платформой идентичности в одной из европейских стран».
В сегодняшнем отчете британское агентство заявляет , что деятельность по атаке типа «машина времени» затронула как сеансы браузера, так и настольные приложения, и считается, что перехват DNS носил оппортунистический характер, направленный на создание большого пула потенциальных целей, а затем отбор тех, которые представляли интерес.
Компания Black Lotus Labs опубликовала небольшой набор индикаторов компрометации VPS-серверов, использованных во время кампании FrostArmada:
[th]
IP-адрес
[/th][th]Впервые замечен
[/th][th]Последний раз видели
[/th][td]
64.120.31[.]96
[/td][td]19 мая 2025 г.
[/td][td]31 марта 2026 г.
[/td][td]
79.141.160[.]78
[/td][td]19 июля 2025 г.
[/td][td]31 марта 2026 г.
[/td][td]
23.106.120[.]119
[/td][td]19 июля 2025 г.
[/td][td]31 марта 2026 г.
[/td][td]
79.141.173[.]211
[/td][td]19 июля 2025 г.
[/td][td]31 марта 2026 г.
[/td][td]
185.117.89[.]32
[/td][td]9 сентября 2025 г.
[/td][td]9 сентября 2025 г.
[/td][td]
185.237.166[.]55
[/td][td]30 декабря 2025 г.
[/td][td]30 декабря 2025 г.
[/td]Ещё одна рекомендация — минимизировать поверхность атаки за счёт установки обновлений, ограничения доступа к общедоступной сети и удаления всего устаревшего оборудования.
Microsoft и NCSC также предоставляют список индикаторов компрометации (IoC) и рекомендации по защите, чтобы помочь специалистам по кибербезопасности выявлять и предотвращать атаки с перехватом DNS.

