



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Когда операции по борьбе с киберпреступностью прерываются, причиной обычно являются не сложные системы обнаружения, а скорее элементарные операционные ошибки, такие как повторное использование идентификационных данных, слабая инфраструктура разделения или упущенные из виду метаданные.
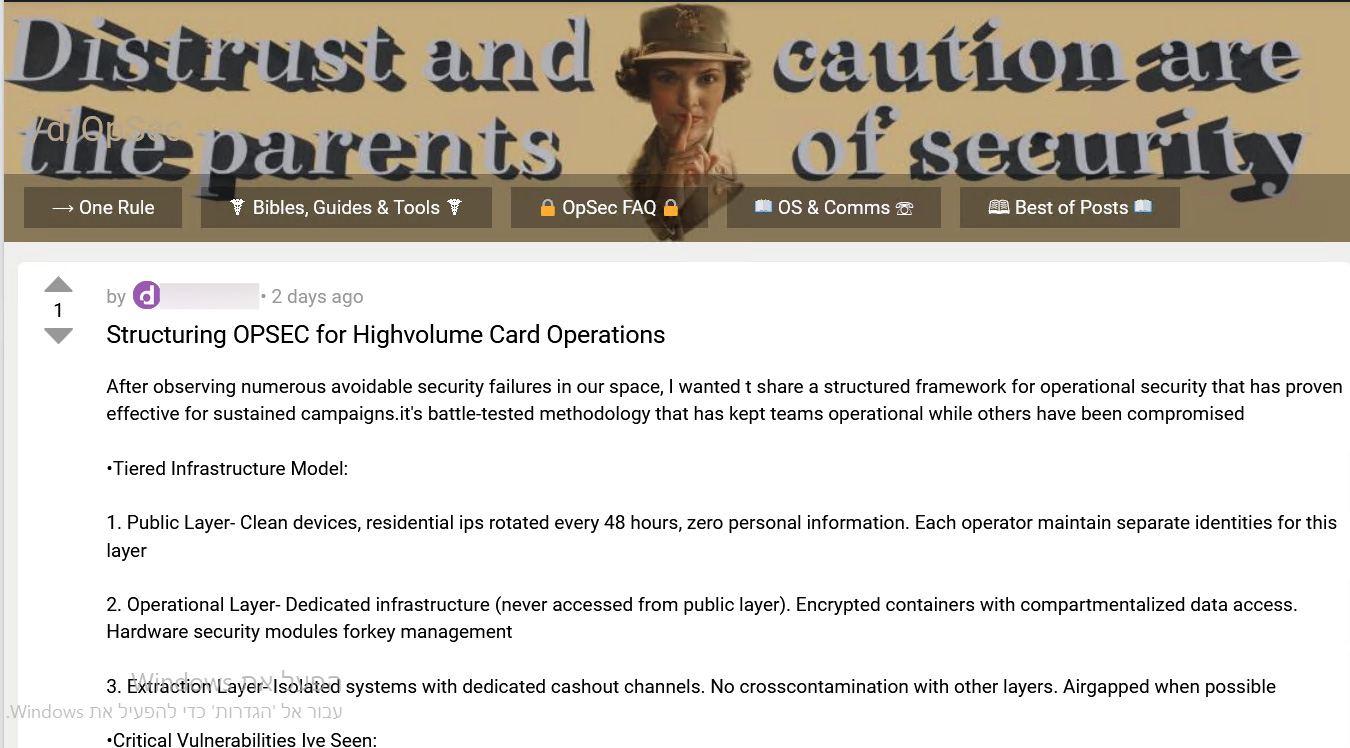
В недавнем сообщении на форуме киберпреступников, которое было проанализировано исследователями Flare, злоумышленник пытается устранить эти недостатки, описывая структурированную систему оперативной безопасности, разработанную для «операций с большим объемом платежей». Вместо того чтобы сосредоточиться на инструментах или монетизации, сообщение полностью посвящено тому, как оставаться незамеченным в течение длительного времени.
По словам актера, эта структура представляет собой « проверенную в боевых условиях методологию, которая позволила командам оставаться работоспособными, в то время как другие были скомпрометированы ». Сообщение больше похоже не на совет с форума, а на внутреннее руководство по эксплуатации, включающее трехуровневую архитектуру, классификацию распространенных ошибок и механизмы реагирования на чрезвычайные ситуации, заимствованные из арсенала методов разведки.
Хотя многие из этих методов не являются новыми, их организация в четкую операционную структуру указывает на более методичный подход к поддержанию крупномасштабной деятельности.
Для специалистов по кибербезопасности это уникальная возможность заглянуть в структуру долгосрочной оперативной безопасности, которую создают киберпреступники.
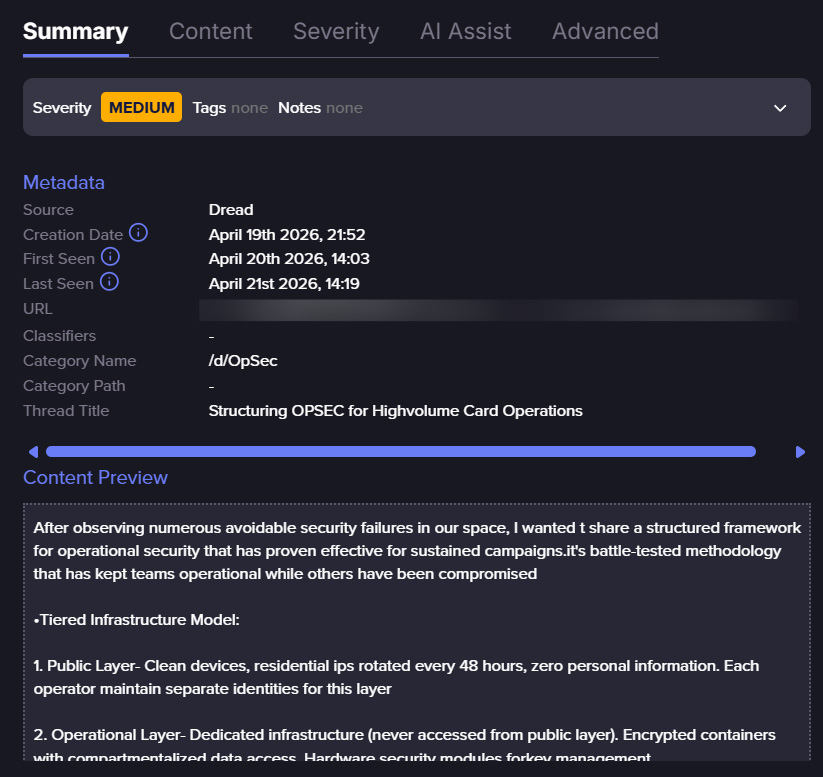
Ссылка на публикацию Flare . Зарегистрируйтесь для бесплатной пробной версии , если вы еще не являетесь клиентом.
Трехуровневая архитектура OPSEC
В основе методологии участника лежит трехслойная инфраструктурная модель, разработанная для разделения этапов привлечения внимания, реализации и монетизации.
Общедоступный слой
Представитель компании заявляет, что публичный уровень должен состоять из « чистых устройств, резидентных IP-адресов, меняющихся каждые 48 часов, и отсутствия личной информации ». Каждый оператор также обязан поддерживать отдельные идентификационные данные.
Это отражает четкое понимание современных возможностей обнаружения. Системы предотвращения мошенничества основаны на сопоставлении идентификационных данных и отслеживании поведения, что делает повторное использование личных данных одним из основных рисков.
Использование ротации резидентных IP-адресов также согласуется с реальными мошенническими кампаниями, в которых злоумышленники все чаще используют прокси-сети, чтобы замаскироваться под легитимный трафик.
Операционный уровень
Операционный уровень описывается как полностью изолированный от публичного уровня, со строгим правилом: « никогда не должен быть доступен из публичного уровня ». По словам участника событий, этот уровень должен включать в себя:
- Зашифрованные контейнеры с разделенными на отсеки данными
- Специализированная инфраструктура
- Аппаратное управление ключами
Слой извлечения
Последний уровень ориентирован на монетизацию. Участник рынка уточняет, что этот уровень должен представлять собой « изолированные системы с выделенными каналами вывода средств » и, по возможности, « отсоединенные от сети». Участник рынка также подчеркивает необходимость « исключения перекрестного загрязнения с другими уровнями ».
Это отражает критически важное понимание: финансовые транзакции часто являются тем этапом, на котором расследования достигают успеха. Изолируя инфраструктуру вывода средств, злоумышленники пытаются разорвать цепочку между мошеннической деятельностью и монетизацией.
Ошибки, которые по-прежнему приводят к разоблачению
Преступник выявляет ряд повторяющихся сбоев, которые продолжают выявлять операции киберпреступников.
Повторное использование идентификационных данных
Повторное использование фейковых аккаунтов рассматривается как серьёзный риск для безопасности. По словам злоумышленника, это одна из наиболее распространённых операционных ошибок. На практике это подтверждается многочисленными расследованиями, в которых правоохранительные органы успешно связывали злоумышленников посредством повторного использования личных данных на разных платформах.
Слабое уклонение от дактилоскопии
Актер критикует « недостаточные меры противодействия цифровой идентификации по отпечаткам пальцев ». Это отражает растущую важность идентификации устройств по отпечаткам пальцев в выявлении мошенничества. Современные системы анализируют:
- Характеристики браузера и устройства
- Поведение сессии
- Модели взаимодействия
Плохое разделение между стадиями
Злоумышленник указывает на « недостаточное разделение между операциями по приобретению и выдаче денежных средств » .
Когда одна и та же инфраструктура используется на нескольких этапах, защитникам легче отслеживать активность по всей цепочке атаки. По словам злоумышленника, строгое разделение необходимо для обеспечения долгосрочной работоспособности системы.
Раскрытие метаданных
Актер также обращает внимание на « некачественное управление метаданными в оперативных материалах » .
Это тонкий, но важный риск. Метаданные, встроенные в файлы, такие как метки времени или идентификаторы устройств, неоднократно использовались в реальных ситуациях для идентификации злоумышленников.
Передовые методы повышения устойчивости
Помимо элементарной гигиены, актёр описывает несколько передовых методов, разработанных для повышения эксплуатационной устойчивости.
- Задержка срабатывания триггеров: По словам злоумышленника, внедрение « оперативных триггеров с задержкой срабатывания триггеров » может снизить корреляцию между действиями и инфраструктурой. Этот метод часто используется в кампаниях с применением вредоносного ПО, где задержка выполнения усложняет анализ временных рамок и затрудняет установление причинно-следственной связи.
- Рандомизация поведения: злоумышленник рекомендует « рандомизацию поведенческих паттернов », чтобы избежать обнаружения. Это напрямую нацелено на системы поведенческой аналитики, широко используемые для предотвращения мошенничества. Имитируя законную активность пользователей, злоумышленники пытаются обойти автоматические механизмы обнаружения.
-
Распределенная верификация: Упоминание « протоколов распределенной верификации » подразумевает многоэтапную проверку в различных системах или у разных операторов, что снижает зависимость от единичных точек отказа.
-
«Предохранительные выключатели»: Актер предлагает « предохранительные выключатели для критически важных данных ». Эти механизмы могут автоматически удалять или отключать конфиденциальные данные при соблюдении определенных условий, что указывает на стремление не только избежать обнаружения, но и ограничить ущерб в случае возникновения проблем.
Ключевые тактики, методы и процедуры, определенные на основе модели поведения участников.
На основе выводов участника событий можно выделить несколько четких тактик, методов и процедур:
- Сегментация инфраструктуры для ограничения радиуса взрыва
- Разделение идентичностей на разных платформах и уровнях.
- Использование подставных лиц, предоставляющих идентификационные данные о местонахождении, и методов противодействия дактилоскопии для обхода поведенческого анализа.
- Строгое разделение операционных этапов, включая доступ, исполнение и монетизацию.
- Поведенческое избегание посредством рандомизации пользовательских моделей поведения
- Механизмы повышения отказоустойчивости, такие как аварийные выключатели и триггеры с задержкой по времени.
Оперативная безопасность как конкурентное преимущество
Один из наиболее показательных аспектов статьи — это то, как злоумышленник описывает операционную безопасность. По его словам: « Если вы до сих пор используете VPN в качестве основной меры безопасности, вам нужно перейти на более высокий уровень » .
Основное внимание уделяется не тому, как совершать мошенничество, а тому, как оставаться работоспособным в течение длительного времени. Строгое разделение между уровнями, принудительная зонирование и встроенные механизмы реагирования указывают на явный приоритет: предотвращение сбоев.
Это говорит о том, что оперативная безопасность (OPSEC) перестала быть просто мерой предосторожности и становится конкурентным фильтром в экосистеме киберпреступности. Злоумышленники, полагающиеся на базовые средства защиты, с большей вероятностью будут разоблачены на ранней стадии, в то время как те, кто использует структурированные модели, могут действовать дольше и в больших масштабах.
Данная концепция не вводит новые методы, но формализует их. И по мере того, как все больше участников рынка будут применять аналогичные подходы, вопрос обеспечения доступа может сместиться с технических возможностей на вопрос о том, кто сможет дольше оставаться в тени.
Что могут сделать защитники
Хотя исходный пост адресован злоумышленникам, он содержит ценные сведения о методах защиты для групп специалистов по безопасности.
- Вложите усилия в понимание межплатформенной корреляции: акцент на предотвращении повторного использования идентификационных данных подчеркивает важность межплатформенной и межсессионной корреляции. Специалистам по защите следует сосредоточиться на сопоставлении активности между учетными записями, устройствами и моделями поведения.
- Развитие методов обнаружения поведения: сосредоточенность злоумышленника на идентификации по отпечаткам пальцев и рандомизации подчеркивает необходимость применения передовых методов поведенческой аналитики, а не опоры на статические индикаторы.
- Отслеживайте всю цепочку атаки: строгое разделение между этапами означает, что защитники должны связывать сигналы на разных этапах, от первоначального доступа до монетизации.
- Используйте метаданные: Метаданные остаются недооцененным, но мощным инструментом расследования. Правильный анализ может выявить скрытые связи между операциями.
- Подготовьтесь к противостоянию стойким противникам: использование механизмов реагирования на чрезвычайные ситуации говорит о том, что злоумышленники планируют дестабилизацию. Поэтому оборонительные стратегии должны делать упор на устойчивость и адаптивность, а не только на предотвращение.
Для защитников это меняет задачу. Поскольку злоумышленники сосредотачиваются на длительном воздействии, обнаружение должно выйти за рамки отдельных индикаторов и вместо этого связать поведение, идентификационные данные и инфраструктуру во времени.

