



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Современные мошеннические атаки напоминают эстафету, где на каждом этапе, от регистрации до вывода средств, используются различные инструменты и участвуют разные злоумышленники.
Если проверять только один сигнал за раз, например, IP-адрес или электронную почту , злоумышленники просто переключатся на другой участок цепочки и все равно добьются успеха.

Анатомия современной цепочки мошенничества
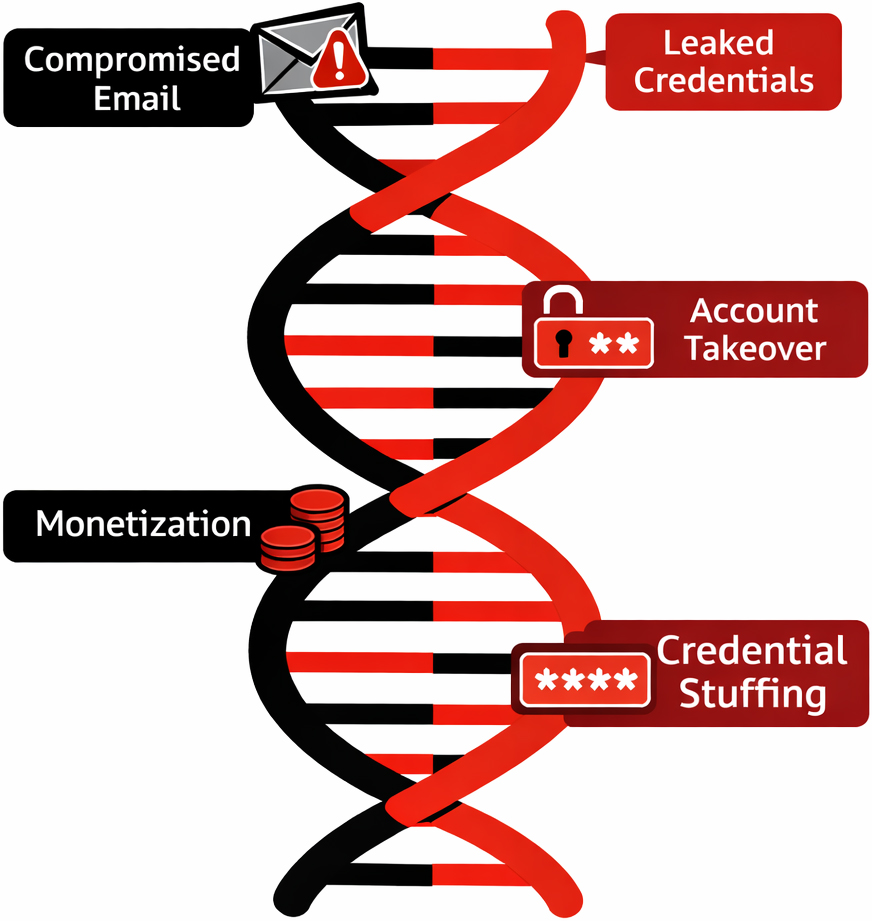
Типичная цепочка атак начинается с автоматизации для масштабирования. Злоумышленники используют ботов и скрипты для создания большого количества учетных записей с минимальными усилиями со стороны человека, часто меняя инфраструктуру, чтобы обойти ограничения скорости и простые правила ботов.
Эти боты обычно используют устаревшие или скомпрометированные электронные адреса и утекшие учетные данные, так что каждая учетная запись выглядит так, будто принадлежит давнему пользователю, а не была создана вчера.
Затем резидентные прокси-серверы маскируют трафик за реальными диапазонами IP-адресов потребителей , создавая видимость трафика от обычных домашних пользователей, а не от центров обработки данных или известных VPN-сервисов .
После создания этих учетных записей они переходят от автоматизированных процессов к более медленным, управляемым человеком сессиям, чтобы органично вписаться в обычную рабочую среду.
На этом этапе цепочка переходит к захвату учетных записей и монетизации, используя вредоносные ссылки , фишинг и подбор учетных данных для входа в систему, изменения данных и проведения дорогостоящих транзакций.
На протяжении всего жизненного цикла инструменты комбинируются и используются по-разному. Один и тот же субъект может перейти от безголового браузера и прокси-сервера при регистрации к эмулятору мобильного устройства и другому прокси-провайдеру при входе в систему, а затем передать доступ другой стороне, специализирующейся на хищении средств или использовании рекламных кампаний в своих целях.
Именно поэтому проверка одного сигнала в определенный момент времени редко дает полную картину.
Ложные срабатывания при изолированных проверках
Когда команды полагаются на один доминирующий сигнал, например, репутацию IP-адреса , ложные срабатывания становятся ежедневной проблемой. Легитимные пользователи в общих сетях Wi-Fi, NAT мобильных операторов или корпоративных VPN могут унаследовать плохую репутацию небольшого числа злоумышленников в тех же диапазонах, даже если их намерения чисты.
Блокировка только по электронной почте имеет схожие проблемы, поскольку бесплатные домены веб-почты используются как опытными злоумышленниками, так и совершенно обычными пользователями.
Сами по себе средства контроля, ориентированные на идентификацию, также сталкиваются с проблемой. Статические проверки данных, такие как простое сопоставление имени и документа, легко подделать для создания синтетических личностей на основе фрагментов реальных данных.
Системы контроля, ориентированные на конкретные устройства и проверяющие только рутированные телефоны или эмуляторы, могут не заметить мошенников, действующих на, казалось бы, обычных устройствах, которые были скомпрометированы ранее в цепочке атак. Даже специализированные решения для ботов могут создавать «слепые зоны», работая в одиночку.
После завершения кампании по подбору учетных данных и перехода злоумышленников к ручному входу в систему с использованием тех же украденных данных, чисто бот-инструменты видят только «человеческий» трафик и одобряют его. В результате возникает ситуация, когда пользователи с высоким риском блокируются, в то время как целеустремленные противники адаптируются и ускользают.
Многосигнальная корреляция на практике
Эффективная защита от мошенничества заключается в сопоставлении IP-адресов, данных об идентификации, устройствах и поведенческих сигналах на каждом этапе процесса, а не в оценке каждого из них по отдельности.
IP-адрес, который сам по себе выглядит слегка подозрительным, становится явно подозрительным, когда его связывают с десятками новых учетных записей на том же устройстве и при схожих моделях поведения во время первой сессии.
Аналогично, пользователь с, казалось бы, нормальным устройством и безупречной репутацией электронной почты может представлять высокий риск, если его действия при входе в систему указывают на схемы подбора учетных данных или если доступ осуществляется в рамках известных кампаний по распространению вредоносного ПО.
Современные системы принятия решений повышают точность, взвешивая сотни или тысячи точек данных вместе, а не применяя жесткие правила к одному единственному атрибуту.
Для организаций это означает объединение ранее разрозненных точек зрения. Анализ IP-адресов, идентификация устройств, проверка личности и поведенческий анализ должны использоваться в рамках одной модели оценки рисков, чтобы каждое событие оценивалось в контексте, а не как разрозненная строка в журнале событий.
Такой многосигнальный подход является наиболее надежным способом повысить уровень защиты для злоумышленников, одновременно снижая сложности для реальных клиентов.
Пример из практики: Пресечение скоординированных злоупотреблений при регистрации.
Рассмотрим платформу самообслуживания SaaS, предлагающую щедрый бесплатный уровень и пробные периоды. По мере роста продукта появляются злоупотребления в виде тысяч регистраций, используемых для сбора данных, проверки украденных карт или перепродажи доступа под прикрытием.
Первые контрмеры заключаются в блокировке определенных диапазонов IP-адресов и очевидных одноразовых доменов электронной почты, но это лишь частично решает проблему и начинает сказываться на небольших командах и фрилансерах, работающих в общих сетях.
Переход к многосигнальной модели позволяет платформе оценивать регистрации, учитывая IP-адрес, устройство, идентификацию и поведение одновременно.
Новые учетные записи, использующие один и тот же отпечаток устройства с разными адресами электронной почты, поступающие с IP-адресов, недавно обнаруженных в автоматизированном трафике, или сразу же демонстрирующие поведение, запрограммированное скриптом, группируются в скоординированные кластеры злоупотреблений, а не оцениваются по отдельности.
Это позволяет команде применять точные меры реагирования, например, проверять только группы высокого риска с помощью дополнительной проверки или незаметно ограничивать их возможности, позволяя при этом беспрепятственно проходить регистрацию для групп низкого риска.
Со временем обратная связь от подтвержденных случаев злоупотребления и подтвержденных добросовестных пользователей обучает модель оценки, снижая количество ложных срабатываний и подталкивая организованных злоумышленников к увеличению усилий при меньшей отдаче.
Опережая тенденции мошенничества
Злоумышленники больше не привязаны к одному инструменту или слабому месту в вашей системе. Они комбинируют прокси, ботов, синтетические личности, утечки учетных данных и инфраструктуру вредоносного ПО на нескольких этапах, а это значит, что защита с помощью одного сигнала всегда будет отставать.

Чтобы идти в ногу со временем, группам по борьбе с мошенничеством необходима корреляция между IP-адресами, идентификацией, устройствами и поведением в рамках единого, целостного представления о рисках, а не набор разрозненных проверок.
Далее разговор переходит к тому, как внедрить эту единую модель в практику, интегрировать ее в существующие рабочие процессы и измерить ее влияние как на снижение потерь, так и на качество обслуживания клиентов.

