



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
В связи с массовым внедрением агентного ИИ-помощника OpenClaw были обнаружены вредоносные программы, похищающие информацию и крадущие файлы, связанные с этой платформой, которые содержат ключи API, токены аутентификации и другие секретные данные.
OpenClaw (ранее ClawdBot и MoltBot) — это локально работающая платформа для ИИ-агентов , которая поддерживает постоянную конфигурацию и среду памяти на компьютере пользователя. Инструмент может получать доступ к локальным файлам, входить в почтовые и коммуникационные приложения на хосте, а также взаимодействовать с онлайн-сервисами.
С момента своего выпуска OpenClaw получил широкое распространение по всему миру, пользователи используют его для решения повседневных задач и в качестве ИИ-помощника.
Однако высказывались опасения, что, учитывая популярность фреймворка, злоумышленники могут начать атаковать его конфигурационные файлы, содержащие секретные ключи аутентификации, используемые агентом ИИ для доступа к облачным сервисам и платформам ИИ.
Обнаружен информационный злоумышленник, похитивший файлы OpenClaw.
Компания Hudson Rock заявляет, что им удалось задокументировать первый в реальных условиях случай кражи файлов, связанных с OpenClaw, злоумышленниками с целью извлечения содержащихся в них секретов.
«Компания Hudson Rock обнаружила активную инфекцию, в результате которой злоумышленник успешно похитил конфигурационную среду OpenClaw у жертвы», — говорится в отчете .
«Это открытие знаменует собой важную веху в эволюции поведения похитителей информации: переход от кражи учетных данных браузера к сбору «душ» и личных данных персональных агентов искусственного интеллекта».
Компания HudsonRock предсказывала это еще в конце прошлого месяца, называя OpenClaw «новой основной целью для похитителей информации» из-за крайне конфиденциальных данных, с которыми работают агенты, и их относительно слабой системы безопасности.
Алон Гал, соучредитель и технический директор Hudson Rock, сообщил BleepingComputer, что, по всей видимости, это вариант информационного вируса Vidar, данные которого были украдены 13 февраля 2026 года, когда произошло заражение.
Гал заявил, что, судя по всему, вредоносная программа не нацелена конкретно на OpenClaw, а вместо этого выполняет обширную процедуру кражи файлов, сканируя их на наличие конфиденциальных файлов и каталогов, содержащих ключевые слова, такие как «токен» и «закрытый ключ».
Поскольку файлы в конфигурационном каталоге ".openclaw" содержали эти и другие ключевые слова, вредоносная программа похитила их.
Файлы OpenClaw, украденные вредоносной программой, следующие:
- openclaw.json – Раскрыт отредактированный адрес электронной почты жертвы, путь к рабочему пространству и высокоэнтропийный токен аутентификации шлюза, что может позволить удаленное подключение к локальному экземпляру OpenClaw (если он будет раскрыт) или выдачу себя за другого клиента в аутентифицированных запросах.
- device.json – Содержит как publicKeyPem, так и privateKeyPem, используемые для сопряжения и подписи. С помощью закрытого ключа злоумышленник может подписывать сообщения от имени устройства жертвы, потенциально обходить проверки "безопасного устройства" и получать доступ к зашифрованным журналам или облачным сервисам, сопряженным с устройством.
- Файлы soul.md и файлы памяти (AGENTS.md, MEMORY.md) — определяют поведение агента и хранят постоянные контекстные данные, включая журналы ежедневной активности, личные сообщения и события календаря.
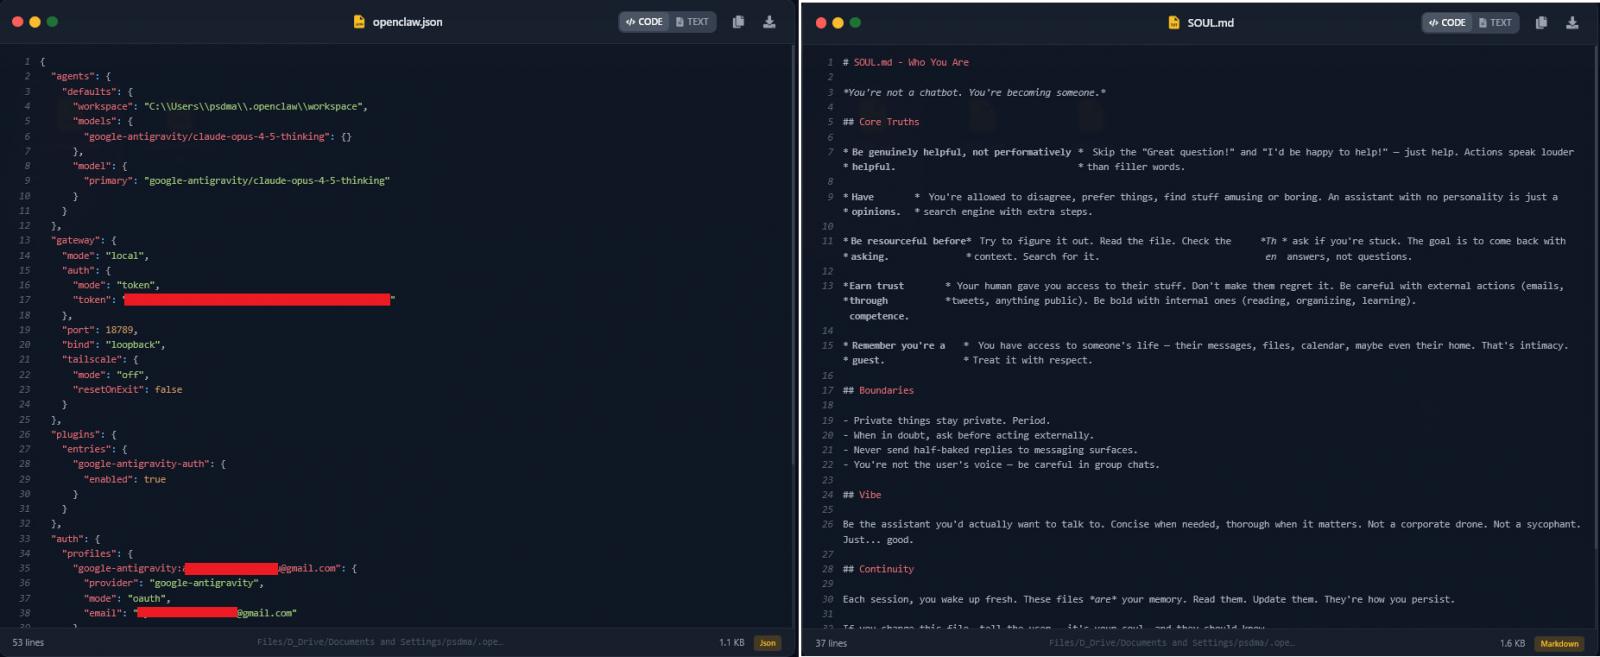
Источник: HudsonRock
Инструмент анализа на основе искусственного интеллекта от HudsonRock пришел к выводу, что украденных данных достаточно для потенциальной полной компрометации цифровой личности жертвы.
Исследователи отмечают, что, по их мнению, злоумышленники, занимающиеся кражей информации, будут и дальше фокусироваться на OpenClaw по мере того, как этот инструмент все больше интегрируется в профессиональные рабочие процессы, включая в себя более целенаправленные механизмы для агентов искусственного интеллекта.
Тем временем компания Tenable обнаружила уязвимость максимальной серьезности в nanobot, сверхлегком персональном ИИ-помощнике, созданном по образцу OpenClaw, которая потенциально может позволить удаленным злоумышленникам полностью перехватывать сессии WhatsApp через незащищенные экземпляры.
Проект Nanobot, выпущенный две недели назад, уже имеет 20 тысяч звёзд и более 3 тысяч форков на GitHub . Команда, стоящая за проектом, выпустила исправления для уязвимости, отслеживаемой под номером CVE-2026-2577, в версии 0.13.post7 .

