



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Кампания GlassWorm, направленная на цепочку поставок, возобновилась с новой, скоординированной атакой, нацеленной на сотни пакетов, репозиториев и расширений на GitHub, npm и в расширениях VSCode/OpenVSX.
Исследователи из Aikido , Socket , Step Security и сообщества OpenSourceMalware в этом месяце совместно выявили 433 скомпрометированных компонента в атаках, приписываемых GlassWorm.
Доказательствами того, что кампании GlassWorm проводил один и тот же злоумышленник, используя несколько репозиториев с открытым исходным кодом, являются использование одного и того же адреса блокчейна Solana для управления и контроля (C2), идентичные или функционально схожие полезные нагрузки и общая инфраструктура.
Впервые GlassWorm был обнаружен в октябре прошлого года , когда злоумышленники использовали «невидимые» символы Unicode для сокрытия вредоносного кода, который собирал данные криптовалютных кошельков и учетные данные разработчиков.
Кампания продолжалась в несколько этапов и распространилась на официальный магазин Visual Studio Code от Microsoft, а также на реестр OpenVSX, используемый неподдерживаемыми IDE, как обнаружил исследователь Secure Annex Джон Такнер.
Целями атаки стали также системы macOS, где были внедрены троянизированные клиенты для Trezor и Ledger, а позже — разработчики через скомпрометированные расширения OpenVSX .
Однако последняя волна атак GlassWorm гораздо масштабнее и распространилась на следующие регионы:
- 200 репозиториев Python на GitHub
- 151 репозиторий GitHub JS/TS
- 72 расширения для VSCode/OpenVSX
- 10 пакетов npm
Затем вредоносные пакеты и расширения публикуются в npm и VSCode/OpenVSX, содержащие обфусцированный код (невидимые символы Unicode) для обхода обнаружения.
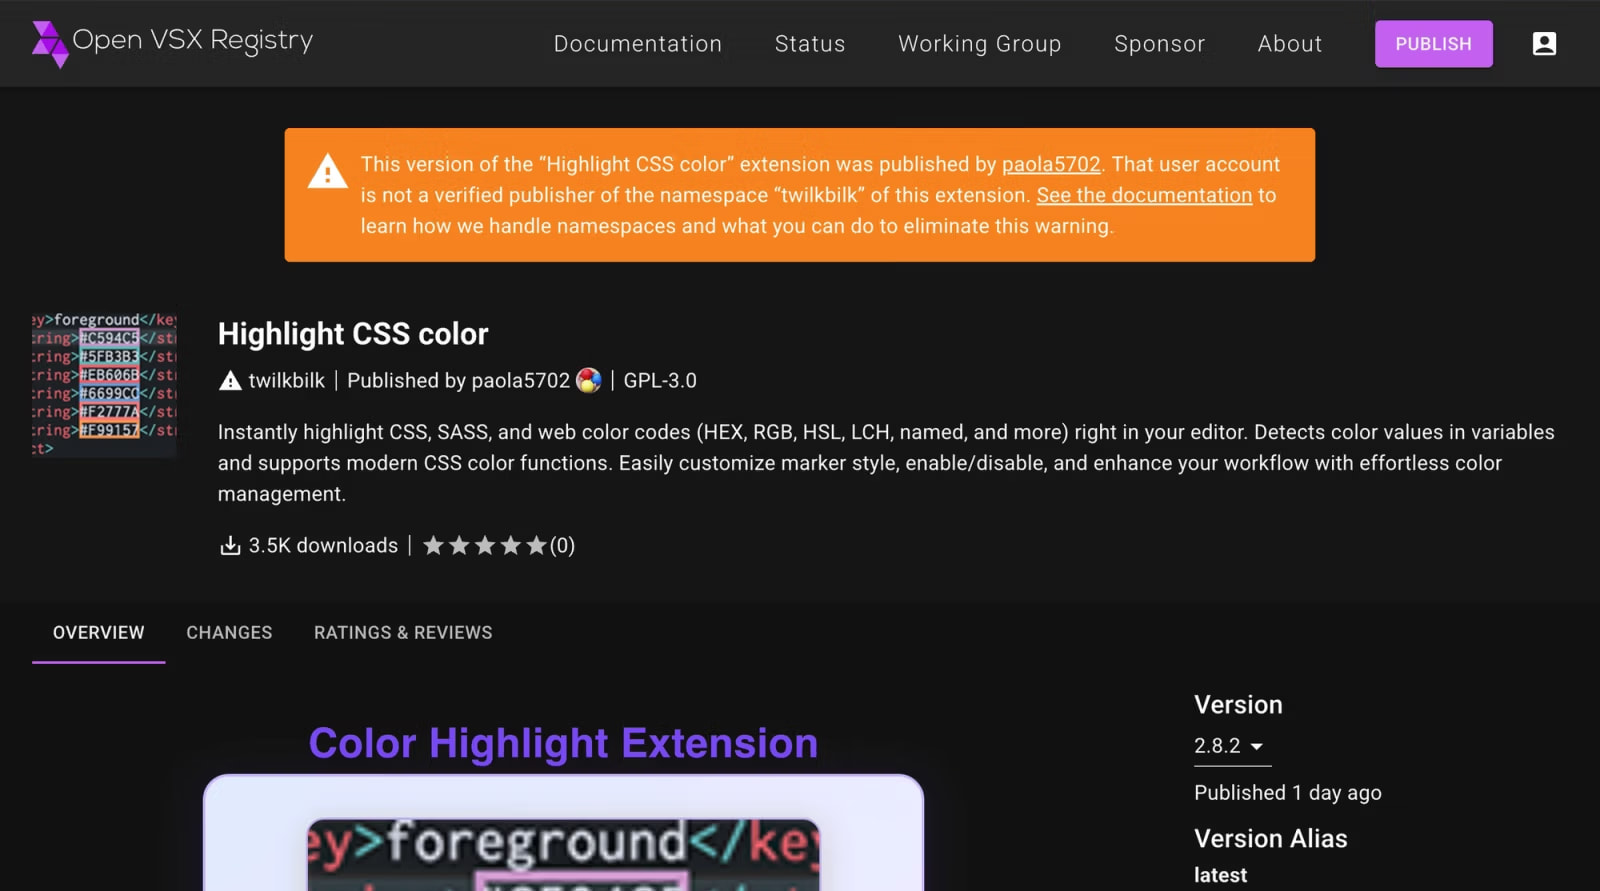
Источник: Айкидо
На всех платформах блокчейн Solana запрашивается каждые пять секунд для получения новых инструкций. По данным Step Security, в период с 27 ноября 2025 года по 13 марта 2026 года было совершено 50 новых транзакций, в основном для обновления URL-адреса полезной нагрузки.
Инструкции были внедрены в транзакции в виде заметок и привели к загрузке среды выполнения Node.js и запуску программы для кражи информации на основе JavaScript.
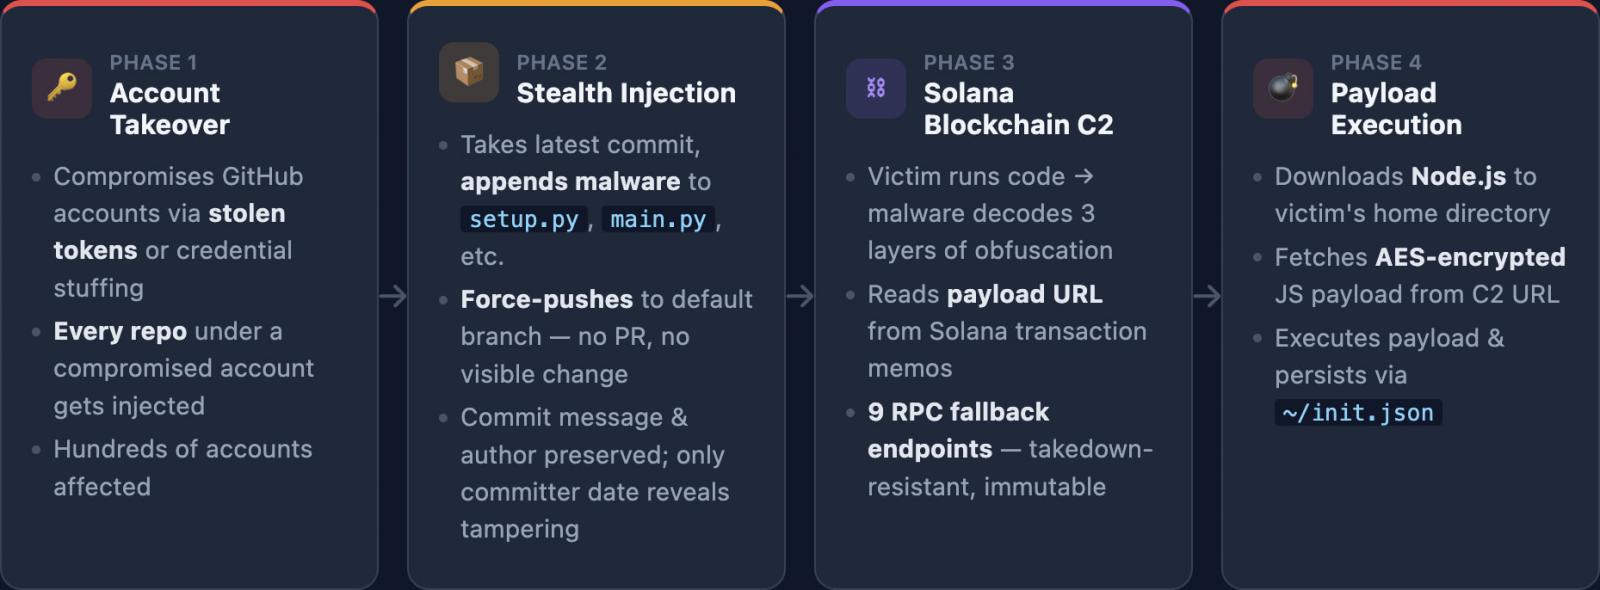
Источник: Step Security
Вредоносная программа нацелена на данные криптовалютных кошельков, учетные данные и токены доступа, ключи SSH и данные среды разработки.
Анализ комментариев к коду указывает на то, что GlassWorm управляется русскоязычными злоумышленниками. Кроме того, вредоносная программа пропускает выполнение, если в системе обнаружена русскоязычная локализация. Однако этих данных недостаточно для уверенного установления авторства.
Компания Step Security советует разработчикам, устанавливающим пакеты Python непосредственно из GitHub или использующим клонированные репозитории, проверять наличие признаков компрометации, ища в своем коде переменную-маркер «lzcdrtfxyqiplpd», указывающую на вредоносную программу GlassWorm.
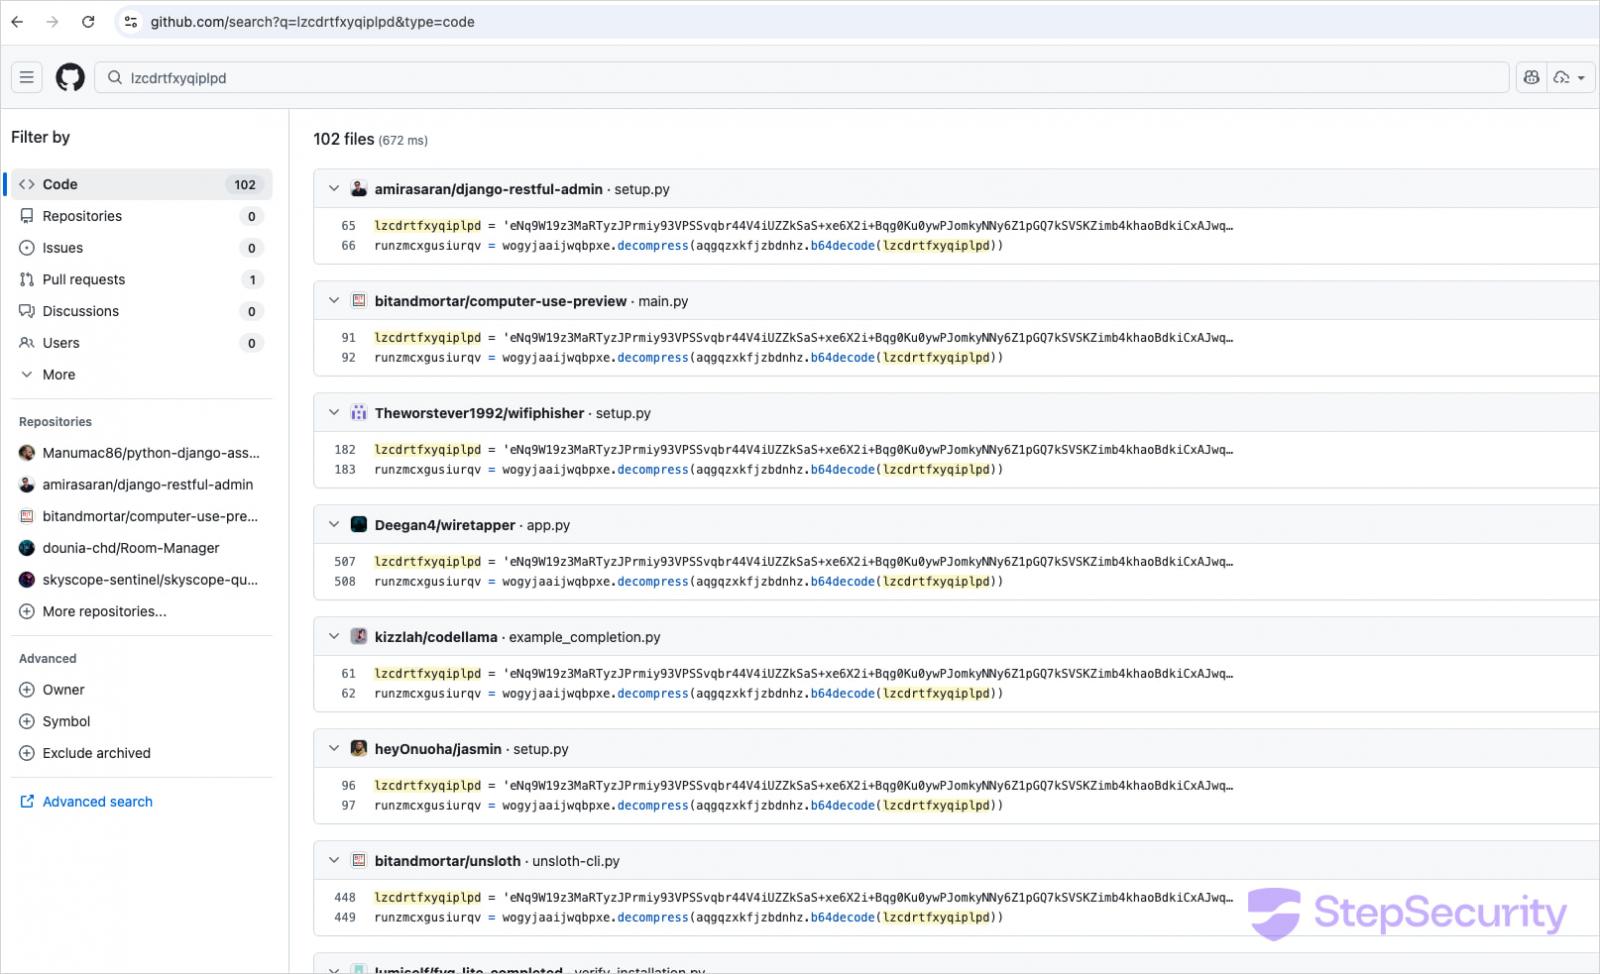
Источник: Step Security
Они также рекомендуют проверить системы на наличие файла ~/init.json , используемого для сохранения данных, а также на наличие неожиданных установок Node.js в домашнем каталоге (например, ~/node-v22*).
Кроме того, разработчикам следует искать подозрительные файлы i.js в недавно клонированных проектах и просматривать историю коммитов Git на предмет аномалий, таких как коммиты, в которых дата создания коммита значительно новее, чем дата создания исходного коммита.

