



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Новые варианты вредоносной программы NFCShare для Android распространяются под видом поддельных обновлений для легитимных банковских приложений, размещенных на GitHub.
Вредоносное ПО эволюционировало и теперь нацелено на клиентов многочисленных банков и финансовых учреждений по всей Европе в рамках фишинговой кампании, направленной на кражу данных платежных карт.
После того, как NFCShare обманом заставляет жертв подделать экран подтверждения, чтобы те поднесли карты к чипу ближней связи (NFC) мобильного устройства, система считывает информацию, используя интерфейс IsoDep Android и команды EMV.
Вредоносная программа крадет номер карты, ее тип, срок действия и 4-значный PIN-код, введенный жертвой под предлогом мер безопасности, и передает эту информацию на управляющий сервер (C2) злоумышленника через канал WebSocket.
Собранная таким образом информация может быть использована в системах ретрансляции платежей NFC , как это было задокументировано в ходе атак вредоносного ПО NGate , SuperCard X и RelayNFC.
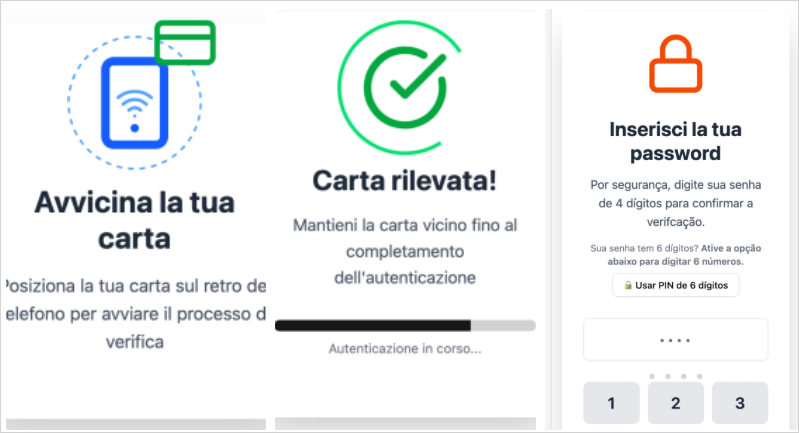
Источник: D3Lab
Впервые NFCShare был описан исследователями D3Lab в январе 2026 года, которые с тех пор отслеживают его активность и развитие.
Исследовательница из D3Lab Андреа Драгетти рассказала BleepingComputer, что, несмотря на сходство с другими вредоносными программами для Android, использующими NFC-чипы для кражи данных, NFCShare использует другой код, библиотеки, архитектуру и особенности реализации.
Драгетти, однако, отметил, что это все еще может быть эволюцией той же экосистемы, движимой теми же субъектами, представляющими угрозу.
В последнее время участились атаки на NFCShare, начавшиеся 14 мая. Транзакции начинаются с того, что жертва заходит на фишинговый сайт, имитирующий настоящий банк, и запрашивает банковские учетные данные.
Затем жертвам настоятельно рекомендуется обновить свое банковское приложение, после чего их перенаправляют в репозиторий GitHub, где размещен вредоносный APK-файл.
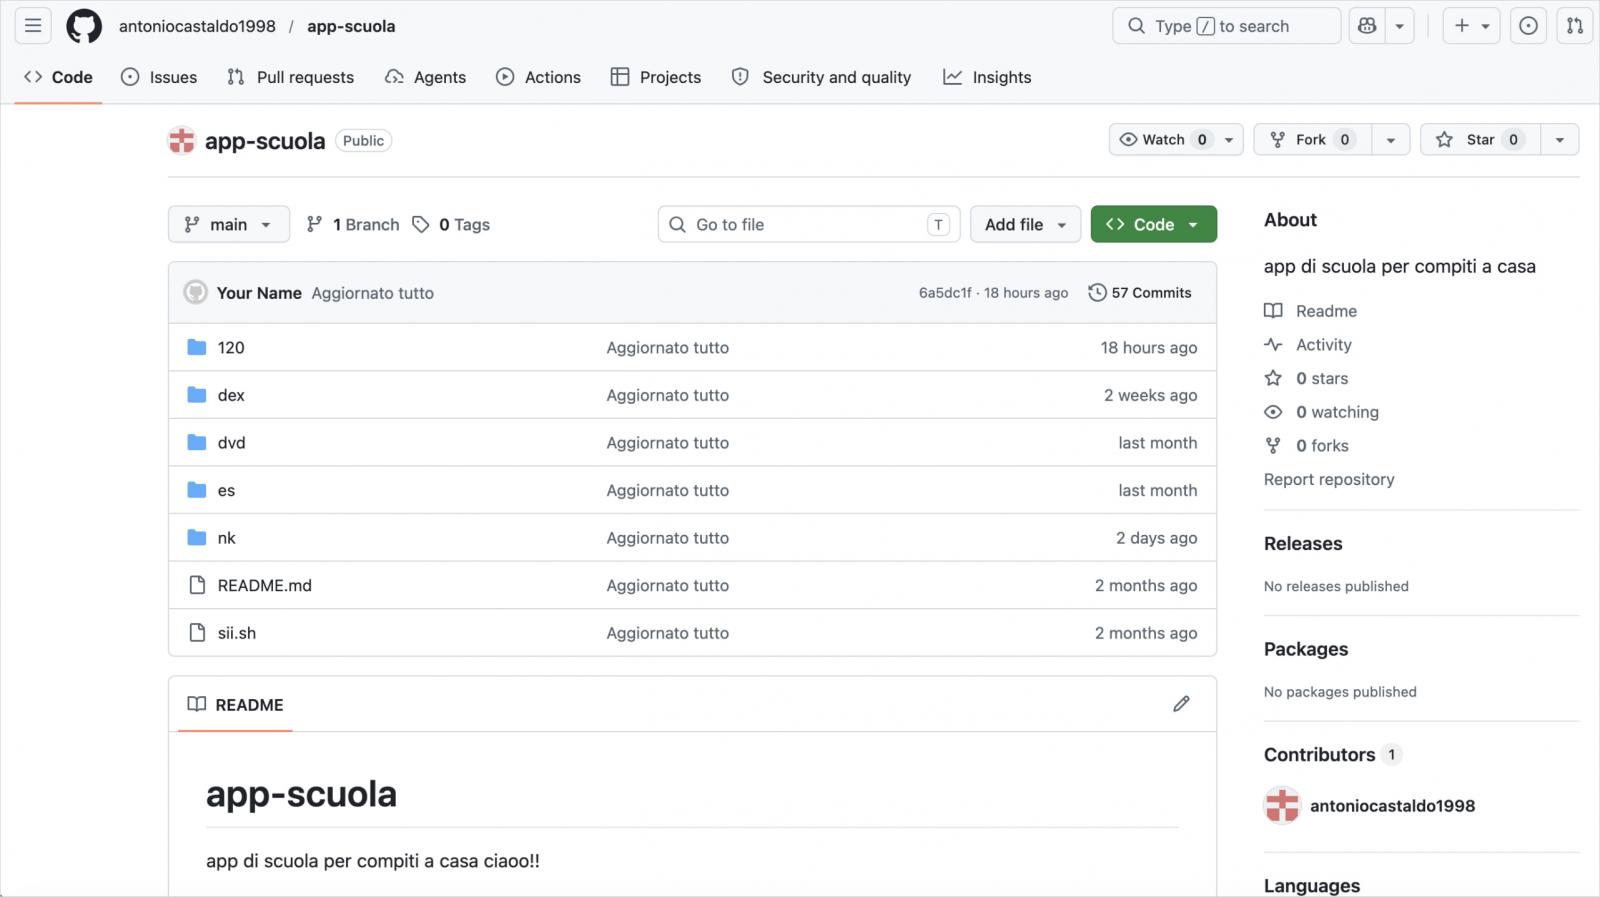
Источник: D3Lab
Исследователи отмечают, что SMS-сообщения или телефонные звонки от фальшивых представителей банка также могут использоваться в рамках процесса социальной инженерии, как это наблюдалось в аналогичных атаках, хотя исследователи D3Lab не наблюдали эти методы напрямую.
С момента своего создания 10 апреля репозиторий GitHub, используемый для распространения NFCShare, разместил 56 уникальных APK-файлов, имитирующих мобильные приложения банков, в основном из Италии и Испании:
- Intesa Carte.apk
- Sella Carte.apk
- Banca Sella Cards.apk
- Nexi Carte.apk
- Trust Maps.apk
- Mooney Carte.apk
- CaixaBank.apk
- CaixaBankNfc.apk
- CaixaReactivaTarjeta.apk
Одна из интересных особенностей новой версии вредоносного ПО — внедрение некорректно сформированных APK-файлов, что затрудняет автоматический анализ и, возможно, работу инструментов безопасности.
APK-файл по-прежнему представляет собой ZIP-архив, но в более новых версиях содержатся искаженные/некорректные пути к файлам внутри этого ZIP-архива, из-за чего некоторые инструменты для извлечения файлов неправильно интерпретируют внутренние относительные пути как пути к файловой системе и вызывают ошибки.
Однако, как отмечает D3Lab, этот приём не препятствует ручному анализу или восстановлению кода; скорее, он нарушает статический анализ в некоторых инструментах.
Пользователям Android рекомендуется загружать банковские приложения только из Google Play, включать Play Protect и с осторожностью относиться к «запросам на подтверждение», которые инициируют сканирование NFC-карт.

