



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Программа для кражи информации под названием VoidStealer использует новый подход для обхода шифрования, привязанного к приложению (ABE) в Chrome, и извлечения главного ключа для расшифровки конфиденциальных данных, хранящихся в браузере.
Новый метод более скрытен и основан на использовании аппаратных точек останова для извлечения v20_master_key, используемого как для шифрования, так и для дешифрования, непосредственно из памяти браузера, без необходимости повышения привилегий или внедрения кода.
В отчете компании Gen Digital, материнской компании брендов Norton, Avast, AVG и Avira, отмечается, что это первый случай обнаружения в реальных условиях программы для кражи информации, использующей подобный механизм.
В Chrome 127, выпущенном в июне 2024 года, Google представила ABE — новый механизм защиты файлов cookie и других конфиденциальных данных браузера. Он гарантирует, что главный ключ останется зашифрованным на диске и не сможет быть восстановлен при обычном доступе пользователя.
Для расшифровки ключа требуется служба повышения привилегий Google Chrome, работающая от имени системы, для проверки процесса запроса.
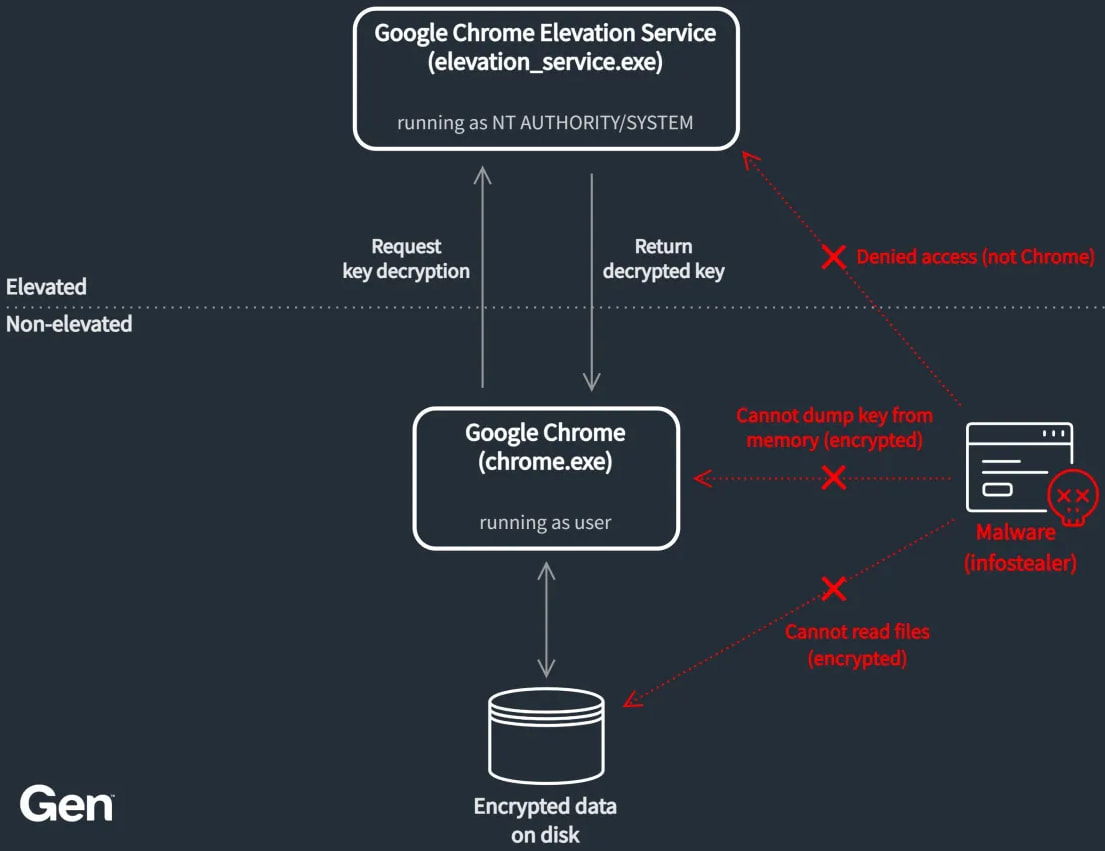
Обзор того, как ABE блокирует вредоносное ПО.
Источник: Gen Digital
Однако эта система была обойдена несколькими семействами вредоносных программ, использующих механизм кражи информации, и это даже было продемонстрировано в инструментах с открытым исходным кодом . Хотя Google внедрила исправления и улучшения для блокировки этих обходов, сообщается, что новые версии вредоносных программ продолжали успешно работать, используя другие методы.
«VoidStealer — это первый обнаруженный в реальных условиях вредоносный код, использующий новую технику обхода шифрования, привязанного к приложению (ABE), основанную на отладчике, которая задействует аппаратные точки останова для извлечения v20_master_key непосредственно из памяти браузера», — говорит Войтех Крейса , исследователь угроз в Gen Digital.
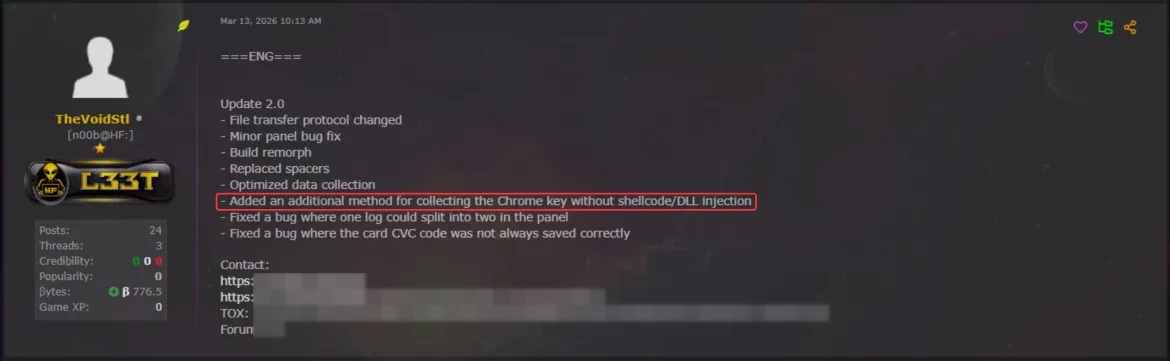
VoidStealer — это платформа, предоставляющая вредоносное ПО как услугу (MaaS), рекламируемая на форумах даркнета как минимум с середины декабря 2025 года. В версии 2.0 вредоносная программа внедрила новый механизм обхода ABE.
Источник: Gen Digital
Кража главного ключа
Приём VoidStealer для извлечения главного ключа заключается в том, чтобы выбрать короткий момент, когда v20_master_key Chrome кратковременно присутствует в памяти в открытом виде во время операций расшифровки.
В частности, VoidStealer запускает приостановленный и скрытый процесс браузера, подключается к нему в качестве отладчика и ожидает загрузки DLL-файла целевого браузера (chrome.dll или msedge.dll).
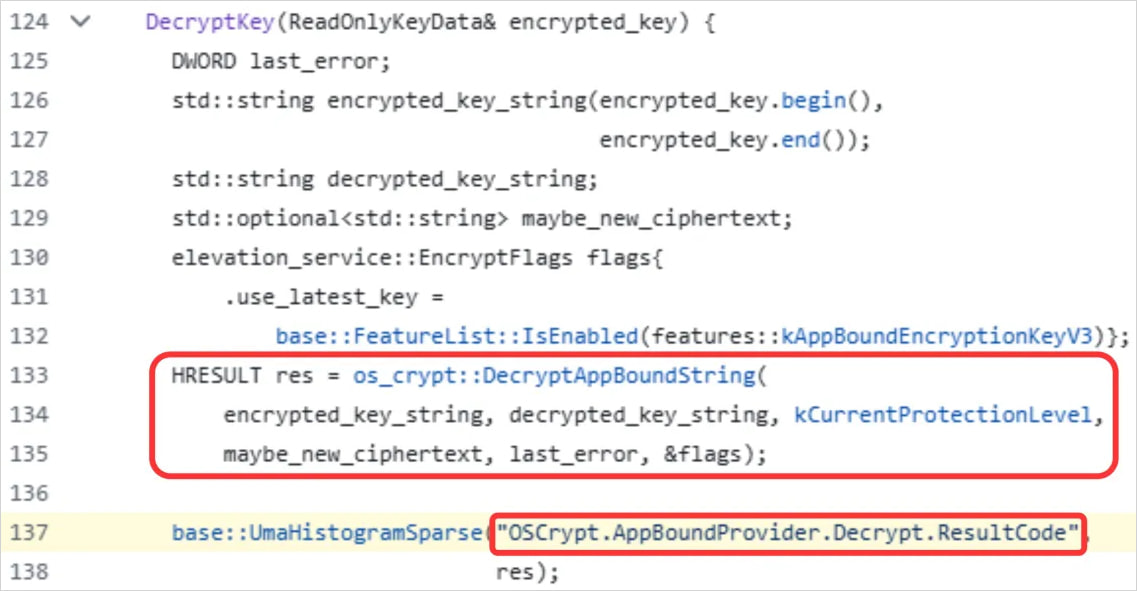
После загрузки программа сканирует DLL-библиотеку на наличие определенной строки и инструкции LEA, которая на нее ссылается, используя адрес этой инструкции в качестве целевого адреса точки останова на оборудовании.
Источник: Gen Digital
Далее, программа устанавливает точку останова для существующих и вновь создаваемых потоков браузера, ожидает ее срабатывания во время запуска, пока браузер расшифровывает защищенные данные, затем считывает регистр, содержащий указатель на открытый текстовый ключ v20_master_key , и извлекает его с помощью функции 'ReadProcessMemory'.
Компания Gen Digital объясняет, что идеальное время для этого — запуск браузера, когда приложение загружает защищенные ABE-файлы cookie на ранней стадии, вынуждая расшифровать главный ключ.
Исследователи объяснили, что VoidStealer, вероятно, не изобрел эту технику, а позаимствовал ее из проекта с открытым исходным кодом ElevationKatz, входящего в набор инструментов ChromeKatz для сбора cookie-файлов, демонстрирующий уязвимости Chrome.
Несмотря на некоторые различия в коде, реализация, по всей видимости, основана на ElevationKatz, которая доступна уже более года.
Издание BleepingComputer обратилось в Google с просьбой прокомментировать использование этого метода обхода защиты злоумышленниками, но к моменту публикации ответа получено не было.

