



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2

Появился новый вариант вредоносного ПО Konfety для Android с искаженной структурой ZIP и другими методами обфускации, которые позволяют ему избегать анализа и обнаружения.
Konfety позиционирует себя как легальное приложение, имитирующее безобидные продукты, доступные в Google Play, но не обладает ни одной из обещанных функций.
Возможности вредоносного ПО включают перенаправление пользователей на вредоносные сайты, установку нежелательных приложений и поддельные уведомления браузера.
Вместо этого он извлекает и отображает скрытую рекламу с помощью CaramelAds SDK и извлекает такую информацию, как установленные приложения, конфигурация сети и системная информация.
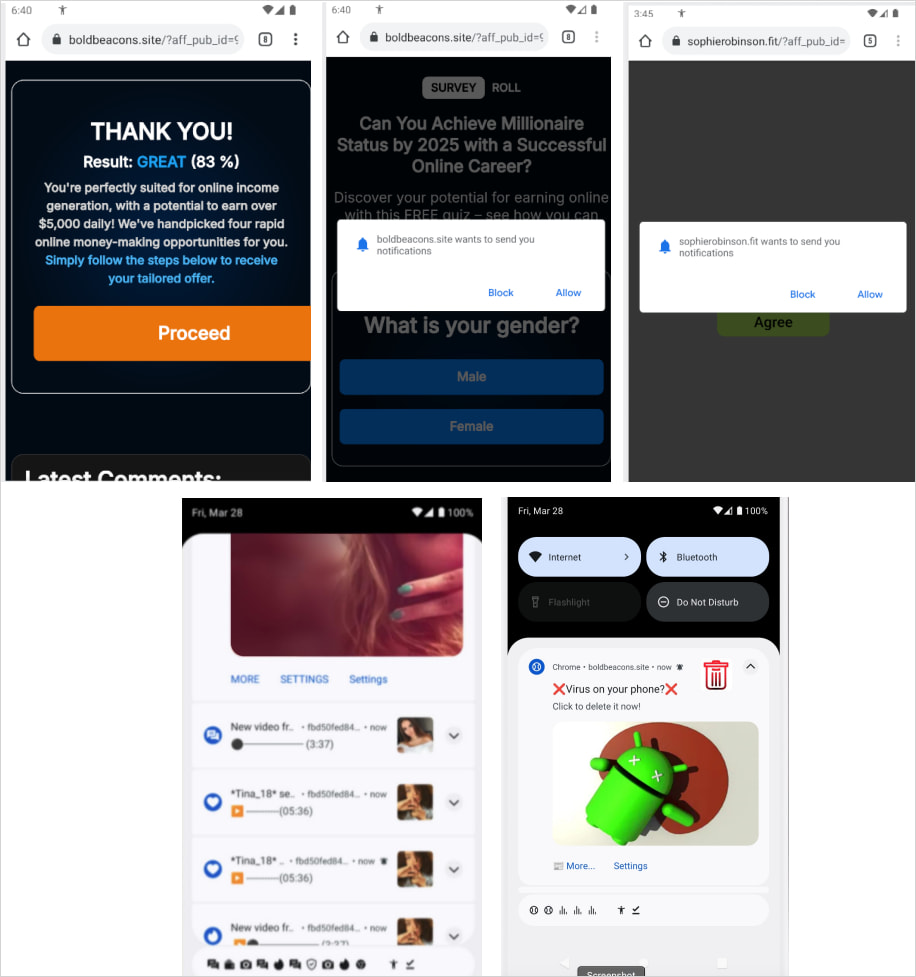
Источник: Zimperium
Хотя Konfety не является шпионским ПО или средством RAT, внутри APK он включает зашифрованный вторичный файл DEX, который расшифровывается и загружается во время выполнения, содержащий скрытые службы, объявленные в файле AndroidManifest.
Это оставляет возможность для динамической установки дополнительных модулей, что позволяет реализовать более опасные возможности для текущих заражений.
Тактика уклонения
Исследователи платформы мобильной безопасности Zimperium обнаружили и проанализировали последний вариант Konfety и сообщают, что вредоносная программа использует несколько методов для сокрытия своей истинной природы и активности.
Konfety обманом заставляет жертв установить свое приложение, копируя название и бренд легитимных приложений, доступных в Google Play, и распространяя его через сторонние магазины. Эту тактику исследователи из Human назвали «злым двойником» или «подставным двойником».
Операторы вредоносного ПО продвигают его в сторонних магазинах приложений.
На этих торговых площадках пользователи часто ищут «бесплатные» варианты платных приложений, поскольку хотят избежать отслеживания Google, имеют устройство Android, которое больше не поддерживается, или не имеют доступа к сервисам Google.
Динамическая загрузка кода, при которой вредоносная логика скрыта в зашифрованном DEX-файле, загружаемом во время выполнения, — еще один эффективный механизм обфускации и уклонения, используемый Konfety.
Еще одна необычная стратегия противодействия анализу в Konfety — это манипулирование APK-файлами таким образом, что это сбивает с толку или делает неработоспособными инструменты статического анализа и обратного проектирования.
Во-первых, APK устанавливает флаг бита общего назначения в значение «бит 0», сигнализируя о том, что файл зашифрован, хотя это не так. Это приводит к появлению ложных запросов на ввод пароля при попытке проверки файла, блокируя или задерживая доступ к содержимому APK.
Во-вторых, критические файлы в APK объявлены с использованием сжатия BZIP (0x000C), которое не поддерживается инструментами анализа, такими как APKTool и JADX, что приводит к ошибке анализа.
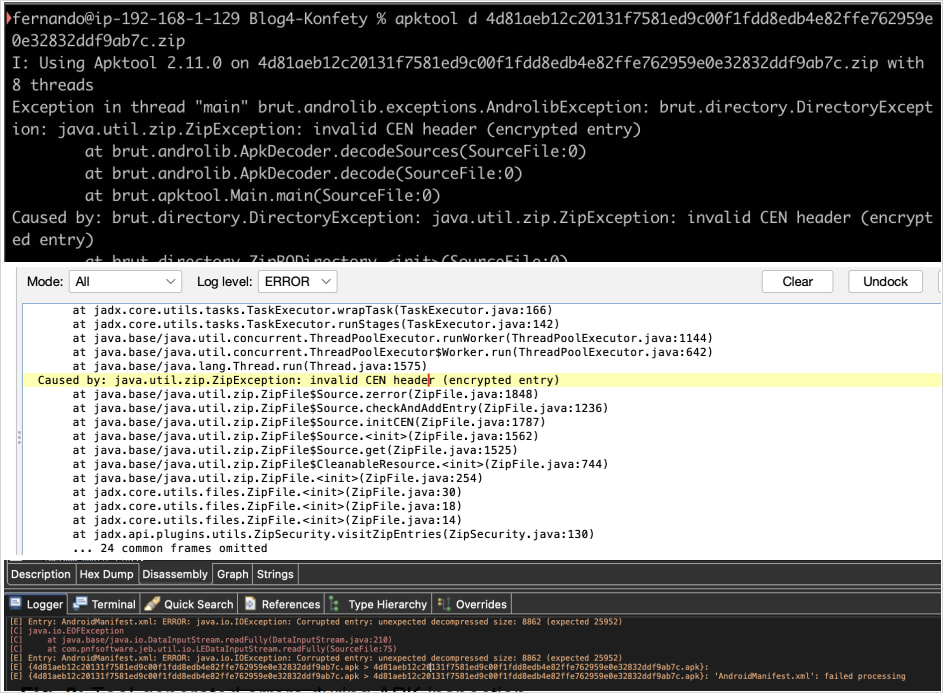
Источник: Zimperium
Между тем Android игнорирует заявленный метод и возвращается к обработке по умолчанию, чтобы сохранить стабильность, что позволяет вредоносному приложению устанавливаться и запускаться на устройстве без проблем.
После установки Konfety скрывает значок и название своего приложения и использует геозонирование для изменения поведения в зависимости от региона жертвы.
Обфускация на основе сжатия уже наблюдалась во вредоносных программах для Android, как отмечено в отчете «Лаборатории Касперского» от апреля 2024 года о вредоносном ПО SoumniBot .
В этом случае SoumniBot объявил недопустимый метод сжатия в AndroidManifest.xml, объявил поддельный размер файла и наложение данных, а также сбил с толку инструменты анализа из-за очень больших строк пространства имен.
Обычно рекомендуется избегать установки APK-файлов из сторонних магазинов приложений Android и доверять только программному обеспечению от известных вам издателей.

