


- Регистрация
- Мар 23, 2023
- Сообщения
- 57
- Реакции
- 12
ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ: Использование данных инструментов и методов против хостов, для которых у вас нет явного разрешения на тестирование, является незаконным. Вы несете ответственность за любые проблемы, которые могут возникнуть в результате использования этих инструментов и методов.
Сегодня мы покажем, как создать вредоносный исполняемый файл, который выглядит как PDF, документ Word или исполняемый файл веб-браузера с функциональностью обычного файла или программы, но с встраиванием нашего вредоносного исполняемого файла. Для этого мы будем использовать WinRAR.
Предположим, мы уже создали наш вредоносный исполняемый файл, который выполнит определенные действия на хосте жертвы или отправит нам обратную оболочку. Следующие шаги описывают процесс создания нашего файла, который выглядит легитимно:
1) Найдите PNG-иконку для того, как должен выглядеть ваш вредоносный исполняемый файл, используя https://iconfinder.com. В этом примере мы используем логотип Chrome, но можно найти логотипы любых типов файлов. Нажмите «Download PNG» (Скачать PNG).

2) Преобразуйте PNG-иконку в файл формата .ico, используя https://iconconverter.com. Загрузите ранее добавленный PNG-файл и нажмите «Convert» (Преобразовать).

3) На рабочем столе выберите настоящий исполняемый файл браузера Chrome (в данном случае) и вредоносный исполняемый файл, щелкните правой кнопкой мыши по ним и выберите «Add to Archive…» (Добавить в архив), чтобы создать комбинированный архив.

Имя архивного файла должно быть просто chrome.exe для придания ему легитимного вида. Убедитесь, что установлен флажок «Create SFX archive» (Создать SFX-архив).
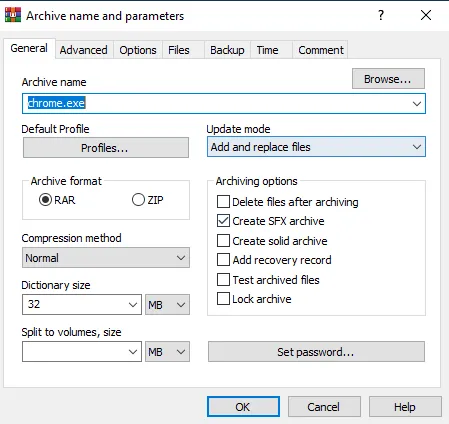
Нажмите Advanced > SFX options > Setup и введите следующее:
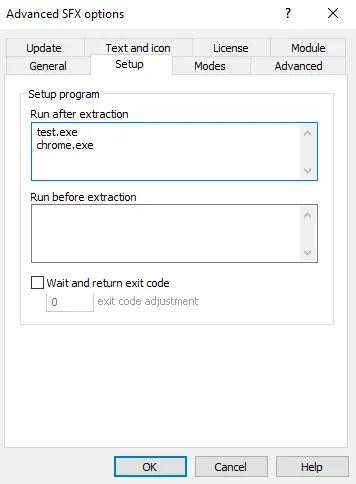
Введите test.exe (ваш вредоносный exe-файл) и легитимный chrome.exe (программа, которая откроется после запуска вредоносного exe-файла)


После ввода вышеуказанных параметров нажмите «OK», и архив под названием chrome.exe появится на рабочем столе с правильным значком Chrome. Двойной щелчок на chrome.exe выполнит наш вредоносный исполняемый файл и также откроет вкладку браузера, как обычно. Для обхода Defender при запуске нашего exe вместе с другим невредоносным exe больше ничего не требуется, работа выполнена.

4) (НЕОБЯЗАТЕЛЬНО — если используется другой тип файла, отличный от exe, например PDF) Мы будем использовать символ Right-To-Left-Override (RTLO), чтобы изменить созданный архив так, чтобы он выглядел как PDF на рабочем столе, но выполнялся как EXE. Right-To-Left Override (RTLO) — это невидимый символ Unicode, используемый для записи языков, читаемых справа налево. Он принимает ввод и буквально переворачивает текст в обратную сторону. Изменим имя файла на что-то, что будет выглядеть почти нормально, перевернув его, например, Reflexe.pdf. Мы вставим наш Unicode так, чтобы на рабочем столе жертвы он выглядел как Refl[невидимый Unicode]exe.pdf, но на самом деле был Refl[невидимый Unicode]fdp.exe.

Откройте приложение "Таблица символов" в Windows и отметьте флажок "Расширенный режим". В поле "Перейти к Unicode" введите 202E. Нажмите кнопки «Выбрать» и «Копировать», затем отредактируйте имя файла архива WinRaR, который мы создали. Введите имя файла Refl[CTRL+V]fdp.exe, а затем вернитесь и вставьте Unicode в указанное место. Файл должен измениться на Reflexe.pdf, как только вы нажмете вставку. Но у нас есть проблема — поскольку это известный тип файла (.pdf), который инициирует выполнение исполнимого файла, Windows Defender очень быстро помечает его как вредоносный.

Один из способов обойти это — использовать гомоглифы. В конце концов, мы хотим, чтобы файл выглядел как PDF для пользователя, так что вероятно, что они заметят, что одна буква выглядит немного по-другому? Я использовал этот ресурс для ручного тестирования того, на о Defender может пометить: https://www.irongeek.com/homoglyph-attack-generator.php?
Я сосредоточился на буквах p, d и f, чтобы проверить, могу ли я заменить их на такие, которые не будут замечены, и нашел эту вариацию буквы 'f', которая мне подошла. Я заменил обычную 'f' на гомоглиф в имени Reflfdp.exe, а затем вставил RTLO перед ним, как раньше, чтобы создать Reflexe.pdf, что должно дать Defender’у другой сигнатурный отпечаток.


Отлично, разница визуально не заметна! С новым расширением .pdf Windows Defender действительно начал сканирование перед открытием PDF, затем открыл его, а через несколько секунд поместил файл в карантин. Однако это произошло после того, как мой вредоносный исполнимый файл инициировал обратное подключение. В моем случае я получил shell через netcat с помощью Villain на машине атакующего.

Теперь нам просто нужно использовать социальную инженерию, чтобы заставить жертву скачать и открыть этот Reflexe.pdf или chrome.exe на их Windows-хосте. Надеюсь, вам понравился этот пост!
Источник
Сегодня мы покажем, как создать вредоносный исполняемый файл, который выглядит как PDF, документ Word или исполняемый файл веб-браузера с функциональностью обычного файла или программы, но с встраиванием нашего вредоносного исполняемого файла. Для этого мы будем использовать WinRAR.
Предположим, мы уже создали наш вредоносный исполняемый файл, который выполнит определенные действия на хосте жертвы или отправит нам обратную оболочку. Следующие шаги описывают процесс создания нашего файла, который выглядит легитимно:
1) Найдите PNG-иконку для того, как должен выглядеть ваш вредоносный исполняемый файл, используя https://iconfinder.com. В этом примере мы используем логотип Chrome, но можно найти логотипы любых типов файлов. Нажмите «Download PNG» (Скачать PNG).
2) Преобразуйте PNG-иконку в файл формата .ico, используя https://iconconverter.com. Загрузите ранее добавленный PNG-файл и нажмите «Convert» (Преобразовать).
3) На рабочем столе выберите настоящий исполняемый файл браузера Chrome (в данном случае) и вредоносный исполняемый файл, щелкните правой кнопкой мыши по ним и выберите «Add to Archive…» (Добавить в архив), чтобы создать комбинированный архив.
Имя архивного файла должно быть просто chrome.exe для придания ему легитимного вида. Убедитесь, что установлен флажок «Create SFX archive» (Создать SFX-архив).
Нажмите Advanced > SFX options > Setup и введите следующее:
Введите test.exe (ваш вредоносный exe-файл) и легитимный chrome.exe (программа, которая откроется после запуска вредоносного exe-файла)
После ввода вышеуказанных параметров нажмите «OK», и архив под названием chrome.exe появится на рабочем столе с правильным значком Chrome. Двойной щелчок на chrome.exe выполнит наш вредоносный исполняемый файл и также откроет вкладку браузера, как обычно. Для обхода Defender при запуске нашего exe вместе с другим невредоносным exe больше ничего не требуется, работа выполнена.
4) (НЕОБЯЗАТЕЛЬНО — если используется другой тип файла, отличный от exe, например PDF) Мы будем использовать символ Right-To-Left-Override (RTLO), чтобы изменить созданный архив так, чтобы он выглядел как PDF на рабочем столе, но выполнялся как EXE. Right-To-Left Override (RTLO) — это невидимый символ Unicode, используемый для записи языков, читаемых справа налево. Он принимает ввод и буквально переворачивает текст в обратную сторону. Изменим имя файла на что-то, что будет выглядеть почти нормально, перевернув его, например, Reflexe.pdf. Мы вставим наш Unicode так, чтобы на рабочем столе жертвы он выглядел как Refl[невидимый Unicode]exe.pdf, но на самом деле был Refl[невидимый Unicode]fdp.exe.
Откройте приложение "Таблица символов" в Windows и отметьте флажок "Расширенный режим". В поле "Перейти к Unicode" введите 202E. Нажмите кнопки «Выбрать» и «Копировать», затем отредактируйте имя файла архива WinRaR, который мы создали. Введите имя файла Refl[CTRL+V]fdp.exe, а затем вернитесь и вставьте Unicode в указанное место. Файл должен измениться на Reflexe.pdf, как только вы нажмете вставку. Но у нас есть проблема — поскольку это известный тип файла (.pdf), который инициирует выполнение исполнимого файла, Windows Defender очень быстро помечает его как вредоносный.
Один из способов обойти это — использовать гомоглифы. В конце концов, мы хотим, чтобы файл выглядел как PDF для пользователя, так что вероятно, что они заметят, что одна буква выглядит немного по-другому? Я использовал этот ресурс для ручного тестирования того, на о Defender может пометить: https://www.irongeek.com/homoglyph-attack-generator.php?
Я сосредоточился на буквах p, d и f, чтобы проверить, могу ли я заменить их на такие, которые не будут замечены, и нашел эту вариацию буквы 'f', которая мне подошла. Я заменил обычную 'f' на гомоглиф в имени Reflfdp.exe, а затем вставил RTLO перед ним, как раньше, чтобы создать Reflexe.pdf, что должно дать Defender’у другой сигнатурный отпечаток.
Отлично, разница визуально не заметна! С новым расширением .pdf Windows Defender действительно начал сканирование перед открытием PDF, затем открыл его, а через несколько секунд поместил файл в карантин. Однако это произошло после того, как мой вредоносный исполнимый файл инициировал обратное подключение. В моем случае я получил shell через netcat с помощью Villain на машине атакующего.
Теперь нам просто нужно использовать социальную инженерию, чтобы заставить жертву скачать и открыть этот Reflexe.pdf или chrome.exe на их Windows-хосте. Надеюсь, вам понравился этот пост!
Источник

